1. 课程导入
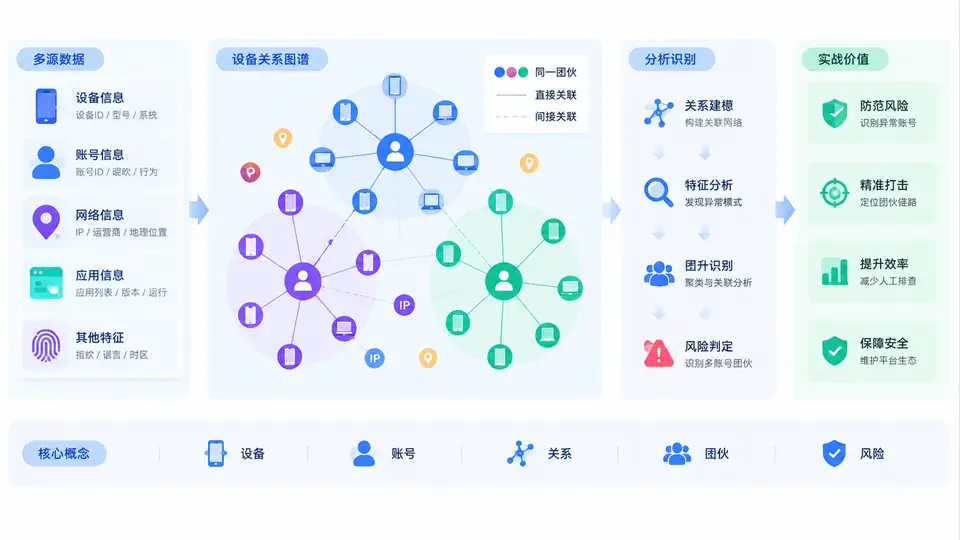
在风控、反欺诈、反作弊与增长质量治理中,单账号视角越来越难以解释复杂风险。黑灰产通常不会只操控一个账号,而是通过批量注册、设备复用、代理IP、群控脚本、养号与交易分工,形成有组织、有协作、有隐蔽性的账号团伙。要识别这类风险,必须从“点”走向“网”:把账号、设备、IP、手机号、支付工具、行为事件等实体连接起来,构建可计算、可推理、可解释的设备关系图谱。
本课程的目标不是让你记住若干零散规则,而是建立一套从数据建模到团伙落地的完整方法。学完后,你应当能够:理解设备指纹与关系图谱的核心概念;设计账号—设备—环境的多层关联模型;使用图算法与社区发现识别可疑团伙;结合规则、模型与人工审核形成闭环;并能对误报、漏报和对抗演化进行复盘优化。
核心概念:从设备指纹到团伙图谱
设备关系图谱的基础是实体与关系。实体包括账号、设备、IP、MAC、IMEI、OAID、IDFA、浏览器指纹、支付账号、收货地址、手机号等;关系包括登录、注册、绑定、支付、分享、点击、同设备切换、同IP聚集等。设备指纹是识别“同一物理或虚拟环境”的关键特征集合,常见维度有硬件参数、系统设置、网络特征、传感器噪声、Canvas/WebGL渲染差异等。
多账号团伙识别则是在图谱上寻找“异常紧密、异常同步、异常分工”的子结构。它不等同于简单的同IP封禁,也不等同于单设备多账号就一定是黑产。家庭共享设备、网吧、企业办公机、测试环境都可能产生合法多账号。因此,图谱分析必须结合时间、行为、业务语义和置信度,避免把正常关联误判为团伙。
核心判断逻辑:单点异常看规则,群体异常看图谱;单账号看行为,多账号看关系;静态关联看设备,动态演化看时序。
整体框架:五层递进的分析流程
本课程采用“数据层—图谱层—算法层—策略层—运营层”的五层框架。数据层负责采集与清洗设备、账号、行为日志;图谱层负责实体消歧、关系抽取与图存储;算法层负责社区发现、链路预测、异常子图检测;策略层负责规则编排、模型打分与风险分级;运营层负责审核、处置、申诉与反馈迭代。
| 层级 | 关键任务 | 典型产出 | 常见工具 |
|---|---|---|---|
| 数据层 | 设备指纹采集、日志清洗、ID映射 | 统一设备ID、账号ID、事件表 | Flink、Spark、Kafka |
| 图谱层 | 实体消歧、关系抽取、图存储 | 账号—设备—IP关系图 | Neo4j、JanusGraph、NebulaGraph |
| 算法层 | 社区发现、连通子图、异常检测 | 团伙簇、风险分、可疑边 | Louvain、Label Propagation、GNN |
| 策略层 | 规则组合、模型融合、风险分级 | 拦截、验证、观察、放行 | 规则引擎、评分卡、XGBoost |
| 运营层 | 人工审核、处置、申诉、复盘 | 案例库、策略迭代、对抗样本 | 审核平台、BI、A/B测试 |
在工程实现上,设备图谱通常需要处理亿级节点与百亿级边。一个简化的图查询示例如下,用于找出与目标设备直接关联的账号集合:
MATCH (d:Device {device_id: $device_id})<-[:LOGIN_ON]-(a:Account)
RETURN a.account_id, a.risk_score, a.last_login_time
ORDER BY a.last_login_time DESC
LIMIT 100;
如果进一步分析团伙,可以扩展为两跳或三跳查询,并结合时间窗口过滤。例如,查找近7天内与目标设备存在共同IP或共同支付账号的账号:
MATCH (d:Device {device_id: $device_id})<-[:LOGIN_ON]-(a1:Account)
MATCH (a1)-[:USED_IP|PAID_WITH]->(x)<-[:USED_IP|PAID_WITH]-(a2:Account)
WHERE a1.account_id <> a2.account_id
  AND a1.last_login_time >= $start_time
RETURN a2.account_id, count(DISTINCT x) AS shared_entities
ORDER BY shared_entities DESC
LIMIT 50;
案例场景:群控养号团伙的图谱特征
假设某电商平台发现一批新账号在凌晨集中下单,收货地址分散但设备指纹高度相似。单看账号,它们注册时间不同、手机号不同、IP不同,规则难以命中。但构建图谱后可以发现:这些账号通过同一批设备指纹登录,设备之间又通过相同WiFi MAC或相同支付银行卡关联,形成紧密社区。进一步分析行为时序,发现它们在每天固定时间窗口内交替登录,登录后执行相似浏览路径,最终由少数账号完成支付。这就是典型的群控养号团伙。
识别过程可以概括为:先以设备指纹为锚点,找出同设备多账号;再以账号为锚点,找出共同IP、共同支付、共同收货地址;然后使用社区发现算法切分团伙;最后结合行为同步性和业务损失进行风险分级。对于高置信团伙,直接拦截并冻结;对于中置信,触发二次验证或人工审核;对于低置信,进入观察池并持续积累证据。
实战提示:设备指纹不是绝对唯一。浏览器升级、系统更新、用户清理缓存都会导致指纹漂移。因此设备ID应设计为“主指纹+辅助特征+时间衰减”的组合,而不是单一哈希值。
误区与复盘:避免把关联当因果
初学者常犯的错误包括:把同IP直接等同于同团伙;把同设备多账号直接判定为黑产;忽略时间窗口导致把历史正常关联误判为当前风险;过度依赖单一图算法而缺少业务校验。正确的做法是:关联只是线索,团伙需要多证据交叉;风险分应可解释,能够回答“为什么这批账号被判定为团伙”;策略上线后要持续监控误杀率与漏杀率,并用申诉数据反哺图谱。
常见误区:图谱规模越大越好?不一定。无限制扩展跳数会引入大量弱关联,导致团伙膨胀和误报上升。建议从一跳高置信关系开始,逐步引入二跳关系,并设置关系权重与时间衰减。