3. 账号风险概述
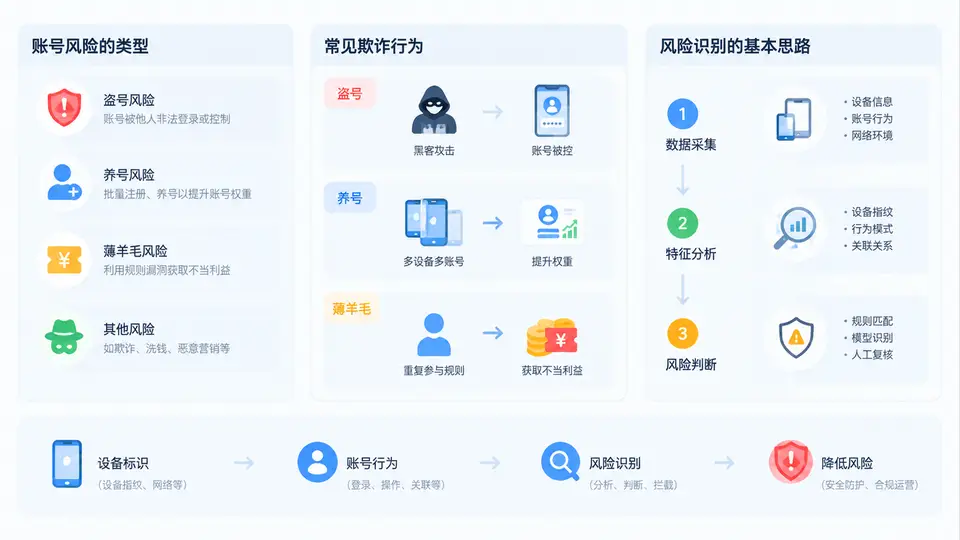
在移动端风控体系中,设备标识解决的是“这台设备是谁”,账号体系解决的是“这个操作者是谁”。两者一旦被黑产打通,就会出现批量注册、盗号登录、养号囤积、营销套利等风险。理解账号风险的类型与欺诈行为,是后续把设备指纹、行为特征、关系网络落到识别规则与模型上的前提。
一、账号风险的核心类型
账号风险可以从“账号生命周期”和“风险来源”两个维度来划分。生命周期维度关注账号从注册、登录、使用到注销的每个阶段;风险来源维度关注是账号本身被盗、被批量操控,还是被用于套利。实际业务中,一个风险事件往往同时命中多个类型。
| 风险类型 | 典型表现 | 关键信号 | 常见业务影响 |
|---|---|---|---|
| 注册风险 | 批量注册、虚假手机号、接码平台注册 | 设备聚集、IP聚集、注册时间密集、号段异常 | 垃圾账号、营销资源被占 |
| 登录风险 | 盗号登录、撞库、异地异常登录 | 设备更换、地理位置跳变、登录失败率升高 | 用户资产损失、隐私泄露 |
| 养号风险 | 长期低频活跃、模拟真人行为、囤号待售 | 行为模式单一、社交关系稀疏、设备复用 | 账号黑市交易、后续欺诈源头 |
| 营销套利 | 薅羊毛、刷单、刷优惠券、拉新作弊 | 同设备多账号、同支付工具、活动期集中爆发 | 营销预算浪费、活动效果失真 |
| 内容与交易风险 | 垃圾广告、诈骗引流、虚假交易 | 文本特征、收款账号聚集、投诉率上升 | 社区生态恶化、平台被监管问责 |
从风控视角看,账号风险不是孤立存在的。一个被盗账号可能先被用于发送诈骗信息,再被用于薅取优惠券,最后被卖给养号团伙。因此,识别时必须把账号、设备、IP、支付工具、行为序列放在同一张关系网中观察。
二、常见欺诈行为:盗号、养号与薅羊毛
1. 盗号
盗号的核心是“凭证窃取 + 身份冒用”。常见手段包括撞库、钓鱼、木马、短信劫持和SIM卡交换。撞库利用用户在多个平台复用同一密码的习惯,攻击者用泄露的账号密码库批量尝试登录。钓鱼则通过伪造登录页诱导用户主动输入凭证。木马和短信劫持更偏向移动端,攻击者通过恶意应用读取短信验证码,完成登录或改密。
盗号在数据上的典型表现是:登录设备突然更换、登录地点与常用地不符、登录后立即修改密码或绑定信息、短时间内发起敏感操作(转账、提现、改绑手机)。风控系统需要把“登录环节”和“登录后行为”联合判断,而不是只看登录成功与否。
2. 养号
养号是黑产为了规避平台对新账号的风控策略,通过模拟真人行为把账号“养”到一定等级或权重后再出售或使用。养号团伙通常控制大量设备或云手机,每个账号执行低频、规律但看似正常的操作,如浏览、点赞、关注、发少量内容。其目的是让账号在平台看来“像真人”,从而在后续薅羊毛、诈骗引流或刷量时不被轻易封禁。
养号的识别难点在于单账号行为本身可能并不异常,异常体现在“群体一致性”:大量账号在相近时间注册、使用相似设备型号、行为路径高度雷同、社交关系稀疏且集中。因此,养号识别更依赖设备聚集度、行为序列相似度和关系网络分析。
3. 薅羊毛
薅羊毛是利用平台营销活动规则漏洞或风控薄弱点,批量获取优惠券、红包、拉新奖励、积分等利益的行为。常见手法包括:批量注册新账号领取新人礼、利用接码平台绕过手机号验证、通过改机工具伪造设备标识、使用自动化脚本抢券、组织真人众包刷单。
薅羊毛的风险信号通常集中在活动期:同一设备或同一IP下出现大量账号、同一支付账号绑定多个账号、收货地址高度集中、领取时间间隔极短且规律。与盗号不同,薅羊毛的账号很多是“真实注册”的,因此不能只靠账号信誉判断,必须结合设备指纹和关系网络。
注意:盗号、养号、薅羊毛并非互斥。一个养号团伙可能先养号,再在活动期薅羊毛,最后把账号卖给盗号团伙用于诈骗。风控策略需要覆盖账号全生命周期,而不是只防守某一个环节。
三、风险识别的基本思路
账号风险识别的基本思路可以概括为“四步闭环”:数据采集、特征构建、规则与模型判断、处置与反馈。每一步都依赖设备标识与账号数据的关联质量。
- 数据采集:采集登录、注册、改密、支付、活动领取等关键事件,同时记录设备指纹、IP、时间、账号ID、操作序列。设备标识是串联多账号行为的核心主键。
- 特征构建:从账号维度、设备维度、IP维度、关系维度构建特征。例如:单设备关联账号数、单账号更换设备次数、登录地跳变速度、活动领取频率、社交关系密度。
- 规则与模型判断:先用强规则拦截明显异常(如同一设备1小时内注册超过20个账号),再用模型识别隐蔽风险(如养号的群体行为相似度)。规则保证可解释性,模型提升覆盖率。
- 处置与反馈:根据风险等级采取验证码、二次验证、限制活动参与、冻结账号等措施,并把处置结果回流到特征和模型中,形成闭环。
实践提示:在移动端,设备标识的稳定性直接影响账号风险识别的准确率。如果设备ID容易被改机工具篡改,那么“同设备多账号”的规则就会失效。因此,账号风控必须与设备指纹的防篡改能力配合使用。
四、案例与常见误区复盘
某电商平台在拉新活动中发现,活动开始后一小时内新增注册量激增,但后续留存极低。初步排查发现,大量新账号来自同一批设备型号,且注册后立即领取新人券并下单低价商品。进一步分析设备指纹发现,这些设备虽然IMEI不同,但屏幕分辨率、传感器特征、系统版本组合高度一致,属于典型的改机工具批量伪造。平台随后把“设备特征组合聚集度”加入活动风控规则,并对高风险设备要求二次验证,薅羊毛量显著下降。
这个案例说明,单看账号注册信息往往看不出问题,必须把设备特征、行为序列和活动规则联合起来判断。以下是账号风险识别中常见的误区:
- 只依赖账号信誉:新账号不一定风险高,老账号也可能被盗。信誉分需要结合实时行为动态调整。
- 只看单点事件:一次异地登录可能是出差,但“异地登录 + 立即改密 + 大额转账”就是高风险组合。
- 忽视设备复用:同一设备关联多个账号是薅羊毛和养号的核心信号,但需要排除家庭共用设备等正常场景。
- 规则一成不变:黑产会针对规则调整手法,风控规则需要定期复盘和迭代,结合模型发现新模式。