1. 课程导入
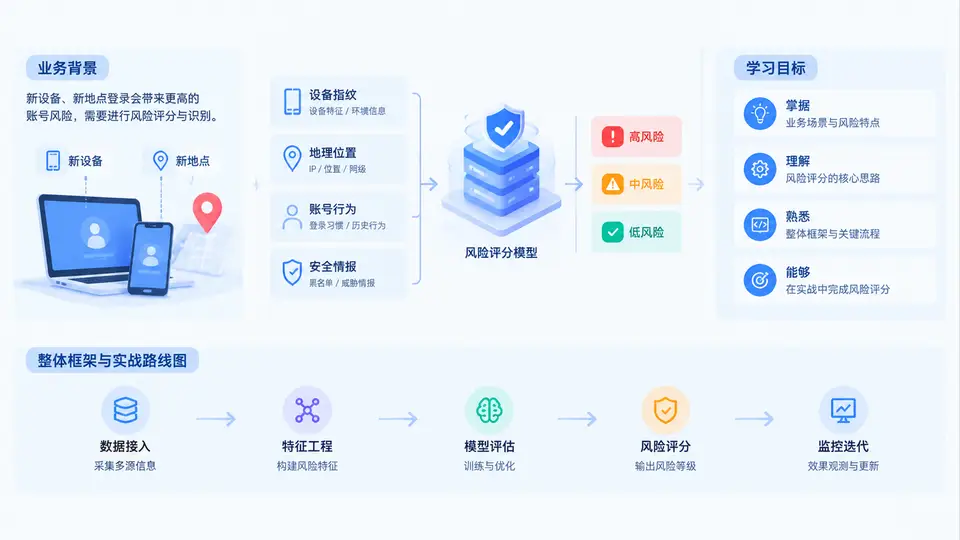
一、业务背景:为什么“新设备+新地点”是风控的第一道敏感线
在账号安全与交易风控体系中,登录环节是最早、也最关键的观测点。用户每一次登录,都会携带大量可被采集与建模的信号:设备指纹、IP归属地、登录时间、网络类型、历史行为习惯、账号当前状态等。其中,“新设备”与“新地点”之所以被单独拎出来做风险评分,是因为它们同时具备三个特征:高信息增益、高业务关联、高误伤可能。
所谓新设备,通常指当前登录所使用的设备指纹未在账号历史设备库中出现,或出现频次极低、首次出现时间很近。所谓新地点,通常指登录IP解析出的地理位置、ASN、网络环境与账号常用登录地存在显著偏离。两者单独出现时,可能只是用户换了手机、出差、使用移动网络;但两者同时出现,往往意味着账号被盗、撞库成功、会话劫持、代登录或黑产批量操作的风险显著上升。
从业务视角看,这类风险直接影响三类指标:资损率、账号安全投诉率、正常用户转化率。如果策略过松,盗号者可以顺利登录并完成转账、改密、绑卡;如果策略过严,真实用户出差或换机时被频繁拦截,会带来大量客诉与流失。因此,新设备新地点登录风险评分不是简单的“黑名单命中”,而是一个在有限信息下做概率判断与分层处置的工程问题。
二、核心原理:从规则命中到风险评分的思维转变
很多团队初期会采用硬规则,例如“新设备且新地点直接拒绝”。这种策略上线快,但很快会遇到两个问题:一是误伤高,二是黑产会快速绕过。风险评分则不同,它把多个弱信号组合成一个连续的分数,再按分数区间做处置。其核心原理可以概括为四点:
- 信号离散化与权重化:设备新旧、地点偏离度、登录时间异常度、IP信誉、账号历史行为等,分别转化为可计算的特征,并赋予不同权重。
- 历史基线对比:每个账号都有自己的常用设备集合、常用地点集合、活跃时段分布。风险来自“当前行为”与“个人基线”的偏离程度,而不是绝对的新或旧。
- 概率校准与分层:评分输出的是风险概率或风险等级,而不是简单的0/1。常见分层包括:低风险放行、中风险二次验证、高风险拦截或人工审核。
- 闭环反馈:登录后的行为结果(是否改密、是否转账、是否被投诉)会回流为标签,用于持续修正评分模型与阈值。
从工程实现上看,一个典型的风险评分链路如下:
登录请求
  → 采集设备指纹、IP、时间、账号ID
  → 查询账号历史设备库、历史地点库、行为基线
  → 计算新设备分、新地点分、时间异常分、IP信誉分等
  → 加权融合或模型打分
  → 输出风险分与风险等级
  → 按策略执行:放行 / 短信验证 / 人脸验证 / 拒绝 / 人工审核
  → 记录日志与后续行为标签
→ 回流训练与阈值调优这里需要特别强调:新设备与新地点不是孤立特征。一个账号在常用城市用新设备登录,风险可能中等;在陌生国家用新设备登录,风险可能极高;如果再加上凌晨时段、代理IP、账号近期无活跃,则风险会进一步叠加。评分模型的价值就在于把这些条件组合起来,而不是靠单点规则拍脑袋。
三、方法流程:本课程将围绕的实战路线
本课程不是单纯讲概念,而是围绕一条可落地的实战路线展开。整体分为五个阶段:
- 数据与特征准备:明确设备指纹如何生成与存储,IP如何解析为地理位置与网络属性,账号历史基线如何构建。
- 风险评分设计:从规则打分到逻辑回归、梯度提升树等模型打分,理解权重、阈值与校准。
- 策略与处置:根据风险分设计分层处置策略,平衡安全与体验,处理误伤与申诉。
- 工程落地:将评分服务嵌入登录链路,关注延迟、可用性、降级方案与日志埋点。
- 监控与迭代:建立风险指标、误伤指标、模型漂移监控,形成持续优化闭环。
为了更清晰地展示本课程的整体框架与实战路线图,下面用一张结构图概括从业务问题到工程闭环的全貌。
四、案例与场景:三个典型登录场景的评分直觉
为了建立评分直觉,先看三个简化场景。假设账号A的常用设备为设备D1,常用地点为城市C1,活跃时段为9:00-22:00。
| 场景 | 设备 | 地点 | 时间 | 风险直觉 | 建议处置 |
|---|---|---|---|---|---|
| 场景1 | 新设备D2 | 常用城市C1 | 10:00 | 中低风险:可能换机 | 短信验证后放行 |
| 场景2 | 常用设备D1 | 新城市C2 | 15:00 | 中风险:可能出差 | 二次验证或观察 |
| 场景3 | 新设备D3 | 新国家C3 | 03:00 | 高风险:盗号特征明显 | 拦截+人工审核 |
这个表格说明:风险评分不是简单叠加“新设备+新地点”,而是结合时间、历史基线、地点偏离度综合判断。场景3之所以风险最高,是因为它同时偏离了设备、地点和时间三个维度,且新国家往往伴随代理IP或异常ASN。
五、常见误区与复盘:新手最容易踩的坑
误区一:把“新”等同于“坏”。新设备和新地点只是弱信号,真实用户换机、出差、旅游都会触发。直接拒绝会带来大量误伤。
误区二:只看单点规则,不做组合评分。“新设备就验证”会导致验证量暴涨;“新地点就拦截”会误杀移动网络用户。必须组合多特征。
误区三:忽略账号历史基线。一个从不外出的账号突然异地登录,和一个经常全球飞的账号异地登录,风险完全不同。没有基线的评分是空中楼阁。
误区四:上线后不监控误伤与漂移。黑产手法在变,用户行为也在变。没有监控和回流,模型会迅速老化。
复盘这些误区,可以提炼出本课程的一条主线:以业务目标为导向,以账号历史基线为参照,以多信号组合评分为手段,以分层处置和闭环迭代为保障。这也是后续章节反复出现的核心方法论。
六、学习目标:学完本课程你将掌握什么
- 理解新设备与新地点登录风险评分的业务价值与核心矛盾。
- 掌握设备指纹、IP解析、历史基线等关键特征的构建方法。
- 能够设计从规则打分到模型打分的风险评分方案,并完成阈值分层。
- 能够将评分服务嵌入登录链路,处理延迟、降级与日志埋点。
- 能够建立监控指标体系,识别误伤、漂移与黑产绕过,并持续迭代。
学习建议:本课程强调实战,建议你在学习过程中同步准备一份自己的登录日志样例数据,哪怕只有几百条,也能帮助你更直观地理解特征计算与评分分层。
本章作为导入,已经勾勒出从业务背景、核心原理、方法流程、案例场景到误区复盘的完整轮廓。接下来的章节将沿着这条路线图,逐层深入设备指纹、地点解析、基线构建、评分模型、策略处置与工程落地,最终形成一套可运行、可监控、可迭代的新设备新地点登录风险评分体系。