3. 常见设备指纹技术
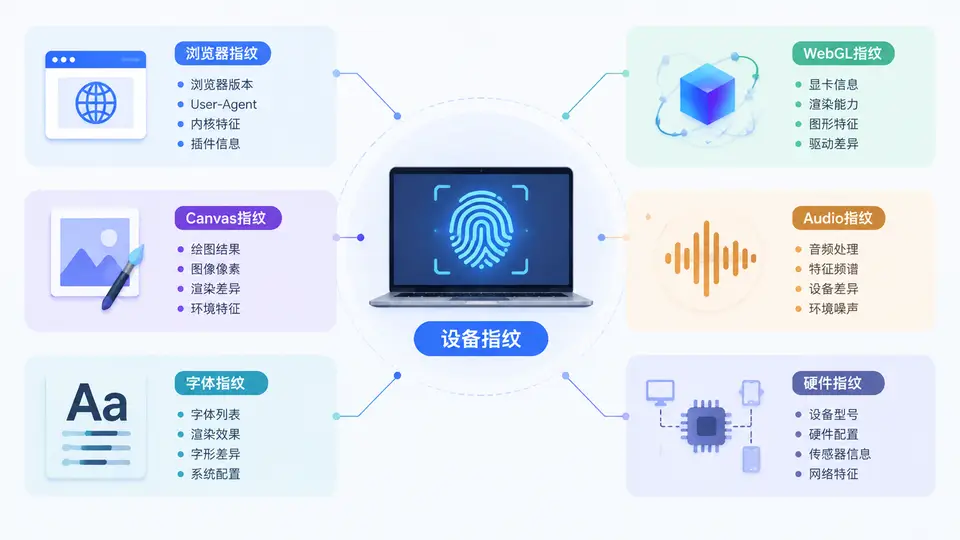
设备指纹的目标,是在用户不主动登录、不安装插件、甚至清理 Cookie 之后,仍然尽可能稳定地识别“这是同一台设备或同一个浏览器环境”。它依赖的不是单一标识,而是一组可采集、可组合、可校验的信号。理解这些信号的原理与边界,是后续做关联图谱和批量注册识别的基础。
一、核心原理:从“标识”转向“特征组合”
传统做法依赖 Cookie、LocalStorage、UA 等显式标识,但这类标识易被清除或伪造。现代设备指纹转向被动采集:浏览器在渲染页面、执行脚本、加载字体、播放音频时,会暴露大量与硬件、驱动、操作系统、浏览器版本相关的差异。这些差异单独看稳定性有限,但组合后熵值很高,足以形成近似唯一的指纹。
可以把指纹信号分为三层:
- 软件层:User-Agent、语言、时区、屏幕分辨率、插件列表、Cookie 可用性。
- 渲染层:Canvas、WebGL、字体、Audio 等通过图形或音频管线产生的输出差异。
- 硬件层:CPU 核心数、设备内存、GPU 型号、触摸点数、传感器精度等。
批量注册识别中,攻击者可以更换 IP、清空 Cookie、甚至使用无头浏览器,但很难同时模拟所有层的特征。因此,指纹的价值在于交叉验证:当多个账号在多个信号上高度一致时,关联概率显著上升。
二、六类常见指纹技术拆解
1. 浏览器指纹
浏览器指纹是最基础的一层,通常包括 navigator 对象、screen 对象、时区、语言、平台、插件、MIME 类型等。它实现简单、采集成本低,但易被篡改。实战中常作为“粗筛”信号,与其他指纹组合使用。
const browserFP = {
  ua: navigator.userAgent,
  platform: navigator.platform,
  language: navigator.language,
  languages: navigator.languages.join(','),
  timezone: Intl.DateTimeFormat().resolvedOptions().timeZone,
  screen: `${screen.width}x${screen.height}x${screen.colorDepth}`,
  hardwareConcurrency: navigator.hardwareConcurrency,
  deviceMemory: navigator.deviceMemory || 'unknown'
};
2. Canvas 指纹
Canvas 指纹利用不同设备在抗锯齿、字体渲染、GPU 光栅化上的细微差异。脚本绘制同一段文字或图形,再读取像素数据并哈希,得到稳定值。它的优点是熵高、实现简单;缺点是受浏览器版本、显卡驱动、缩放比例影响,可能随时间漂移。
function getCanvasFP() {
  const canvas = document.createElement('canvas');
  const ctx = canvas.getContext('2d');
  ctx.textBaseline = 'top';
  ctx.font = '14px Arial';
  ctx.fillStyle = '#f60';
  ctx.fillRect(0, 0, 100, 20);
  ctx.fillStyle = '#069';
  ctx.fillText('device-fingerprint', 2, 2);
  return canvas.toDataURL().slice(-64);
}
3. WebGL 指纹
WebGL 指纹通过查询 GPU 厂商、渲染器、支持的扩展、着色器精度等参数生成。它比 Canvas 更接近硬件层,稳定性通常更好。常见字段包括 UNMASKED_VENDOR_WEBGL 和 UNMASKED_RENDERER_WEBGL。在批量注册场景中,大量账号共享同一 GPU 渲染器字符串,往往是虚拟环境或自动化工具的信号。
const gl = canvas.getContext('webgl');
const ext = gl.getExtension('WEBGL_debug_renderer_info');
const webglFP = {
  vendor: gl.getParameter(ext.UNMASKED_VENDOR_WEBGL),
  renderer: gl.getParameter(ext.UNMASKED_RENDERER_WEBGL),
  version: gl.getParameter(gl.VERSION),
  extensions: gl.getSupportedExtensions().join(',')
};
4. Audio 指纹
Audio 指纹利用音频处理链路的浮点运算差异。通过 OfflineAudioContext 生成一段振荡器信号,经过压缩器处理后读取输出缓冲区,不同设备会得到不同的数值分布。它通常比 Canvas 更稳定,但采集耗时略高,且部分浏览器会加入隐私保护噪声。
5. 字体指纹
字体指纹通过检测系统已安装字体列表或测量文本渲染宽度来推断环境。常见方法是用 document.fonts.check() 或对比不同字体的 fallback 宽度。字体列表能反映操作系统、语言环境和软件安装情况,对识别虚拟机、容器环境很有价值。
6. 硬件指纹
硬件指纹包括 CPU 核心数、设备内存、GPU 型号、屏幕参数、触摸点数、电池状态、传感器精度等。它最接近物理设备,但浏览器出于隐私考虑不断降低其精度。实战中应将其视为“辅助证据”,而非唯一依据。
| 指纹类型 | 主要采集点 | 稳定性 | 易篡改性 | 批量注册识别价值 |
|---|---|---|---|---|
| 浏览器指纹 | UA、语言、时区、屏幕 | 中 | 高 | 粗筛与辅助 |
| Canvas 指纹 | 2D 渲染像素哈希 | 中高 | 中 | 高 |
| WebGL 指纹 | GPU 厂商、渲染器、扩展 | 高 | 中 | 很高 |
| Audio 指纹 | 音频处理输出缓冲区 | 高 | 低 | 高 |
| 字体指纹 | 字体列表、文本宽度 | 中高 | 中 | 中高 |
| 硬件指纹 | CPU、内存、GPU、传感器 | 高 | 低 | 辅助验证 |
三、方法流程:从采集到关联
在实际系统中,设备指纹不是采集完就结束,而是进入一条完整的处理链路:
- 采集:前端脚本在页面加载后异步采集六类信号,避免阻塞主流程。
- 归一化:对 UA、分辨率、时区等做标准化,去除版本号等易变字段。
- 哈希与分桶:对 Canvas、WebGL、Audio 等生成稳定哈希,再按信号类型分桶存储。
- 相似度计算:对新设备与历史设备计算 Jaccard 相似度或加权余弦相似度。
- 图谱关联:将设备、账号、IP、支付方式等作为节点,指纹相似度作为边,构建关联图谱。
- 风险判定:当同一指纹簇在短时间内关联大量新账号时,触发批量注册告警。
关键参数建议:Canvas 与 WebGL 哈希取 SHA-256 前 16 字节;Audio 指纹保留 4 位小数;相似度阈值建议从 0.85 起步,再根据业务误报率调整。
四、案例与场景:批量注册的指纹特征
某电商平台在一次促销活动中发现,凌晨 2 点到 4 点新增账号 1.2 万个,其中 73% 来自同一 C 段 IP。进一步分析设备指纹后发现:
- WebGL 渲染器字符串全部为
Google SwiftShader,说明使用无头浏览器或软件渲染。 - Canvas 哈希仅有 5 种取值,远低于正常用户的分布。
- Audio 指纹完全一致,且
hardwareConcurrency均为 2。 - 字体列表为空,说明运行在最小化容器环境。
这些信号单独看都不足以定性,但组合后形成强关联。平台随后将这批账号标记为高风险,并限制其领取优惠券。这个案例说明:批量注册识别的核心不是找“唯一标识”,而是找“异常一致性”。
五、误区与复盘
误区一:追求绝对唯一。设备指纹会随浏览器升级、驱动更新、系统补丁而漂移,不存在永久不变的指纹。正确做法是维护指纹簇,而非单点 ID。
误区二:只看单一信号。仅依赖 Canvas 或 UA 很容易被绕过。应至少组合 3 类以上信号,并动态调整权重。
误区三:忽视隐私合规。采集设备指纹需在隐私政策中明确告知,并提供关闭选项。合规是长期运营的前提。
复盘时建议关注三个指标:指纹覆盖率、指纹漂移率、关联簇误报率。覆盖率低说明采集脚本被拦截;漂移率高说明信号不稳定;误报率高说明阈值或权重需要重新校准。只有持续监控这三个指标,设备指纹才能真正服务于批量注册识别,而不是成为新的噪声源。