1. 课程导入
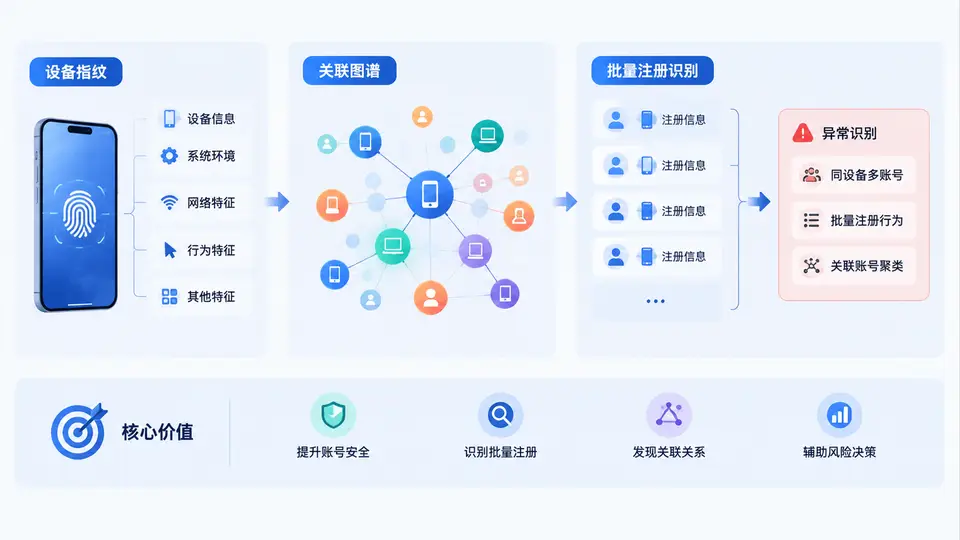
在账号风控、营销反作弊与交易安全场景中,批量注册往往是黑灰产实施后续攻击的第一步。攻击者通过自动化脚本、云手机、群控设备或代理IP,在短时间内创建大量看似正常、实则由同一实体控制的账号。这些账号后续被用于刷券、刷单、引流、欺诈或洗钱。如果仅依赖手机号、邮箱或IP进行拦截,攻击者只需更换低成本资源即可绕过。因此,识别批量注册的关键,从“单点身份标识”转向“设备与环境的关联关系”。设备指纹关联图谱正是解决这一问题的核心技术手段。
学习目标
完成本章学习后,你应当能够达成以下目标:
- 理解设备指纹的基本构成、生成逻辑与稳定性边界,明确其与Cookie、User-Agent等传统标识的区别。
- 掌握关联图谱的建模思路:将设备、账号、IP、行为事件等作为节点,将登录、注册、支付等关系作为边。
- 能够设计批量注册识别的核心流程:数据采集、指纹生成、图谱构建、团伙发现、风险评分与处置。
- 识别常见误区,例如过度依赖单一指纹字段、忽视指纹漂移、把“同设备多账号”直接等同于“作弊”。
- 建立实战判断力:在误杀率与漏杀率之间找到平衡,并理解图谱结果如何落地为可执行的策略。
核心概念:从设备指纹到关联图谱
设备指纹是指通过采集设备软硬件特征、网络特征与行为特征,生成一个能够稳定标识设备的标识符。它通常由多维度信号融合而成,例如:
- 硬件与系统层:CPU型号、内存容量、屏幕分辨率、传感器列表、系统版本、内核信息。
- 浏览器与运行时层:Canvas渲染结果、WebGL参数、字体列表、时区、语言、插件列表。
- 网络层:IP地址、ASN、代理特征、TLS指纹、DNS行为。
- 行为层:点击节奏、输入习惯、页面停留分布、触摸压力与滑动轨迹。
单一维度容易伪造或漂移,因此实际系统通常采用“模糊匹配+置信度”的方式,而不是追求绝对唯一的ID。设备指纹的稳定性与唯一性之间存在天然矛盾:过于稳定会牺牲区分度,过于敏感又会导致同一设备频繁变化。
关联图谱则把设备指纹从孤立标识升级为关系网络。图谱中的节点可以包括设备、账号、手机号、IP、支付工具、收货地址等;边表示它们之间的关联关系,例如“账号A在设备D上注册”“设备D与IP1在时间窗口内共现”“账号A与账号B共享同一支付卡”。当多个账号通过设备、IP或行为模式形成密集子图时,就极可能是批量注册团伙。
核心思想:批量注册识别的本质不是判断“某个账号是否可疑”,而是判断“一组账号是否由同一控制实体批量创建”。设备指纹提供节点身份,关联图谱提供团伙结构,两者结合才能从单点对抗升级为体系化对抗。
整体框架:从数据到处置的闭环
一个可落地的设备指纹关联图谱系统,通常包含以下六个阶段:
- 数据采集:在注册、登录、关键业务节点采集设备信号、网络信号与行为信号。采集需兼顾覆盖率、性能开销与隐私合规。
- 指纹生成:对原始信号进行清洗、归一化、特征哈希与模糊匹配,输出设备ID及其置信度。
- 图谱构建:以设备ID、账号ID、IP、手机号等为节点,以注册、登录、共现等关系为边,构建时序异构图。
- 团伙发现:通过连通分量、社区发现、密度聚类或图神经网络,识别异常密集子图与可疑团伙。
- 风险评分:结合设备复用率、IP聚集度、注册时间间隔、行为相似度等指标,输出账号与团伙的风险分。
- 处置与反馈:对高风险账号执行验证码、限权、冻结或人工审核,并将处置结果回流,持续优化指纹与图谱模型。
下面用一个简化的伪代码展示图谱构建与团伙发现的核心逻辑:
# 伪代码:基于设备指纹的批量注册团伙发现
def build_graph(events):
    graph = Graph()
    for e in events:
        device_id = fingerprint(e.device_signals)
        account_id = e.account_id
        ip = e.ip
        graph.add_node(device_id, type="device")
        graph.add_node(account_id, type="account")
        graph.add_node(ip, type="ip")
        graph.add_edge(account_id, device_id, relation="register_on", ts=e.timestamp)
        graph.add_edge(device_id, ip, relation="used_ip", ts=e.timestamp)
    return graph

def detect_fraud_rings(graph, min_accounts=5, time_window=3600):
    suspicious = []
    for comp in graph.connected_components():
        accounts = [n for n in comp if n.type == "account"]
        devices = [n for n in comp if n.type == "device"]
        if len(accounts) >= min_accounts and len(devices) <= 2:
            span = max(a.ts for a in accounts) - min(a.ts for a in accounts)
            if span <= time_window:
                suspicious.append(comp)
    return suspicious
该示例说明:当多个账号在短时间内通过极少量设备注册时,图谱会形成“设备节点少、账号节点多”的星型或稠密子图,这是批量注册的典型结构信号。
案例与场景:批量注册的典型模式
考虑一个电商平台的营销活动场景。攻击者使用群控设备,每台设备通过改机工具伪造部分硬件参数,并配合代理IP池,在30分钟内注册了200个账号,用于领取新人优惠券。单看每个账号,手机号不同、IP不同、User-Agent正常,传统规则难以拦截。但设备指纹关联图谱会暴露以下异常:
- 200个账号关联到不足10个设备指纹簇,设备复用率极高。
- 这些设备指纹在Canvas、WebGL等维度高度相似,仅少数字段被篡改。
- 注册时间间隔呈现机器化规律,如每3至5秒一次。
- 账号之间的行为轨迹高度一致,例如同一时间浏览同一商品、同一路径领取优惠券。
通过图谱,风控系统可以将这200个账号识别为同一团伙,并一次性处置,而不是逐个账号对抗。这显著降低了漏杀率与运营成本。
常见误区与复盘
误区一:把设备指纹当作绝对唯一ID。实际上,浏览器升级、系统更新、硬件更换都会导致指纹漂移。正确做法是维护指纹簇与置信度,而非追求永不变化的单点ID。
误区二:认为“同设备多账号”一定是作弊。家庭共享设备、网吧、企业办公机都会出现多账号。必须结合时间窗口、行为模式与业务场景综合判断。
误区三:只建图不治理。图谱规模会随时间膨胀,需要定期剪枝、合并相似节点,并处理历史边过期问题。
误区四:忽视隐私合规。设备指纹采集应遵循最小必要原则,避免采集敏感个人信息,并做好告知与授权。
为了更清晰地对比传统方法与图谱方法,下表总结了关键差异:
| 对比维度 | 传统单点规则 | 设备指纹关联图谱 |
|---|---|---|
| 识别单元 | 单个账号或单个IP | 账号、设备、IP等组成的团伙子图 |
| 对抗成本 | 攻击者更换IP或手机号即可绕过 | 需同时伪造设备指纹与关系结构,成本高 |
| 误杀控制 | 规则阈值僵硬,易误伤共享设备用户 | 可结合置信度与行为上下文,分层处置 |
| 可解释性 | 规则命中原因单一 | 可展示团伙关系路径,便于人工审核 |
| 扩展性 | 规则数量膨胀后维护困难 | 图算法可复用,适应新攻击模式 |
实战价值
设备指纹关联图谱的实战价值体现在三个层面。第一,提升拦截效率:从逐个账号判断升级为团伙级打击,一次处置可覆盖大量恶意账号。第二,降低误杀:通过图谱关系与置信度评分,区分正常共享设备与恶意批量注册。第三,增强对抗韧性:攻击者改变单点特征时,关系结构仍然稳定,风控系统不必频繁重写规则。