1. 课程导入
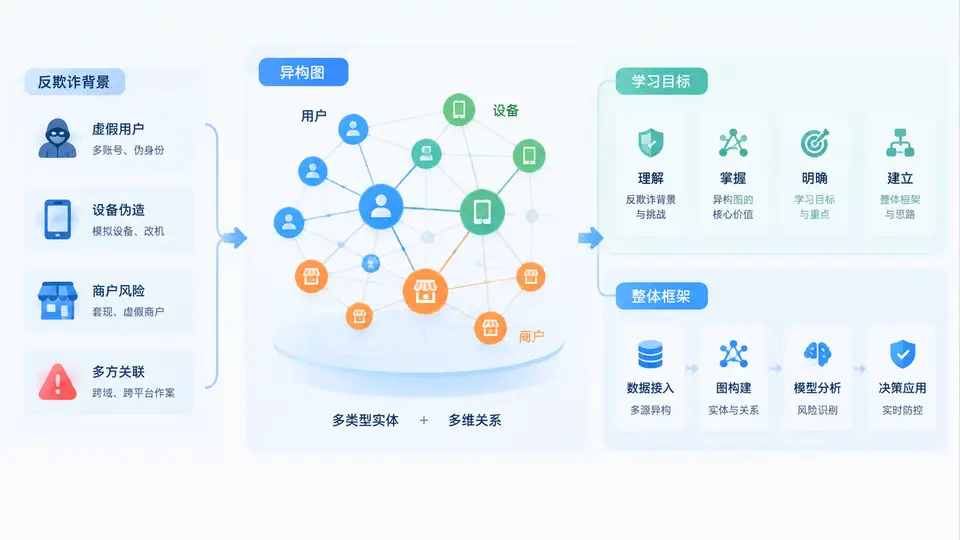
1.1 反欺诈为什么越来越难
在信贷、电商、支付、内容平台等业务中,欺诈行为早已不是单点作恶,而是呈现出团伙化、跨平台、隐蔽化和快速演化的特征。传统风控系统通常依赖规则引擎与单表特征:例如“同一手机号在1小时内注册超过5个账号”“同一设备7天内关联超过10张银行卡”。这些规则在早期有效,但面对黑产时很快失效,原因主要有三点。
- 关系被刻意切断:黑产会使用改机工具、虚拟号码、代理IP,让设备、手机号、IP等强标识看起来彼此独立。
- 行为伪装成正常用户:养号、模拟点击、小额试单让单点行为特征接近真实用户,单条记录难以判定。
- 欺诈是“关系问题”而非“个体问题”:一个用户设备看似正常,但它与多个高风险商户、多个异常收货地址共享同一支付账户时,风险才真正暴露。
因此,反欺诈的核心正在从“看单点”转向“看关系网络”。而现实中的关系网络天然是异构的:用户、设备、商户、银行卡、IP、地址、订单等是不同类型的节点,它们之间的边也代表不同语义,例如“用户使用设备”“用户在某商户下单”“设备与银行卡绑定”。这正是异构图要解决的问题。
1.2 异构图在反欺诈中的价值
异构图(Heterogeneous Graph)指节点类型和边类型至少有一种多于一种的图结构。在反欺诈场景中,它通常表示为:节点类型包括用户(User)、设备(Device)、商户(Merchant)、银行卡(Card)、IP、地址等;边类型包括登录、下单、绑定、转账、共享设备等。相比传统方法,异构图的价值体现在以下四个方面。
| 能力维度 | 传统单表/规则 | 异构图方法 |
|---|---|---|
| 关系表达 | 只能表达同类型字段关联,关系被扁平化 | 保留多类型节点与多语义边,关系可解释 |
| 团伙发现 | 依赖人工设定阈值,难以发现隐蔽团伙 | 通过子图、社区、路径传播发现潜在团伙 |
| 特征工程 | 手工构造大量统计特征,维护成本高 | 图嵌入、图神经网络自动学习邻居聚合特征 |
| 可解释性 | 规则命中原因清晰,但覆盖有限 | 可通过路径与子图回溯风险传播链路 |
举例来说,某用户A使用设备D下单,设备D同时被用户B、C使用,而B、C又分别与高风险商户M存在大量退款订单。若只看用户A的单点特征,可能完全正常;但在异构图中,A—D—B—M与A—D—C—M构成两条风险路径,系统可以据此将A标记为“关联风险”。这就是异构图带来的关系穿透能力。
1.3 核心原理:从关系网络到风险传播
异构反欺诈的基本原理可以概括为“建图—表示—传播—判定”四个环节。建图阶段把业务数据映射为节点和边;表示阶段把节点和边编码为向量或特征;传播阶段让风险信号沿边扩散;判定阶段输出风险分数或团伙标签。
- 建图:确定节点类型(用户、设备、商户等)和边类型(登录、下单、绑定等),并处理时间窗口、权重和方向。
- 表示:使用元路径(Meta-path)或图神经网络聚合邻居信息,例如“用户—设备—用户”表示共享设备关系。
- 传播:通过标签传播、图卷积或注意力机制,让已知黑样本的风险沿关系扩散到未知节点。
- 判定:结合规则、模型分数和图结构特征,输出最终风险决策,并保留可回溯路径。
下面是一个简化的异构图构建伪代码,展示如何把多张业务表转换为节点和边:
# 伪代码:构建异构图
nodes = {
    "user": load_table("dim_user"),
    "device": load_table("dim_device"),
    "merchant": load_table("dim_merchant"),
    "card": load_table("dim_card")
}

edges = [
    build_edges("login_log", src="user", dst="device", etype="uses"),
    build_edges("order_log", src="user", dst="merchant", etype="orders"),
    build_edges("bind_log", src="user", dst="card", etype="binds"),
    build_edges("share_log", src="device", dst="card", etype="shared_with")
]

hetero_graph = HeteroGraph(nodes=nodes, edges=edges)
hetero_graph.add_time_window("2024-01-01", "2024-03-31")
hetero_graph.compute_metapath(["user", "device", "user"], name="share_device")
1.4 典型场景与误区复盘
在真实业务中,异构图反欺诈常见于以下场景:信贷申请团伙识别、电商刷单与薅羊毛、支付洗钱链路追踪、内容平台虚假注册与流量作弊。以电商刷单为例,商户M短期内出现大量来自同一设备簇的订单,且这些设备关联的收货地址高度集中。若只按商户维度看,可能只是“销量增长”;但在异构图中,商户—订单—设备—地址形成密集子图,风险立即显现。
不过,初学者常陷入几个误区:
- 误区一:图越大越好。把全量数据一次性建图,会导致噪声边淹没真实风险,计算成本也急剧上升。应按时间窗口和业务目标裁剪子图。
- 误区二:忽略边的时间属性。三年前共享设备与昨天共享设备的风险含义完全不同,边必须带时间戳或时间衰减权重。
- 误区三:只追求模型分数,不做路径回溯。反欺诈决策需要可解释,否则风控运营无法复核,也无法形成闭环。
- 误区四:把异构图当成万能药。如果业务数据本身缺少可靠的关系字段,建图质量差,再复杂的模型也难奏效。
1.5 学习目标与整体框架
本课程围绕“异构图用户—设备—商户多关系反欺诈”展开,目标是让你从零到一掌握可落地的完整链路。学完后,你应能够:
- 理解异构图的节点、边、元路径、子图等核心概念,并能用业务语言解释其反欺诈价值。
- 独立完成从业务表到异构图的构建,包括ID对齐、边类型设计、时间窗口与权重处理。
- 掌握图特征工程、图嵌入与图神经网络在反欺诈中的典型用法。
- 能够设计离线评估与在线推理方案,并输出可解释的风险路径。
- 识别常见工程陷阱,如数据泄漏、标签延迟、图规模膨胀与线上性能瓶颈。
整体框架分为五个阶段:背景与建图、特征与表示、模型与训练、评估与解释、工程与上线。每个阶段都会结合用户、设备、商户三类核心节点及多关系边展开,最终形成一个可运行、可评估、可解释的反欺诈系统。
课程主线:
业务数据 -> 异构图构建 -> 图特征/嵌入 -> 风险模型 -> 评估解释 -> 在线服务
   |            |              |            |           |           |
 用户/设备    节点边设计      元路径聚合     GNN/分类     路径回溯     实时推理
 商户/订单    时间窗口        邻居采样      团伙识别     指标监控     反馈闭环
接下来的章节将沿着这条主线逐步深入。本章作为导入,重点建立三个认知:反欺诈的本质是关系问题;异构图能保留多类型节点与多语义边;完整落地需要建图、表示、传播、判定与工程化协同。带着这三个认知进入后续学习,你会更容易把每个技术点放回真实业务链路中理解。