3. 反欺诈业务基础
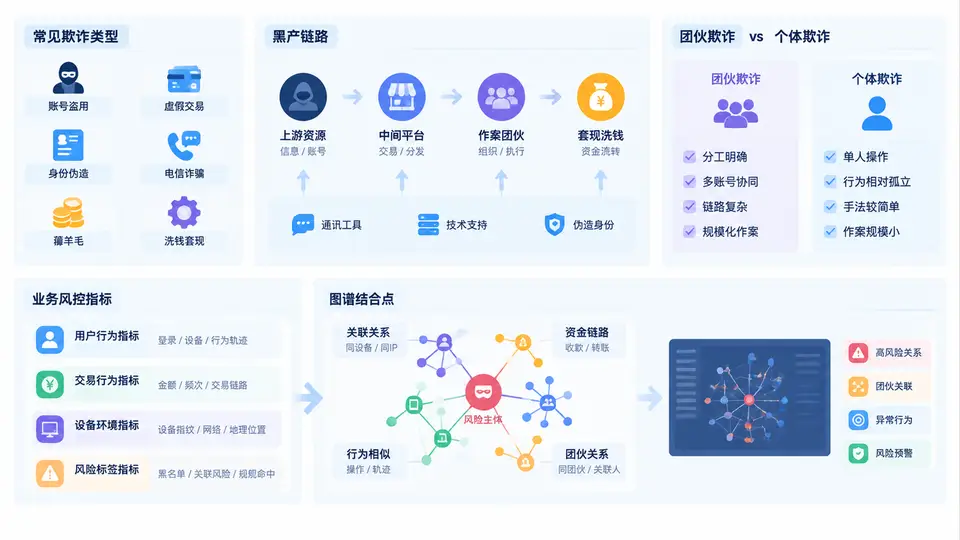
在构建反欺诈图谱之前,必须先理解欺诈业务本身。图谱是工具,业务是目标。如果对欺诈类型、黑产运作方式和风控指标缺乏认知,再复杂的图算法也只能产出无法落地的分数。本节将梳理反欺诈业务的核心知识,并明确图谱在其中的切入点。
一、常见欺诈类型与黑产链路
欺诈行为可按攻击对象和获利方式分为几大类,每类在图谱上的表现差异显著:
- 账户盗用:攻击者通过撞库、钓鱼获取用户凭证,登录后盗刷或转移资产。图谱特征表现为同一设备/IP 短时间内关联多个异常登录账户。
- 虚假注册:批量注册小号用于薅羊毛、刷单或作为欺诈资源池。图谱上表现为注册信息高度相似、设备指纹聚集、邀请关系呈星型或链式扩散。
- 交易欺诈:包括盗刷、伪冒申请、恶意退款等。图谱中表现为资金流向异常环路、收货地址与注册地严重偏离。
- 营销作弊:刷优惠券、刷积分、虚假拉新。图谱上表现为活动参与关系密集、设备与账户多对多映射。
- 信贷欺诈:伪冒身份申请贷款、团伙骗贷。图谱中表现为联系人、设备、地址等多维度共享,形成紧密社区。
黑产链路通常分为上游、中游和下游。上游提供资源:泄露数据、手机号、身份证信息、打码平台、代理IP。中游负责工具和技术:改机工具、自动化脚本、群控系统、接码平台。下游实施变现:盗刷、骗贷、洗钱、销赃。图谱的价值在于将这条链路上的不同角色通过共享实体关联起来,识别出完整的攻击链条而非孤立事件。
核心原理:黑产为了降低成本,必然复用资源。同一设备、同一IP、同一收款账户、同一联系方式会在多个欺诈事件中重复出现。图谱通过实体关联将这些复用点暴露出来,使分散的欺诈行为聚合为可识别的团伙。
二、团伙欺诈与个体欺诈的差异
个体欺诈和团伙欺诈在风控策略上需要区别对待。个体欺诈通常表现为单点异常,如一次盗刷、一个虚假申请;团伙欺诈则表现为多点关联异常,攻击者之间有明确的分工和资源共享。
| 维度 | 个体欺诈 | 团伙欺诈 |
|---|---|---|
| 行为特征 | 孤立事件,偶发 | 批量、高频、模式化 |
| 资源复用 | 低,可能仅单设备 | 高,设备/IP/银行卡/地址交叉复用 |
| 图谱表现 | 稀疏,无明显社区 | 密集子图,社区结构明显 |
| 检测重点 | 单点规则、异常评分 | 社区发现、链路追踪、中心度分析 |
| 处置策略 | 实时拦截、二次验证 | 团伙挖掘、批量冻结、溯源打击 |
在图谱中,团伙欺诈往往形成紧密的社区结构。攻击者为了共享资源,会在设备、IP、银行卡等实体上产生大量交叉连接。通过社区发现算法(如 Louvain、LPA)可以快速定位这些可疑群体。而个体欺诈则更多依赖节点自身的属性异常和局部邻居的异常评分。
实战提示:团伙欺诈的检测不能只看单个节点的风险分,而要看子图的整体密度和共享实体数量。一个节点风险分不高,但如果它所在的社区中多个节点都关联到已知黑名单实体,该节点也应被标记。
三、业务风控指标与图谱结合点
风控业务中常用的指标包括:通过率、拒绝率、欺诈率、误杀率、召回率、覆盖率、响应时间等。这些指标与图谱的结合点主要体现在以下方面:
- 通过率与图谱覆盖率:图谱覆盖的实体和关系越多,可用的关联特征越丰富,通过率可在不增加欺诈率的前提下提升。
- 欺诈率与社区发现:通过图谱社区挖掘,将团伙欺诈从个体事件中分离,降低整体欺诈率。
- 误杀率与子图证据:图谱提供可解释的关联路径,帮助风控人员复核误杀,降低误杀率。
- 响应时间与图查询优化:实时风控要求毫秒级响应,图谱需要预计算或采用高效索引结构。
下面是一个简化的图谱特征提取示例,展示如何从子图中计算团伙风险指标:
# 伪代码:从子图提取团伙风险特征
def extract_subgraph_features(graph, seed_node):
    # 获取 seed_node 的 k 跳邻居子图
    subgraph = graph.get_k_hop_neighbors(seed_node, k=2)

    # 计算子图密度
    density = subgraph.number_of_edges() / (
        subgraph.number_of_nodes() * (subgraph.number_of_nodes() - 1) / 2
    )

    # 统计共享实体数量
    shared_devices = count_shared_entities(subgraph, "device")
    shared_ips = count_shared_entities(subgraph, "ip")
    shared_banks = count_shared_entities(subgraph, "bank_card")

    # 计算与黑名单的关联度
    blacklist_ratio = count_blacklist_neighbors(subgraph) / subgraph.number_of_nodes()

    return {
        "density": density,
        "shared_devices": shared_devices,
        "shared_ips": shared_ips,
        "shared_banks": shared_banks,
        "blacklist_ratio": blacklist_ratio
    }
在实际风控系统中,这些特征会与规则引擎、机器学习模型结合。图谱特征作为模型输入的一部分,可以显著提升团伙欺诈的识别能力。例如,将子图密度、共享实体数量、黑名单关联度等作为特征输入 GBDT 模型,输出团伙风险分。
四、误区与复盘
常见误区一:认为图谱可以替代所有风控手段。图谱擅长关联分析,但不擅长处理单点行为异常。个体欺诈的实时拦截仍需依赖规则和单点模型。
常见误区二:过度依赖社区发现,忽视业务解释。社区发现算法可能将正常的高频交易用户误判为团伙。必须结合业务规则和人工复核。
常见误区三:图谱构建后不更新。黑产会不断更换设备、IP和账号,图谱需要持续增量更新,否则关联关系会迅速失效。
复盘一个真实场景:某电商平台发现一批新注册账号在短时间内集中领取优惠券并下单,但单个账号的行为看起来正常。通过图谱分析发现,这些账号共享了少量设备指纹和同一批收货地址,形成了明显的社区结构。进一步追踪发现,这些账号还关联到几个已被标记的黑产收款账户。最终,平台批量冻结了该团伙账号,并优化了注册环节的设备指纹采集策略。
这个案例说明,图谱的价值在于将分散的、看似正常的个体行为,通过关联关系聚合为可识别的团伙模式。业务人员需要理解欺诈类型和黑产链路,才能设计出有效的图谱 schema 和特征;技术人员需要理解风控指标,才能将图谱输出转化为可落地的风控决策。两者结合,才是反欺诈图谱实战的基础。