3. 欺诈风险全景
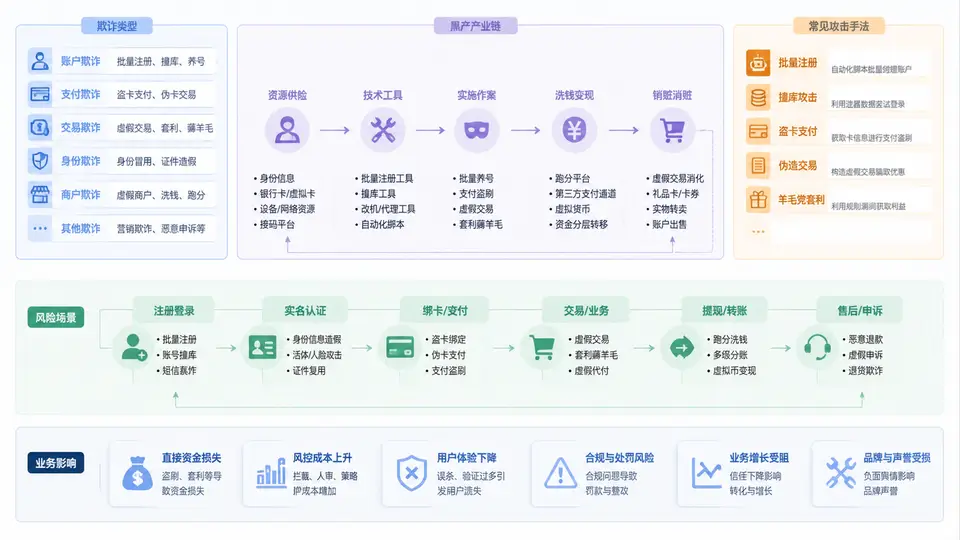
做支付反欺诈,第一步不是写规则、不是上模型,而是把“敌人”看清楚。支付欺诈从来不是零散的个人行为,而是一条分工明确、技术迭代迅速的黑色产业链。只有建立完整的风险全景图,后续的特征工程、规则设计、模型训练和运营处置才有明确的靶心。本节从欺诈类型、黑产产业链、攻击手法、风险场景与业务影响五个维度展开,帮助你形成结构化的风险认知。
一、核心原理:欺诈的本质是“身份、意图与资金”的错配
任何一笔支付交易都可以抽象为三个要素:谁在发起(身份)、为什么发起(意图)、资金流向哪里(资金)。正常交易中三者一致且可验证;欺诈交易则是其中至少一项被伪造、盗用或隐瞒。由此可以推导出欺诈的两大底层逻辑:
- 身份冒用型:攻击者使用他人身份或账户完成支付,受害者是真实用户或发卡行,如盗刷、账户接管。
- 意图欺诈型:攻击者使用真实身份,但交易意图本身是恶意的,如虚假交易套现、刷单、骗赔。
理解这一原理后,你会发现所有欺诈类型都可以归入这两个逻辑的某种组合,这也是后续设计反欺诈策略时“先分类、再定策”的基础。
二、欺诈类型全景:从账户到资金的全链路分类
按支付链路阶段划分,欺诈类型可分为账户侧、交易侧、资金侧和商户侧四大类。下表给出常见类型、典型特征与主要受害方:
| 分类 | 典型欺诈类型 | 核心特征 | 主要受害方 |
|---|---|---|---|
| 账户侧 | 账户接管、注册小号、身份伪造 | 登录异常、设备突变、批量注册 | 真实用户、平台 |
| 交易侧 | 盗刷、伪卡、拒付欺诈 | 短时高频、异地消费、大额试探 | 持卡人、发卡行、收单机构 |
| 资金侧 | 套现、洗钱、跑分 | 资金快进快出、多账户归集 | 监管、金融机构 |
| 商户侧 | 虚假商户、刷单、骗赔 | 交易与业务逻辑不符、集中退款 | 平台、消费者 |
三、黑产产业链:从料商到洗钱的分工协作
黑产早已形成高度专业化的上下游分工。理解产业链结构,有助于你判断风险信号的来源和传播路径。典型链条如下:
- 上游:数据与工具供应。料商提供泄露的银行卡、身份证、手机号等“料”;工具商提供改机软件、代理IP、打码平台、自动化脚本。
- 中游:攻击实施。包括盗号、养号、撞库、薅羊毛、盗刷等具体攻击团队,按项目或按单结算。
- 下游:变现与洗钱。通过虚假商户、跑分平台、虚拟币、游戏点卡等渠道将资金洗白,最终回流到攻击者手中。
这条链条的关键特征是模块化和快速迭代:一个环节被打击,其他环节可以迅速替换供应商。因此反欺诈不能只盯单点,而要关注跨环节的关联信号,例如同一设备在短时间内关联多个账户、同一IP段集中发起交易等。
四、攻击手法与风险场景:从撞库到账户接管的完整链路
以最常见的账户接管(ATO)为例,攻击者通常按以下流程操作:
1. 获取泄露的账号密码(料)
2. 使用代理IP和改机工具批量登录(撞库)
3. 筛选出可登录的账号(存活号)
4. 修改绑定手机/邮箱,切断真实用户找回路径
5. 绑定新支付方式,发起盗刷或套现
6. 通过跑分平台或虚拟商品快速洗钱
对应的风险场景包括:登录环节的异常设备与IP、改绑环节的高频操作、支付环节的陌生收款方与大额试探。每个环节都应有独立的监控指标和拦截策略。例如登录环节可监控“同一设备登录账号数”,支付环节可监控“新绑定收款方首笔交易金额”。
五、业务影响分析:损失不止于资金
欺诈对业务的影响是多维度的,不能只用“资损金额”衡量。主要包括:
- 直接资金损失:盗刷、拒付、套现带来的坏账和赔付。
- 运营成本上升:人工审核、客诉处理、争议解决的人力投入。
- 用户体验受损:误拦截导致正常用户支付失败,转化率下降。
- 合规与牌照风险:洗钱、跑分等行为可能触发监管处罚。
- 品牌与信任损失:频繁盗刷事件会削弱用户对平台的信任。
因此,反欺诈的目标不是“零欺诈”,而是在欺诈损失与误杀成本之间找到最优平衡点。这要求你在后续章节中掌握风险定价、策略分层和模型评估的方法。