3. 交易数据基础
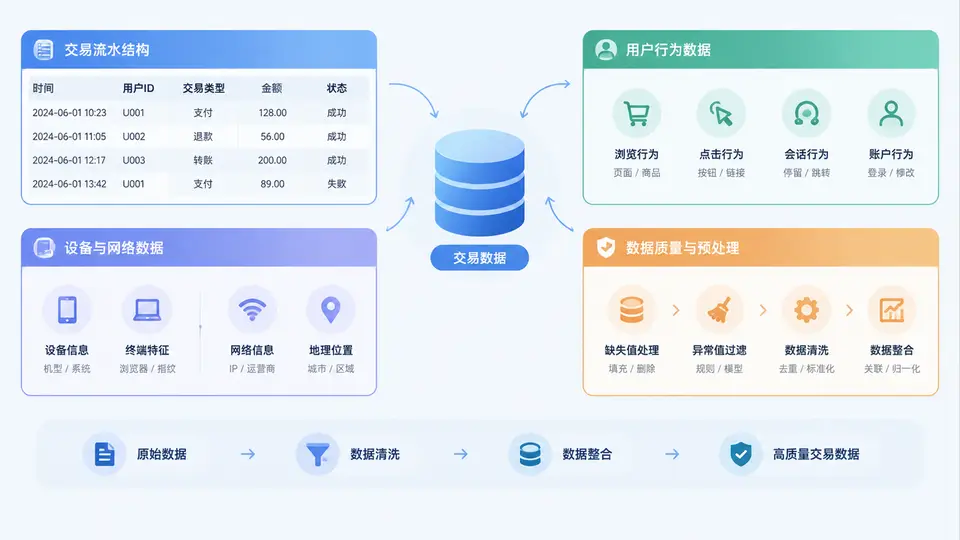
在历史交易流回放与反欺诈策略验证中,数据是唯一的事实来源。策略逻辑再精巧,如果输入的数据结构理解错误、字段语义混淆或质量不过关,回放结果就会失真,验证结论也会误导后续决策。本节从交易流水、用户行为、设备与网络三个数据域出发,建立统一的数据认知框架,并给出可落地的数据质量检查与预处理方法。
一、核心原理:三类数据域构成交易事实的完整拼图
一笔交易在系统中留下的痕迹,可以拆解为三个相互关联的数据域。理解它们的边界与关联方式,是后续回放与验证的基础。
- 交易流水:描述“发生了什么”。包括订单号、用户ID、商户号、金额、币种、支付方式、交易时间、交易状态等。它是回放的主时间轴,决定了事件顺序。
- 用户行为数据:描述“用户如何操作”。包括登录、浏览、加购、下单、支付、改绑、注销等事件。它提供上下文,帮助判断交易是否异常。
- 设备与网络数据:描述“从哪来、用什么来”。包括设备指纹、IP、GPS、WiFi、代理标识、SIM卡信息等。它是反欺诈策略中识别团伙、模拟器、位置伪造的关键维度。
三类数据通过用户ID、设备ID、交易号和时间戳进行关联。回放时,必须保证同一用户在相同时间窗口内的行为、交易、设备信息能够被正确拼接,否则策略看到的只是碎片。
核心原则:交易流水是骨架,用户行为是肌肉,设备与网络是皮肤。三者缺一,反欺诈策略的验证就会失去立体感。
二、方法流程:从原始数据到可回放数据集
历史交易流回放不是简单地把数据库里的记录按时间排序。它需要经过一套标准化的预处理流程,才能保证回放的可重复性和策略验证的可比性。
- 数据抽取与对齐:从交易库、行为日志、设备指纹服务中分别抽取数据,统一时间格式为毫秒级时间戳,统一时区为UTC+8。
- 字段映射与标准化:将不同来源的字段名映射到统一Schema,例如将
order_no、trade_id统一为transaction_id。 - 关联键补全:对缺失设备ID的交易,尝试通过用户ID+时间窗口从行为日志中回填;对缺失用户ID的行为,标记为匿名事件。
- 质量检查:检查主键唯一性、时间单调性、金额非负、状态枚举合法、关联键覆盖率。
- 异常值处理:对金额为负、时间戳为未来、设备ID为空的记录,根据业务规则决定丢弃、修正或标记。
- 输出回放数据集:按时间排序,生成包含交易、行为、设备三域字段的宽表或事件流文件。
以下是一个典型的数据质量检查SQL片段,用于在预处理阶段快速定位问题:
-- 检查交易流水主键唯一性与时间单调性
SELECT
  transaction_id,
  COUNT(*) AS cnt,
  MIN(event_time) AS first_time,
  MAX(event_time) AS last_time
FROM raw_transaction
GROUP BY transaction_id
HAVING COUNT(*) > 1
   OR MIN(event_time) > MAX(event_time);

-- 检查设备ID覆盖率
SELECT
  COUNT(*) AS total,
  SUM(CASE WHEN device_id IS NULL OR device_id = '' THEN 1 ELSE 0 END) AS missing_device,
  ROUND(SUM(CASE WHEN device_id IS NULL OR device_id = '' THEN 1 ELSE 0 END) * 100.0 / COUNT(*), 2) AS missing_rate
FROM raw_transaction;
三、案例/场景:一次回放失败的数据复盘
某团队在验证一套“同设备多账号交易拦截”策略时,回放结果显示拦截率异常偏高。排查后发现,设备指纹服务在历史数据中只保留了最近90天的设备ID,而回放窗口跨越180天。大量早期交易因设备ID为空,被策略误判为“新设备”,从而触发了本不该触发的拦截规则。
这个案例暴露了两个问题:一是数据域之间的时间覆盖不一致;二是预处理阶段没有对缺失设备ID的交易进行标记和降级处理。修正方案包括:
- 在回放数据集中增加
device_id_missing标记字段,策略层可据此选择跳过或降级判断。 - 对缺失设备ID的交易,尝试通过用户行为日志中的登录设备进行回填,回填成功率约62%。
- 在验证报告中单独统计缺失设备ID交易的策略表现,避免其污染整体指标。
经验提示:回放前先做一次“数据域覆盖率对齐”检查,确认交易、行为、设备三者的时间范围和关联键覆盖率是否满足回放窗口要求。这一步通常能提前发现80%以上的回放异常。
四、误区/复盘:数据质量与预处理中的常见陷阱
在实际项目中,以下误区反复出现,值得逐条对照排查。
| 误区 | 表现 | 后果 | 修正方法 |
|---|---|---|---|
| 时间戳精度不统一 | 交易用秒,行为用毫秒 | 事件顺序错乱,回放时序失真 | 统一为毫秒级,回放前做单调性校验 |
| 设备ID直接当主键 | 同一设备多用户,或设备ID被重置 | 团伙识别误伤或漏判 | 设备ID+用户ID+时间窗口联合判断 |
| 忽略交易状态枚举 | 将“已关闭”交易纳入回放 | 策略统计口径偏差 | 明确回放只包含“成功”或“待支付”状态 |
| 缺失值直接填充默认值 | 设备ID为空填“unknown” | 策略将unknown视为同一设备 | 缺失值单独标记,不参与设备聚合 |
| 行为日志与交易日志时区不一致 | 一个用UTC,一个用本地时间 | 关联窗口错位,行为上下文丢失 | 统一时区,并在元数据中记录转换规则 |
数据质量与预处理不是一次性的清洗工作,而是回放验证流程中的持续保障环节。建议在每次回放前运行一套标准化的数据质量检查脚本,输出覆盖率、缺失率、时间单调性、主键唯一性等指标,并将这些指标与回放结果一并归档。只有这样,策略验证的结论才具备可追溯性和可复现性。
关键提醒:不要为了“让回放跑通”而随意丢弃异常数据。每一条被丢弃的记录都可能在真实场景中对应一笔欺诈交易。正确的做法是标记、隔离、单独分析,而不是静默删除。
掌握交易流水、用户行为、设备与网络三类数据的结构与关联方式,并建立严格的数据质量与预处理流程,是历史交易流回放与反欺诈策略验证的第一道防线。只有数据可信,回放才有意义,策略验证才能为生产决策提供可靠依据。