3. 第三方模型生态
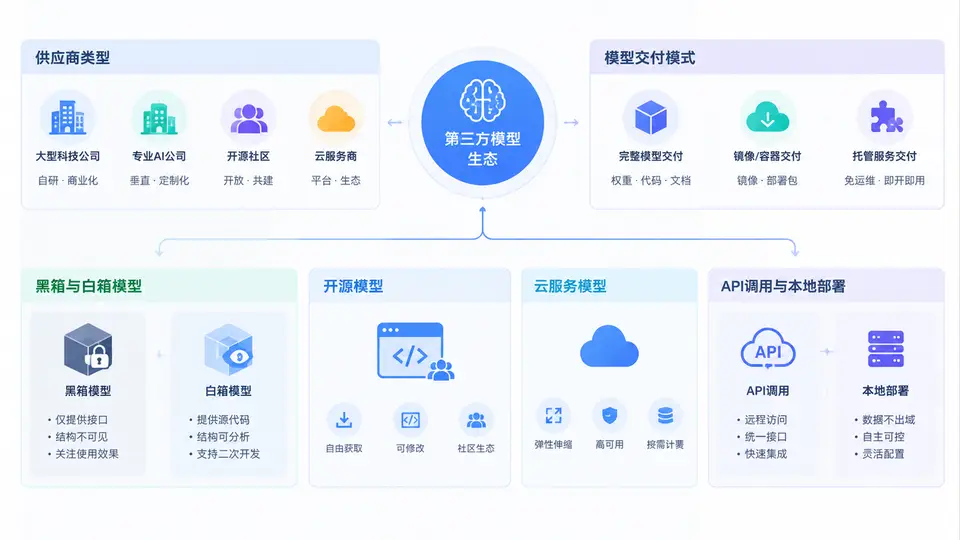
在第三方模型验证与使用风险管理中,第一步不是急着做测试,而是先看清你面对的“第三方”到底是谁、模型以什么形态交付、你能看到多少内部信息、它运行在谁的基础设施上。这些结构性差异,直接决定了后续验证手段、风险边界和合同条款的设计。
一、核心原理:交付形态决定风险可见性
第三方模型的风险,本质上来自“控制权”与“可见性”的分离。供应商掌握训练数据、权重、推理基础设施和更新节奏,使用方只能通过接口或部署包间接观察行为。因此,模型交付模式可以按两个维度划分:可见性(黑箱/白箱/灰箱)与运行位置(云端/本地/混合)。这两个维度交叉后,形成了六种典型组合,每种组合的验证成本和残余风险截然不同。
核心判断链:供应商类型 → 交付模式 → 可见性等级 → 运行位置 → 可采用的验证手段 → 剩余风险归属。
二、供应商类型与交付模式
常见的第三方模型供应商可分为四类:
- 基础模型厂商:提供通用大模型,如语言、视觉、多模态模型,通常以API或云服务形式交付,版本迭代快,黑箱程度高。
- 行业模型厂商:在基础模型上做领域微调,交付形式可能是API、私有化镜像或权重文件,可见性中等。
- 开源社区与托管平台:提供开源权重、推理框架和模型仓库,使用方可以本地部署,白箱程度最高,但需要自行承担运维和安全责任。
- 系统集成商:将多个模型封装成解决方案,使用方往往只看到最终应用,模型层被完全隐藏,属于“黑箱中的黑箱”。
交付模式则主要分为三种:API调用、云服务托管和本地部署。API调用最轻量,但数据出域、版本不可控;云服务托管介于两者之间,使用方在云上独占实例,但底层仍由供应商管理;本地部署可控性最强,但需要承担硬件、推理优化和安全加固成本。
| 交付模式 | 可见性 | 数据出域 | 版本控制 | 典型验证手段 | 主要残余风险 |
|---|---|---|---|---|---|
| API调用 | 黑箱 | 是 | 供应商控制 | 输入输出测试、红队提示、统计监控 | 模型静默更新、数据泄露、供应商锁定 |
| 云服务托管 | 灰箱 | 部分可控 | 协商锁定 | 接口测试、日志审计、性能压测 | 配置漂移、多租户隔离不足 |
| 本地部署 | 白箱/灰箱 | 否 | 使用方控制 | 权重扫描、推理复现、对抗测试 | 运维漏洞、硬件依赖、更新滞后 |
三、黑箱、白箱与灰箱:验证策略的分水岭
黑箱模型只能通过输入输出行为进行验证。典型做法包括:构建覆盖业务场景的测试集,观察输出一致性、偏差和幻觉率;使用对抗性提示探测安全边界;对API响应做统计过程控制,发现异常漂移。黑箱验证的局限在于,你无法确认模型是否在特定输入上“故意”表现正常,也无法审计训练数据中的合规问题。
白箱模型允许检查权重、架构和推理过程。验证手段可以深入到:权重文件完整性校验、模型卡与许可证审查、推理代码依赖扫描、以及基于梯度的可解释性分析。但白箱不等于低风险,开源权重可能包含后门、许可证冲突或训练数据污染,需要额外做供应链安全审查。
灰箱介于两者之间,例如云服务商提供部分日志和版本说明,但不开放权重。此时验证重点应放在合同约束和持续监控上,而不是一次性测试。
实用原则:可见性越低,越要把风险控制前移到合同条款、SLA和退出机制;可见性越高,越要把资源投入到技术验证和供应链审计。
四、案例与场景:同一模型,三种交付方式的风险差异
假设某金融企业要使用一个第三方风控文本分类模型。场景A:直接调用供应商API。企业无法知道模型何时更新,输入文本可能包含客户敏感信息,且供应商可能将数据用于再训练。验证只能靠抽样测试和输出监控,风险控制主要依赖数据脱敏协议和供应商审计权条款。
场景B:在云上独占实例部署供应商提供的镜像。企业可以控制网络隔离和日志留存,但镜像内部仍是黑箱。此时应要求供应商提供SBOM(软件物料清单)、定期漏洞扫描报告,并在合同中约定镜像版本变更需提前通知。
场景C:使用开源模型本地部署。企业可以检查权重和推理代码,但需要自行承担模型微调、安全对齐和性能优化。验证重点转向:许可证是否允许商用、权重是否来自可信仓库、推理框架是否存在已知漏洞。
# 本地部署开源模型时的基础验证清单示例
1. 校验权重文件哈希:sha256sum model.safetensors
2. 检查许可证:cat LICENSE | grep -i "commercial"
3. 扫描依赖漏洞:pip-audit -r requirements.txt
4. 复现推理:python infer.py --input test_case.json --seed 42
5. 记录基线输出:保存 top-5 概率与置信区间
五、误区与复盘
误区一:开源等于安全。开源只意味着代码可见,不意味着无漏洞、无后门、无许可证风险。大量开源模型权重来自不可追溯的微调过程,训练数据合规性无法保证。
误区二:API调用不需要验证。API的黑箱特性恰恰意味着验证必须更频繁、更自动化。建议建立“输入-输出”回归测试集,每次供应商版本更新后自动跑一遍,对比历史基线。
误区三:本地部署就没有第三方风险。本地部署只是把运行风险转移给自己,模型本身的偏见、幻觉和知识产权问题依然存在。第三方风险从“供应商运营风险”变成了“供应链与合规风险”。
复盘要点:在选型阶段就要明确记录模型的交付模式、可见性等级、版本更新机制和退出成本。任何一项缺失,都会在后续验证和风险处置中变成盲区。
理解第三方模型生态的结构性差异,是设计验证方案和风险控制措施的前提。供应商类型决定商业关系,交付模式决定技术边界,黑箱与白箱决定验证深度,而API调用与本地部署则决定数据主权和运维责任。把这些维度梳理清楚,后续的测试、监控和合同管理才有稳固的落脚点。