1. 课程导入
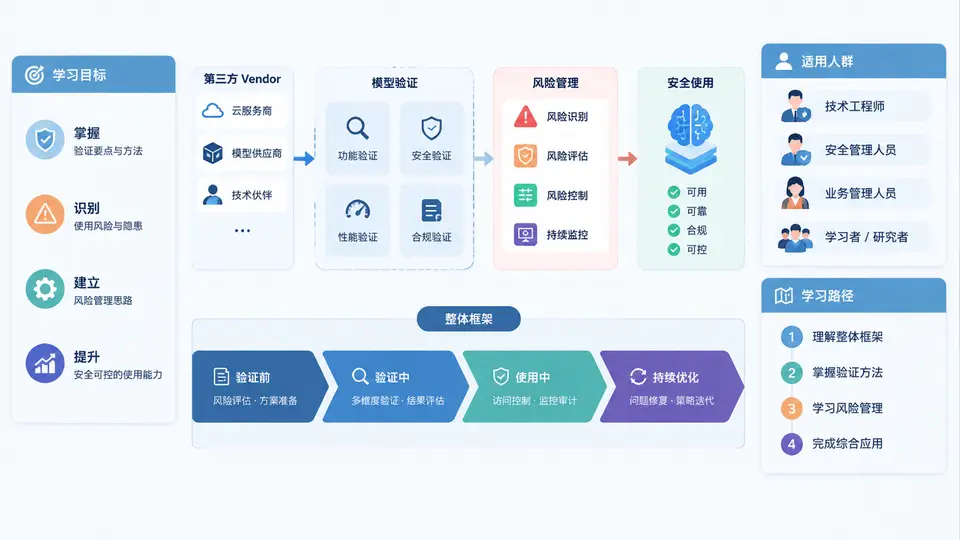
在金融、医疗、保险、招聘、风控等强监管场景中,第三方Vendor模型(如征信评分、反欺诈模型、身份核验、大模型API、OCR与语音识别服务)已经成为业务链路的一部分。它们带来速度与能力,也把模型风险从“内部可控”扩展到“跨组织不可见”。本课程的核心命题是:当模型不由你训练、参数不可见、版本可能随时变化时,如何验证它、如何管理它的使用风险,并在审计与监管面前说清楚。
学习目标
完成本课程后,你应当能够独立完成以下工作:
- 建立框架:用统一框架识别第三方Vendor模型在准入、上线、运行、退出四个阶段的风险点。
- 设计验证:针对黑盒、灰盒、白盒三类交付形态,设计可执行的模型验证方案与验收标准。
- 量化风险:使用稳定性、区分度、公平性、可解释性、合规性等指标评估模型表现与漂移。
- 落地管控:编写Vendor模型风险清单、监控阈值、合同条款与应急预案。
- 应对审计:形成可追溯的验证证据链,满足监管检查与内部审计要求。
整体框架:第三方Vendor模型全生命周期风险管理
第三方模型的风险管理不是一次性的“验收测试”,而是一个持续闭环。整体框架可概括为“一个对象、两条主线、四个阶段、五类证据”。
- 一个对象:Vendor模型及其配套数据、接口、文档、版本与服务水平。
- 两条主线:模型风险(性能、稳定性、公平性)与使用风险(集成、依赖、合规、退出)。
- 四个阶段:准入评估 → 上线验证 → 运行监控 → 变更与退出。
- 五类证据:资质与合同、验证报告、监控日志、变更记录、审计留痕。
核心原理:第三方模型的风险 = 模型自身风险 × 不可见程度 × 业务依赖度。模型越黑盒、业务越关键、替代方案越少,风险放大倍数越高。因此验证策略必须与“不可见程度”和“依赖度”匹配,而不是对所有Vendor使用同一套验收模板。
课程结构:30章的学习地图
本课程共30章,按“认知—方法—工具—治理”递进组织,可划分为五个模块:
| 模块 | 章节范围 | 核心内容 | 产出物 |
|---|---|---|---|
| 导入与框架 | 第1–4章 | 学习目标、风险框架、监管要求、Vendor分类 | 风险地图、Vendor清单 |
| 验证方法 | 第5–14章 | 数据验证、性能测试、稳定性、公平性、可解释性 | 验证方案、测试报告 |
| 使用风险管控 | 第15–22章 | 集成风险、接口依赖、监控告警、变更管理 | 监控看板、应急预案 |
| 合规与审计 | 第23–27章 | 合同条款、数据隐私、审计证据链、监管沟通 | 合规检查表、审计包 |
| 实战与复盘 | 第28–30章 | 综合案例、失败复盘、治理成熟度评估 | 治理路线图 |
适用人群与学习路径
本课程面向需要“对第三方模型负责”的角色,不同背景可按以下路径切入:
- 模型风险管理(MRM)与风控人员:重点学习第5–14章验证方法与第23–27章合规审计,建立独立验证能力。
- 数据科学家与算法工程师:重点学习黑盒验证、漂移检测与接口监控,补齐工程与治理视角。
- 采购、法务与合规人员:重点学习第2–4章框架与合同条款,把技术风险转化为可执行的合同义务。
- 业务负责人与产品经理:重点学习风险地图与应急预案,理解“模型失效”对业务的实际影响。
- 内部审计与监管对接人员:重点学习证据链与留痕要求,确保每个结论可追溯。
学习建议:每章结束后,用你所在机构真实或虚构的一个Vendor模型,填写对应的风险清单与验证项。课程结束时,你将拥有一套可直接复用的治理文档,而不是只记住概念。
核心场景:一个典型的Vendor模型风险事件
某消费金融公司引入第三方反欺诈评分API,上线三个月后通过率骤降。排查发现:Vendor在未通知的情况下更新了模型版本,导致对某地区用户的评分整体下移;同时接口超时率上升,业务系统降级为“默认拒绝”。最终结果是大量正常用户被拒,客诉激增。
复盘时暴露的问题非常典型:
- 合同未约定模型变更需提前通知,也未约定版本冻结期。
- 上线验证只测了准确率,未测稳定性与接口SLA。
- 运行期没有监控评分分布与超时率,漂移未被及时发现。
- 没有降级策略,接口异常直接转化为业务拒绝。
这个案例说明:第三方模型的风险往往不在模型本身,而在“变更不可见、依赖不可控、退出不可行”。本课程后续章节将逐一给出对应的验证方法与管控手段。
常见误区与提前复盘
- 误区一:把Vendor的测试报告当作自己的验证报告。Vendor报告通常基于其自有数据与理想环境,不能替代你在真实业务分布上的独立验证。
- 误区二:只关注准确率,忽略稳定性与公平性。一个准确率很高但评分分布剧烈波动的模型,在生产中可能比准确率略低但稳定的模型更危险。
- 误区三:认为“黑盒模型无法验证”。黑盒可以通过输入输出测试、挑战样本、分布对比、影子模式进行有效验证,只是方法不同。
- 误区四:上线即结束。第三方模型会随Vendor迭代、数据变化、接口调整而漂移,监控与再验证必须常态化。
- 误区五:没有退出预案。当Vendor涨价、停服或出现合规问题时,若无可替代方案,业务将被迫接受高风险。
关键提醒:第三方Vendor模型的验证目标不是“证明它没问题”,而是“证明你了解它的边界,并为其失效做好了准备”。验证的终点是可解释、可监控、可替换、可审计。
本章小结与行动清单
本章建立了课程的整体认知:第三方模型治理是覆盖准入、上线、运行、退出的持续闭环,验证策略需与模型不可见程度和业务依赖度匹配。开始后续章节前,请先完成以下准备:
行动清单:
1. 列出你所在机构正在使用的所有第三方模型/API,标注业务关键性。
2. 为每个Vendor标注交付形态:黑盒 / 灰盒 / 白盒。
3. 检查现有合同中是否包含:模型变更通知、版本冻结、SLA、审计权、退出条款。
4. 确认当前是否有评分分布、接口成功率、超时率的运行监控。
5. 选择一个最关键的Vendor模型,作为本课程的贯穿练习对象。