3. 渠道类型与特征
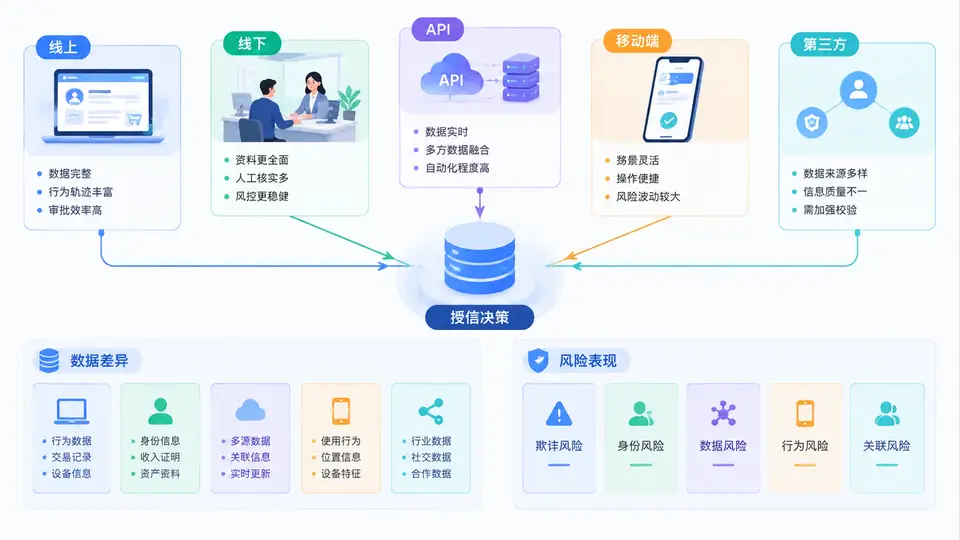
在跨渠道授信策略统一与差异化配置中,渠道不是简单的“入口分类”,而是决定客户触达方式、数据采集深度、身份核验强度、风险暴露形态的关键变量。同一套授信政策,如果直接平移到所有渠道,往往会出现线上通过率虚高、线下作业成本失控、API渠道被恶意调用、第三方渠道责任边界模糊等问题。因此,理解各渠道的授信特点、数据差异与风险表现,是制定统一策略框架和差异化配置规则的前提。
一、核心原理:渠道决定“数据—决策—风险”的三角关系
授信本质上是一个“用数据降低不确定性”的过程。不同渠道在三个维度上存在系统性差异:
- 数据可得性:能否获取身份、设备、行为、交易、社交、征信等数据,以及数据的实时性和完整性。
- 决策时效性:客户对审批时长的容忍度不同,线上和API渠道通常要求秒级响应,线下渠道可接受小时级甚至天级。
- 风险可控性:渠道是否具备面签、活体检测、设备指纹、合同存证、贷后触达等风险缓释手段。
这三个维度共同决定了渠道的授信策略不能“一刀切”。统一的是风险偏好、准入底线、额度上限、定价框架;差异化的是数据源组合、验证强度、审批流程、人工介入比例、贷后管理方式。
核心判断:渠道差异化的本质,不是降低或提高标准,而是在不同数据条件下,用不同的证据组合去逼近同一个风险目标。
二、五类渠道的授信特点、数据差异与风险表现
| 渠道类型 | 授信特点 | 数据差异 | 典型风险表现 |
|---|---|---|---|
| 线上渠道(Web/H5) | 自助申请、实时审批、额度即时可见;依赖外部数据与规则引擎 | 设备指纹、IP、浏览器行为、第三方征信、运营商数据较丰富;缺少面签和纸质材料 | 身份冒用、中介包装、设备农场、多头借贷、虚假联系人 |
| 线下渠道(网点/直销) | 人工受理、面谈面签、材料收集;审批周期较长,可做复杂授信 | 收入证明、房产、经营流水、实地调查等强证据;数据标准化程度低 | 客户经理道德风险、材料造假、过度授信、区域集中度风险 |
| API渠道(B2B/嵌入式) | 系统对系统调用、无人工干预、批量或实时授信;强调接口稳定与幂等 | 以合作方传输的订单、交易、会员、履约数据为主;数据口径依赖对方 | 接口被刷、参数篡改、合作方数据失真、责任边界不清、集中性风险 |
| 移动端(App/小程序) | 高频互动、场景嵌入、可采集行为与位置;支持活体、人脸、指纹 | 设备信息、通讯录、位置、App行为、生物识别数据丰富;隐私合规要求高 | 模拟器、改机、群控、位置伪造、隐私投诉、过度采集 |
| 第三方渠道(导流/助贷) | 流量导入、联合风控、分润合作;授信决策可能部分外包 | 数据由第三方提供或联合建模,透明度低;标签体系不一致 | 流量质量波动、逆向选择、合作方欺诈、品牌与合规连带风险 |
从表中可以看出,渠道差异不仅体现在“有没有数据”,更体现在数据由谁控制、数据是否可验证、数据是否可追溯。线上和移动端的数据虽然丰富,但伪造成本低;线下数据虽然强,但采集成本高、标准化难;API和第三方渠道的数据往往依赖合作方,存在“数据黑箱”问题。
三、方法流程:按渠道配置授信策略的四个步骤
- 渠道画像与风险定级:基于历史通过率、逾期率、欺诈率、客均额度、件均成本,对每个渠道进行风险定级,形成渠道风险矩阵。
- 数据源与验证强度匹配:根据渠道风险等级,配置差异化的数据源组合和验证手段。例如高风险渠道强制人脸+设备指纹+运营商三要素;低风险渠道可简化流程。
- 策略参数差异化:在统一风险偏好下,调整准入规则、额度区间、定价区间、人工复核比例、贷后触达频率。
- 监控与回流优化:按渠道维度监控通过率、逾期率、欺诈率、投诉率,定期回流优化规则和模型,避免渠道策略漂移。
以下是一个渠道差异化配置的伪代码示例,展示如何在同一策略框架下按渠道调整参数:
channel_policy = {
  "online_web": {
    "verify_level": "medium",
    "required_data": ["id_card", "device_fingerprint", "credit_report"],
    "max_amount": 50000,
    "manual_review_ratio": 0.05,
    "risk_threshold": 0.72
  },
  "offline_branch": {
    "verify_level": "high",
    "required_data": ["id_card", "income_proof", "bank_flow", "field_visit"],
    "max_amount": 300000,
    "manual_review_ratio": 0.60,
    "risk_threshold": 0.65
  },
  "api_partner": {
    "verify_level": "high",
    "required_data": ["partner_order", "partner_repayment", "id_card"],
    "max_amount": 20000,
    "manual_review_ratio": 0.02,
    "risk_threshold": 0.78,
    "rate_limit": "1000/min",
    "idempotent": True
  },
  "mobile_app": {
    "verify_level": "high",
    "required_data": ["id_card", "face_liveness", "device_fingerprint", "location"],
    "max_amount": 80000,
    "manual_review_ratio": 0.08,
    "risk_threshold": 0.70
  },
  "third_party_flow": {
    "verify_level": "medium",
    "required_data": ["id_card", "third_party_score", "credit_report"],
    "max_amount": 30000,
    "manual_review_ratio": 0.15,
    "risk_threshold": 0.75,
    "monitor_fraud_rate": True
  }
}
四、案例与场景:某消费金融公司的渠道策略复盘
某消费金融公司在初期对线上、线下、API三个渠道采用同一套授信规则,结果出现明显分化:线上渠道通过率高达68%,但首逾率是线下的2.3倍;API渠道件均额度低,但接口被合作方频繁重试,导致重复授信;线下渠道通过率仅32%,但逾期率最低,然而人力成本过高,单件审批成本是线上的5倍。
复盘后发现三个关键问题:
- 线上渠道缺少设备指纹和活体检测,导致中介包装和身份冒用集中爆发。
- API渠道未设置幂等和限流,合作方系统重试时重复提交申请,造成同一客户多笔授信。
- 线下渠道虽然风险低,但未根据客户资质分层,导致大量低风险客户也走全流程人工审批,成本浪费严重。
调整后,该公司按渠道重新配置策略:线上增加人脸识别和设备指纹,通过率降至52%,首逾率下降41%;API渠道增加幂等键和限流,重复授信归零;线下渠道对低风险客户开放“快速通道”,人工复核比例从60%降至35%,成本下降约28%。
经验提示:渠道策略优化不是简单“收紧”或“放松”,而是把合适的验证手段放在合适的渠道上,让风险与成本同时可控。
五、常见误区与复盘要点
误区一:把渠道当成标签,而不是风险变量。渠道背后是不同的人群、场景、数据质量和欺诈手法,必须作为独立的风险维度纳入策略。
误区二:追求全渠道统一规则。统一的是风险偏好和底线,差异化的是数据、流程和参数。全渠道同一规则往往导致高风险渠道失控、低风险渠道体验差。
误区三:忽视第三方和API渠道的责任边界。合作方数据失真、接口被刷、客户投诉时,责任往往仍由授信方承担。必须在协议、接口、监控三层做好约束。
误区四:只监控通过率,不监控渠道风险迁移。渠道风险会随时间、流量结构、合作方策略变化而迁移,必须按渠道持续监控逾期率、欺诈率、投诉率和集中度。
总结来看,线上、线下、API、移动端、第三方渠道在授信特点、数据差异和风险表现上各有侧重。跨渠道授信策略的统一,应建立在统一风险偏好和准入底线之上;差异化,则应体现在数据源组合、验证强度、审批流程、额度定价和贷后管理上。只有把渠道作为独立的风险变量进行精细化配置,才能在风险、体验和成本之间取得可持续的平衡。