3. ECL模型生命周期
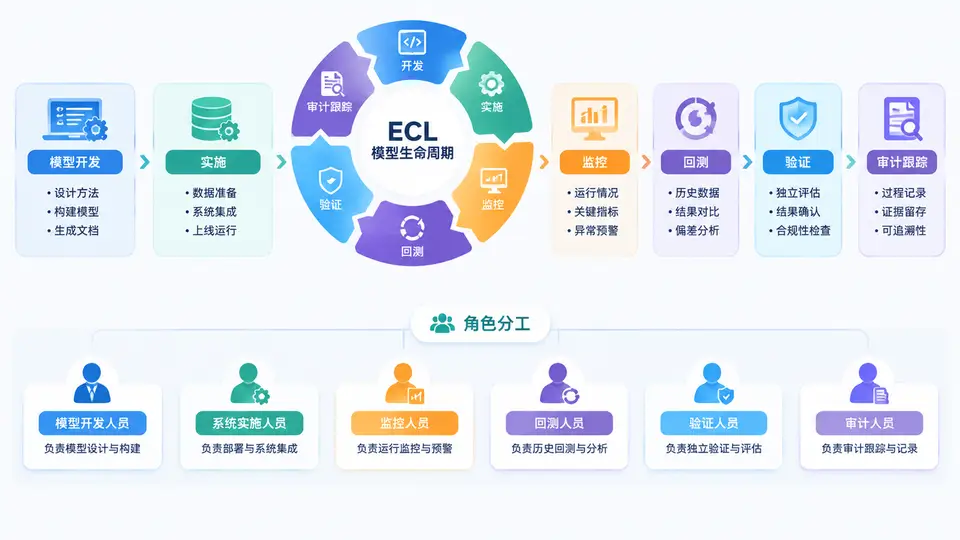
IFRS 9下的预期信用损失(ECL)模型不是一次性交付物,而是一个持续运转的管理体系。监管机构与外部审计师关注的,不仅是模型在某一个时点的计算结果,更是模型在整个生命周期中是否被有效治理、独立验证和可追溯地监控。理解模型生命周期与角色分工,是回测、验证与敏感性分析能够落地的前提。
一、核心原理:三道防线与全生命周期治理
ECL模型治理的底层逻辑是“三道防线”框架。第一道防线是模型开发与业务使用团队,对模型的设计、实施和日常监控负直接责任;第二道防线是独立模型验证(Independent Model Validation, IMV)与模型风险管理团队,负责独立挑战与验证;第三道防线是内部审计,对前两道防线的治理有效性进行再监督。三道防线并非简单的层级关系,而是职责分离、相互制衡的闭环。
模型生命周期通常划分为六个阶段:模型开发、实施与上线、持续监控、回测、独立验证、审计跟踪。每个阶段都有明确的输入、输出、责任人和留痕要求。生命周期管理的核心目标是确保模型在投入使用后仍然保持“适用性”(fit for purpose),即模型假设、数据、参数与经济环境保持一致。
关键原则:模型变更必须经过与初始开发同等严格的验证与审批流程。任何参数调整、数据源替换或方法论修改,都应触发变更管理程序,并保留完整的版本记录。
二、方法流程:六阶段闭环与角色分工
下面以一张流程表梳理各阶段的核心活动、主要输出与责任角色。该表可作为课程后续回测与验证章节的治理基线。
| 阶段 | 核心活动 | 主要输出 | 责任角色 |
|---|---|---|---|
| 模型开发 | 方法论选择、数据准备、参数估计、文档编写 | 模型开发文档、模型规格说明书 | 模型开发团队 |
| 实施与上线 | 系统配置、数据接口、UAT测试、上线审批 | 实施文档、UAT报告、上线审批记录 | 模型实施团队、IT、模型风险 |
| 持续监控 | 稳定性监控、PSI/CSI、异常预警 | 月度/季度监控报告 | 模型监控团队 |
| 回测 | 区分能力、校准检验、稳定性检验 | 回测报告、问题清单 | 模型验证团队 |
| 独立验证 | 方法论挑战、数据核查、复现测试 | 验证报告、验证意见 | 独立模型验证团队 |
| 审计跟踪 | 版本管理、变更记录、审批留痕 | 审计日志、变更台账 | 内部审计、模型风险 |
在实施层面,模型上线前必须完成用户验收测试(UAT),确保系统计算结果与开发环境一致。以下是一个简化的UAT核对清单示例:
UAT核对清单(示例)
1. 输入数据完整性:PD/LGD/EAD字段无缺失
2. 计算逻辑一致性:系统输出与开发样本偏差 < 0.5%
3. 边界场景测试:违约率=0、违约率=100%时结果合理
4. 性能测试:全量组合计算时间在可接受范围内
5. 权限与日志:操作留痕、版本可追溯
6. 回滚方案:上线失败时可恢复至上一版本
持续监控阶段需要设定明确的预警阈值。例如,当某组合的PSI(Population Stability Index)超过0.25时,应触发调查;当宏观变量偏离模型假设超过两个标准差时,应启动敏感性分析。监控结果应定期向模型风险管理委员会汇报。
三、案例场景:一次模型变更的完整追踪
假设某银行在2024年第二季度发现零售抵押贷款的提前还款率显著上升,导致EAD模型高估了未来暴露。模型监控团队在季度监控报告中标记了该异常,并提交变更申请。随后,模型开发团队重新估计提前还款率参数,更新EAD模型;实施团队完成系统配置与UAT;独立验证团队对变更后的模型进行复现测试与方法论挑战;模型风险委员会审批通过后上线;内部审计在下一季度检查了变更台账与审批记录。整个过程中,每个环节都生成了可追溯的文档与日志。
教学提示:回测与验证不是独立于生命周期的“额外工作”,而是嵌入在监控与变更流程中的常规动作。回测结果应直接反馈到模型监控报告,并作为是否触发变更的依据。
四、误区与复盘:常见治理缺陷
在实际项目中,以下误区最为常见:
- 误区一:开发与验证角色混同。同一团队既开发又验证,导致独立性丧失。应确保验证团队不参与模型开发,且汇报路线独立于业务线。
- 误区二:监控指标形式化。只计算PSI但不设定阈值和行动方案,监控报告沦为“数字陈列”。监控必须与预警和变更流程挂钩。
- 误区三:审计跟踪缺失。模型版本、参数调整、审批记录未集中管理,导致审计时无法还原决策路径。应建立统一的模型台账与版本管理系统。
- 误区四:回测与验证脱节。回测发现问题后未进入验证与整改闭环,问题反复出现。应建立问题跟踪机制,明确整改责任人与时限。
复盘要点:模型生命周期的有效性不取决于文档厚度,而取决于“变更是否被独立挑战、问题是否被闭环整改、决策是否可追溯”。审计跟踪是贯穿所有阶段的底线要求。
综上,ECL模型生命周期是一个由开发、实施、监控、回测、验证与审计跟踪构成的完整闭环。清晰的阶段划分与角色分工,是后续开展回测、验证与敏感性分析的组织基础。只有在治理框架健全的前提下,技术方法才能发挥应有的风险识别作用。