1. 搭建RISC-V开发环境
任务目标
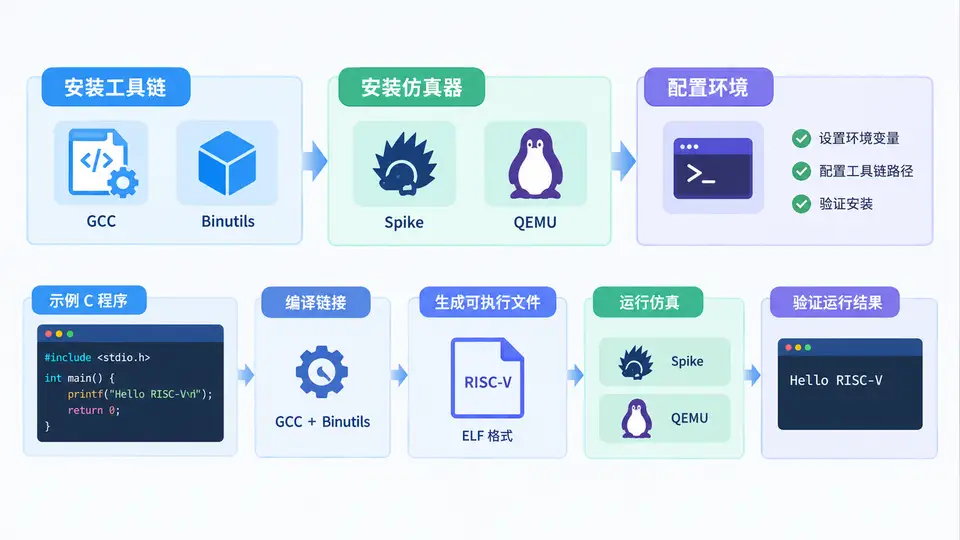
在本案例中,你将完成RISC-V交叉编译工具链与仿真运行环境的搭建,并最终编译、运行一个简单的C程序,验证从源码到RISC-V可执行文件再到仿真输出的完整工具链闭环。
环境依赖
以下操作均在 Ubuntu 22.04 LTS(x86_64)上验证。需要sudo权限,宿主机需能访问外网以安装软件包。
安装工具链与仿真器
使用apt直接安装RISC-V GNU工具链(GCC、Binutils、GDB)以及Spike仿真器。QEMU可选,本案例以Spike作为默认仿真器。
sudo apt update
sudo apt install -y gcc-riscv64-unknown-elf gdb-multiarch spike
安装完成后,验证关键组件版本:
riscv64-unknown-elf-gcc --version
spike --version
若命令能正常输出版本信息,说明工具链与仿真器安装成功。
编写并编译测试程序
创建一个最简单的C程序,用于验证编译与仿真链路。该程序不依赖操作系统,仅通过内存映射的串口输出字符,这是RISC-V裸机仿真的标准做法。
// hello.c
volatile char* uart = (char*)0x10000000;

void putchar(char c) {
    *uart = c;
}

void print_string(const char* s) {
    while (*s) {
        putchar(*s++);
    }
}

int main() {
    print_string("Hello RISC-V!\n");
    return 0;
}
使用以下命令编译为RISC-V裸机可执行文件:
riscv64-unknown-elf-gcc -march=rv64gc -mabi=lp64d -mcmodel=medany \
    -nostdlib -nostartfiles -Ttext=0x80000000 -static \
-o hello.elf hello.c关键参数说明:-march=rv64gc指定64位通用指令集;-nostdlib与-nostartfiles表示不使用标准库和启动文件(裸机环境);-Ttext=0x80000000将代码段链接到Spike默认的起始地址。
运行仿真并验证输出
使用Spike加载并运行编译出的可执行文件。Spike默认将地址0x10000000映射为串口输出终端,因此程序中对该地址的写入会直接显示在终端上。
spike hello.elf预期输出:
Hello RISC-V!若终端正确打印该字符串,说明以下链路全部正常:
- GCC交叉编译生成正确的RISC-V机器码;
- 链接地址与Spike内存布局匹配;
- Spike能正确加载并执行裸机程序;
- 内存映射串口读写逻辑正确。
常见问题排查
- 编译报错“cannot find -lgcc”:裸机编译时偶尔需要libgcc支持,可尝试在编译命令末尾追加
-lgcc,或确认gcc-riscv64-unknown-elf安装完整。 - Spike无输出:检查链接地址是否为
0x80000000;确认代码中串口地址为0x10000000,两者均为Spike的默认约定。 - 指令不支持:若编译时使用了
rv64gc之外的扩展指令集,可能导致Spike无法解码。保持-march=rv64gc即可。
验证路径总结
本案例的完整验证路径为:源码编写 → GCC交叉编译 → Spike仿真执行 → 终端输出比对。只要最终看到Hello RISC-V!,即证明RISC-V开发环境搭建成功,且工具链与仿真器工作正常。后续案例将在此基础上进行处理器微架构设计与验证。