4. 管理VRF与带外管理网络配置
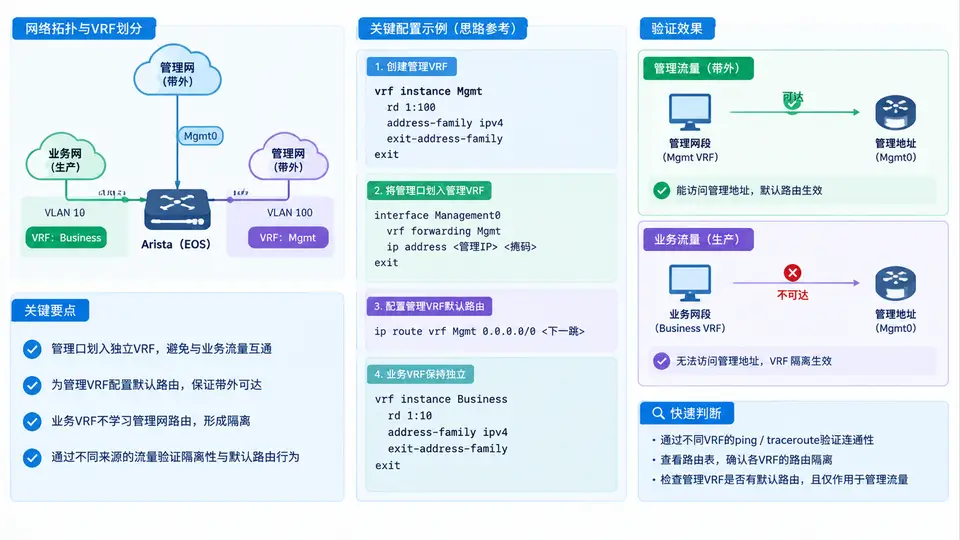
管理VRF与带外管理网络配置
在Arista EOS中,管理VRF(Management VRF)用于将管理口(Management1)从默认VRF中分离出来,使其拥有独立的路由表和默认网关。这样带外管理流量(SSH、SNMP、Syslog、NTP等)与业务转发流量在路由层面完全隔离,避免业务路由震荡影响管理可达性,也防止管理流量误入业务转发路径。
EOS默认所有接口属于default VRF。管理口Management1默认也在default VRF中,其IP地址与业务接口共享同一张路由表。启用管理VRF后,Management1被划入名为management的独立VRF,该VRF拥有自己的路由表、ARP表和默认路由。
核心配置逻辑:创建VRF → 将Management1划入该VRF → 在VRF内配置IP与默认路由 → 验证路由表隔离与流量路径。
配置步骤
以下配置在单台EOS交换机上完成,假设管理口使用Management1,管理网段为10.0.0.0/24,管理网关为10.0.0.1,交换机管理地址为10.0.0.10/24。
! 步骤1:创建管理VRF
switch(config)# vrf definition management
switch(config-vrf)# rd 65000:100
switch(config-vrf)# exit

! 步骤2:将Management1划入管理VRF
switch(config)# interface Management1
switch(config-if-Ma1)# vrf forwarding management
switch(config-if-Ma1)# ip address 10.0.0.10/24
switch(config-if-Ma1)# no shutdown
switch(config-if-Ma1)# exit

! 步骤3:在管理VRF内配置默认路由
switch(config)# ip route vrf management 0.0.0.0/0 10.0.0.1

! 步骤4:验证配置
switch# show vrf
switch# show ip route vrf management
switch# show interfaces Management1
switch# ping vrf management 10.0.0.1
关键点说明:vrf forwarding management命令会将接口从default VRF移入management VRF,执行该命令后接口上原有的IP地址会被清除,因此必须先执行vrf forwarding再配置IP地址。默认路由必须使用ip route vrf management语法,在VRF路由表内添加,而不是全局路由表。
验证与结果判读
配置完成后,通过以下命令验证隔离效果:
show vrf:确认management VRF存在,且Management1已关联到该VRF。show ip route vrf management:应看到直连路由10.0.0.0/24和默认路由0.0.0.0/0 via 10.0.0.1,且不包含任何业务网段路由。show ip route(default VRF):应看到业务路由,但不包含管理网段10.0.0.0/24。ping vrf management 10.0.0.1:应能ping通管理网关,证明管理VRF默认路由生效。ping 10.0.0.1(不带vrf参数):应失败或走default VRF路由表,证明管理流量与业务流量路径隔离。
若管理口需要同时被default VRF访问(例如带内管理场景),可使用
ip route vrf management配合路由泄漏(route leaking)实现受控互通,但本例目标是严格隔离,不配置泄漏。
常见问题与排障要点
| 现象 | 可能原因 | 排查命令 |
|---|---|---|
| 配置vrf forwarding后IP丢失 | vrf forwarding会清除接口IP,需重新配置 | show running-config interface Management1 |
| 管理VRF内无法ping通网关 | 默认路由未配置或网关地址错误 | show ip route vrf management |
| default VRF中能看到管理网段 | 管理口未成功划入VRF,或存在路由泄漏 | show vrf / show ip route |
| SSH登录后无法访问业务网段 | 管理VRF与default VRF隔离,属预期行为 | 确认是否需要配置路由泄漏 |
执行
vrf forwarding management时,接口上已有的IP地址会被立即删除,若通过该接口远程管理设备,操作会导致当前SSH会话中断。建议在Console或带外终端上执行此变更,或提前规划好管理地址的重新配置。