2. 基于MQTT over TLS的设备安全接入配置
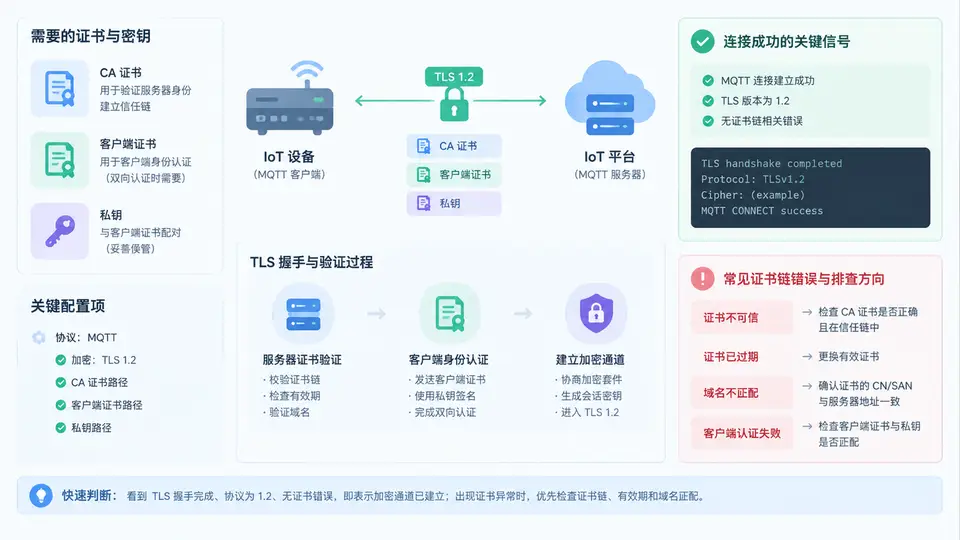
MQTT over TLS 接入配置的核心对象与信任链
设备通过 MQTT over TLS 接入 IoT 平台时,客户端需要同时持有三份本地文件:CA 根证书(用于验证平台服务器身份)、客户端证书(用于向平台证明设备身份)、客户端私钥(用于 TLS 握手签名,绝不外传)。平台侧则持有服务器证书与私钥,并在接入时校验客户端证书是否由受信任 CA 签发、是否在有效期内、是否与已注册设备身份匹配。
下面这张图展示了双向 TLS 握手过程中,证书与密钥在设备端和平台端之间的传递与校验关系,以及常见证书链错误的产生位置。
配置实现:以 Python paho-mqtt 为例
以下代码使用 paho-mqtt 客户端库,通过 tls_set() 加载 CA 证书、客户端证书和私钥,并强制使用 TLS 1.2 连接 IoT 平台。代码中所有路径和参数均为教学示例,实际使用时需替换为真实值。
import ssl
import paho.mqtt.client as mqtt

# 平台接入参数(示例值)
BROKER = "iot.example.com"
PORT = 8883
DEVICE_ID = "sensor-th-001"

# 证书文件路径(示例路径)
CA_CERT = "/etc/iot/certs/ca.crt"
CLIENT_CERT = "/etc/iot/certs/device.crt"
CLIENT_KEY = "/etc/iot/certs/device.key"

def on_connect(client, userdata, flags, rc):
    if rc == 0:
        print(f"[{DEVICE_ID}] TLS 连接成功,已接入平台")
        client.subscribe(f"cmd/{DEVICE_ID}/#")
    else:
        print(f"[{DEVICE_ID}] 连接失败,返回码: {rc}")

def on_message(client, userdata, msg):
    print(f"收到命令主题: {msg.topic}, 载荷: {msg.payload.decode()}")

client = mqtt.Client(client_id=DEVICE_ID)
client.on_connect = on_connect
client.on_message = on_message

# 配置 TLS:加载 CA、客户端证书和私钥
client.tls_set(
    ca_certs=CA_CERT,
    certfile=CLIENT_CERT,
    keyfile=CLIENT_KEY,
    tls_version=ssl.PROTOCOL_TLSv1_2,
    cert_reqs=ssl.CERT_REQUIRED
)

# 禁止使用不安全的 TLS 版本
client.tls_insecure_set(False)

client.connect(BROKER, PORT, keepalive=60)
client.loop_forever()
证书链错误的排查方法
当 TLS 握手失败时,客户端通常会抛出 ssl.SSLCertVerificationError 或连接返回码非 0。可按以下顺序定位问题:
- CA 不匹配:确认
ca.crt与签发设备证书的 CA 是同一份。可用openssl verify -CAfile ca.crt device.crt验证。 - 证书过期:用
openssl x509 -in device.crt -noout -dates查看有效期,确认当前时间在notBefore与notAfter之间。 - 私钥与证书不配对:比较两者的公钥指纹,
openssl x509 -in device.crt -noout -pubkey与openssl rsa -in device.key -pubout输出应一致。 - 证书链不完整:若平台要求中间 CA,需将中间证书与根证书拼接为
ca-chain.crt后加载。 - SNI 或主机名不匹配:确认连接地址与服务器证书 SAN 中的域名一致,否则需在客户端设置
tls_insecure_set(True)仅用于调试,生产环境禁用。
使用
openssl s_client -connect iot.example.com:8883 -CAfile ca.crt -cert device.crt -key device.key -tls1_2 可独立于 MQTT 客户端验证 TLS 握手是否成功,快速区分是 TLS 层问题还是 MQTT 层问题。
验证清单
| 检查项 | 预期结果 | 验证命令/方法 |
|---|---|---|
| CA 证书可验证设备证书 | 返回 OK | openssl verify -CAfile ca.crt device.crt |
| 私钥与证书配对 | 公钥指纹一致 | 分别提取公钥后比对 |
| TLS 1.2 握手成功 | 输出 Verify return code: 0 | openssl s_client -tls1_2 ... |
| MQTT 连接返回码 | rc = 0 | 客户端 on_connect 回调 |
| 加密通道建立 | 可正常收发消息 | 订阅命令主题并观察消息 |