3. SOC 告警分级与优先级矩阵设计
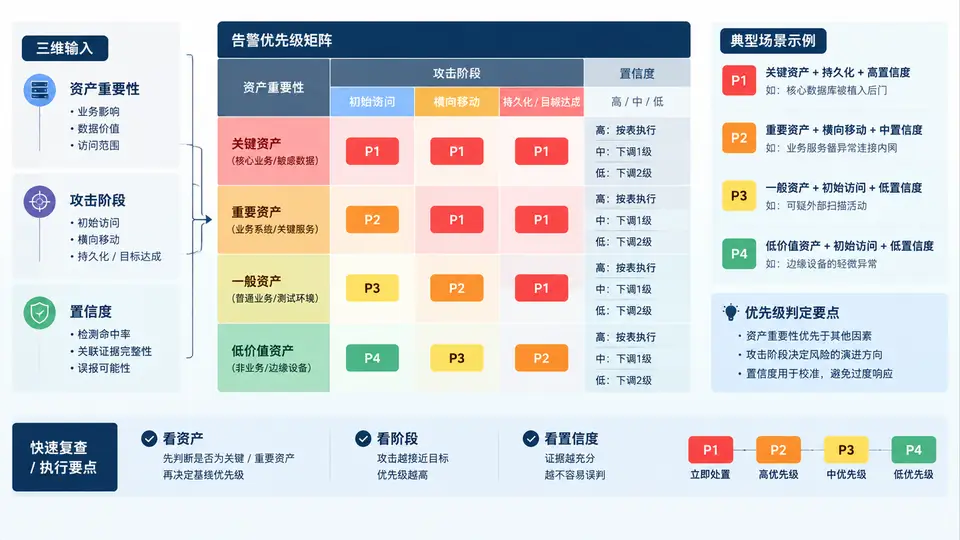
为什么需要优先级矩阵
SOC 每天面对成百上千条告警,如果只按“严重/一般”两档处理,值班人员会陷入两种困境:要么所有告警都当 P1 处理导致疲劳,要么把真实攻击淹没在噪声里。优先级矩阵的作用是把资产重要性、攻击阶段、检测置信度三个维度组合成可执行的 P1–P4 判定规则,让每条告警在进入工单系统前就获得明确的分级标签。
三个分级维度
- 资产重要性(A):A1 核心(域控、核心数据库、对外业务系统)、A2 重要(内部办公服务器、VPN 网关)、A3 一般(测试机、个人终端)。
- 攻击阶段(S):S1 侦察/扫描、S2 初始访问、S3 执行/持久化、S4 横向移动/权限提升、S5 数据外泄/破坏。
- 检测置信度(C):C1 高(签名命中、明确 IOC)、C2 中(行为异常、多条件关联)、C3 低(单一日志、启发式规则)。
优先级判定矩阵
将三个维度按“资产重要性 × 攻击阶段”确定基础等级,再用置信度做升降修正。下表给出可直接落地的判定规则:
| 资产 \ 攻击阶段 | S1 侦察 | S2 初始访问 | S3 执行/持久化 | S4 横向/提权 | S5 外泄/破坏 |
|---|---|---|---|---|---|
| A1 核心 | P3 | P2 | P1 | P1 | P1 |
| A2 重要 | P4 | P3 | P2 | P1 | P1 |
| A3 一般 | P4 | P4 | P3 | P2 | P2 |
置信度修正规则:
- C1 高置信度:基础等级提升一级(P3→P2,P2→P1,P1 保持)。
- C2 中置信度:保持基础等级不变。
- C3 低置信度:基础等级降低一级(P1→P2,P2→P3,P3→P4,P4 保持)。
修正后 P1 为最高优先级,P4 为最低。同一告警若同时命中多条规则,取最高优先级。
判定规则落地示例
以三条典型告警为例,演示矩阵如何输出优先级:
| 告警描述 | 资产 | 阶段 | 置信度 | 基础等级 | 修正后 |
|---|---|---|---|---|---|
| 域控服务器检测到 Mimikatz 凭据转储 | A1 | S4 | C1 | P1 | P1 |
| VPN 网关出现异常登录(非工作时间、异地 IP) | A2 | S2 | C2 | P3 | P3 |
| 测试机触发一条 WebShell 上传规则 | A3 | S3 | C3 | P3 | P4 |
P1–P4 响应时限与动作
- P1:15 分钟内响应,立即隔离受影响资产,通知安全负责人,启动事件工单。
- P2:1 小时内响应,完成初步研判,必要时升级为事件。
- P3:4 小时内响应,记录研判结论,纳入日常巡检。
- P4:24 小时内确认,仅记录观察,不单独开单。
矩阵中的资产等级和攻击阶段映射需要根据实际环境调整。建议每季度复核一次资产清单和阶段定义,避免因业务变更导致分级失真。