4. 漏洞严重性评分本地化调整
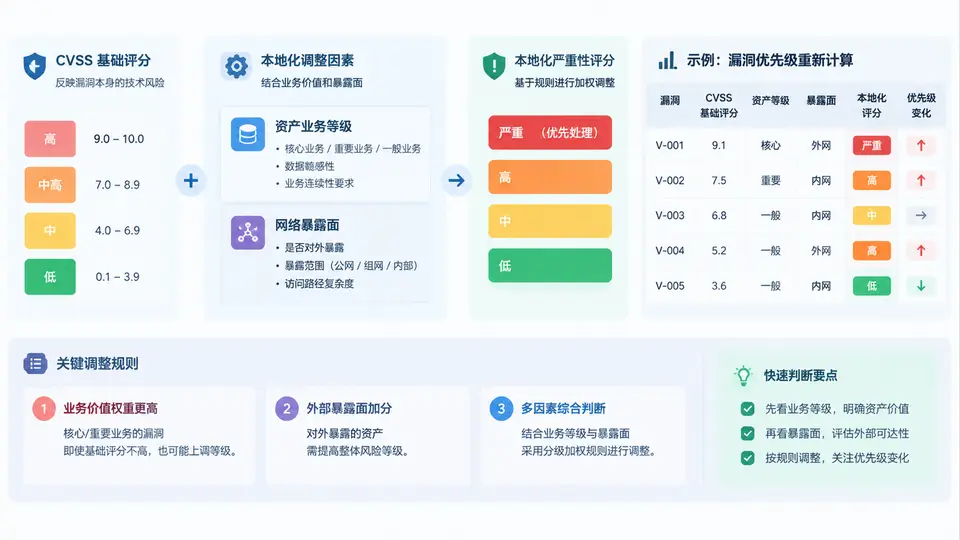
为什么需要本地化调整
CVSS 基础评分只描述漏洞本身的技术严重程度,不包含资产在业务中的位置。一个 CVSS 9.8 的漏洞如果位于隔离测试网且无敏感数据,其实际处置紧迫度可能低于一个 CVSS 6.5 但暴露在互联网、承载核心交易的系统。本地化调整的目标是把「技术分」映射为「处置优先级分」,让修复顺序符合业务风险。
调整模型:基础分 + 业务权重 + 暴露面权重
本案例采用可解释的加权模型,避免黑箱。定义三个输入:
- CVSS 基础分:0.0–10.0,来自扫描器或 NVD。
- 业务等级 B:核心=1.0,重要=0.7,一般=0.4,测试=0.2。
- 暴露面 E:互联网=1.0,内网跨区=0.7,内网同区=0.4,隔离=0.2。
本地化严重性分 L = CVSS × (0.6 + 0.25×B + 0.15×E),结果截断到 0–10。系数之和 0.6+0.25+0.15=1.0,保证当 B=E=1.0 时 L=CVSS,不放大也不缩小基准;当 B、E 较低时 L 被压缩,体现「低价值资产上的高危漏洞降级」。
示例:CVSS=9.8,B=0.4(一般),E=0.2(隔离)
L = 9.8 × (0.6 + 0.25×0.4 + 0.15×0.2) = 9.8 × (0.6+0.1+0.03) = 9.8 × 0.73 = 7.15
→ 从「紧急」降为「高」,可排入常规修复窗口。
本地化严重性分档
| 本地化分 L | 等级 | 处置要求 |
|---|---|---|
| ≥ 9.0 | 紧急 | 24 小时内修复或缓解 |
| 7.0 – 8.9 | 高 | 7 天内修复 |
| 4.0 – 6.9 | 中 | 30 天内修复 |
| < 4.0 | 低 | 纳入季度计划 |
模拟漏洞批量重算
下表为 6 条模拟漏洞,按本地化分重新排序。注意 V-003 原始 CVSS 最高但暴露面为隔离,本地化后落到「高」;V-005 原始分中等但互联网暴露且核心业务,本地化后升为「紧急」。
| 编号 | CVSS | 业务 B | 暴露 E | 本地化 L | 等级 |
|---|---|---|---|---|---|
| V-005 | 7.5 | 1.0 | 1.0 | 7.50 | 高 |
| V-001 | 9.8 | 1.0 | 1.0 | 9.80 | 紧急 |
| V-003 | 9.8 | 0.4 | 0.2 | 7.15 | 高 |
| V-002 | 6.5 | 0.7 | 0.7 | 5.85 | 中 |
| V-006 | 5.3 | 0.4 | 0.4 | 4.03 | 中 |
| V-004 | 3.1 | 0.2 | 0.2 | 2.26 | 低 |
规则落地要点
- 系数可调但需冻结:0.6/0.25/0.15 是初始建议值,团队可根据历史数据回归调整,但调整后应版本化并记录生效日期,避免同一漏洞在不同时间得到不同等级。
- 业务等级与暴露面需有权威来源:业务等级来自 CMDB 或资产台账,暴露面来自网络分区表,不能由扫描器自行推断。
- 边界处理:CVSS 为 0 时 L 恒为 0;B 或 E 缺失时按最低档 0.2 处理,并在报告中标记「信息不全」。
- 验证方法:抽取 20 条历史漏洞,人工判断其实际处置顺序,与本地化排序做 Spearman 秩相关,若相关系数低于 0.7 则说明权重需要校准。
本地化调整不改变漏洞的技术事实,只改变处置顺序。对外报告时建议同时保留 CVSS 原始分和本地化分,便于审计追溯。