4. 终端合规基线检查与准入联动
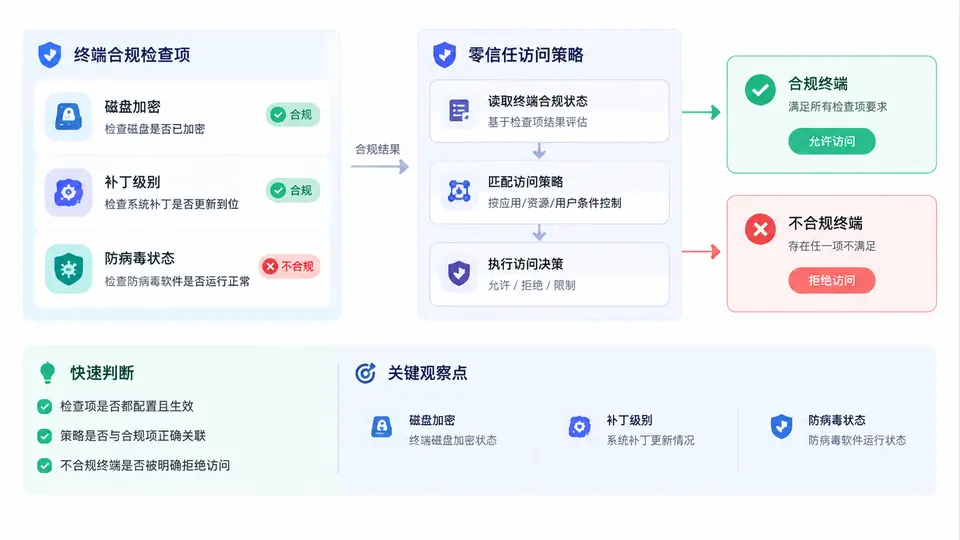
合规基线与准入策略的联动模型
终端合规检查的核心不是“查完就结束”,而是把检查结果转化为零信任策略引擎可消费的信号。本节围绕三类检查项——磁盘加密、补丁级别、防病毒状态——构建一条从终端采集到策略判决的完整链路。
检查项配置与策略绑定
在零信任管理控制台中,合规检查项以“策略模板”形式定义。以下示例展示三项检查的判定条件与对应的策略动作绑定关系。
| 检查项 | 判定条件 | 合规阈值 | 不合规动作 |
|---|---|---|---|
| 磁盘加密 | 系统盘加密状态 = 已启用 | BitLocker / FileVault 开启 | 拒绝访问 + 提示启用加密 |
| 补丁级别 | OS Build ≥ 目标版本 | 最近 30 天内补丁 | 拒绝访问 + 提示更新 |
| 防病毒状态 | 实时防护 = 开启 且 病毒库 ≤ 7 天 | 防护开启 + 库新鲜 | 拒绝访问 + 提示扫描 |
策略联动配置示例
以下 JSON 片段展示如何将合规检查结果作为策略条件,绑定到具体的应用访问策略中。策略引擎在每次访问请求时实时评估设备合规状态。
{
  "policy_name": "internal-app-access",
  "conditions": {
    "user_identity": { "mfa_verified": true },
    "device_compliance": {
      "disk_encryption": "enabled",
      "patch_level": ">= 2024-06-build",
      "antivirus": {
        "real_time_protection": true,
        "signature_age_days": "<= 7"
      }
    }
  },
  "action": {
    "allow": { "session_ttl": 3600 },
    "deny": { "reason": "device_non_compliant", "remediation_url": "/compliance/fix" }
  }
}
验证不合规终端被拒绝
验证时,先在一台未启用磁盘加密的终端上发起访问请求,观察策略引擎返回的拒绝原因;再启用加密并更新补丁后重试,确认访问被允许。关键观察点如下:
- 拒绝路径:终端发起访问 → 策略引擎读取设备合规状态 → 磁盘加密 = 未启用 → 返回 403 并附带
device_non_compliant原因码。 - 修复路径:启用 BitLocker → 代理重新采集 → 合规状态更新为 true → 再次访问 → 策略引擎放行。
- 部分合规:若仅补丁级别不达标,策略引擎仍拒绝访问,但拒绝原因指向补丁项,便于定向修复。
合规检查代理的采集频率建议设置为 15–30 分钟一次,并在设备状态变更(如加密启用、补丁安装)时触发即时上报,避免策略判决滞后。
若策略引擎缓存了旧的合规状态,可能导致已修复终端仍被拒绝。验证时需确认设备清单中的合规标记已刷新,或手动触发一次强制上报。