4. 公正性风险识别与防控措施表
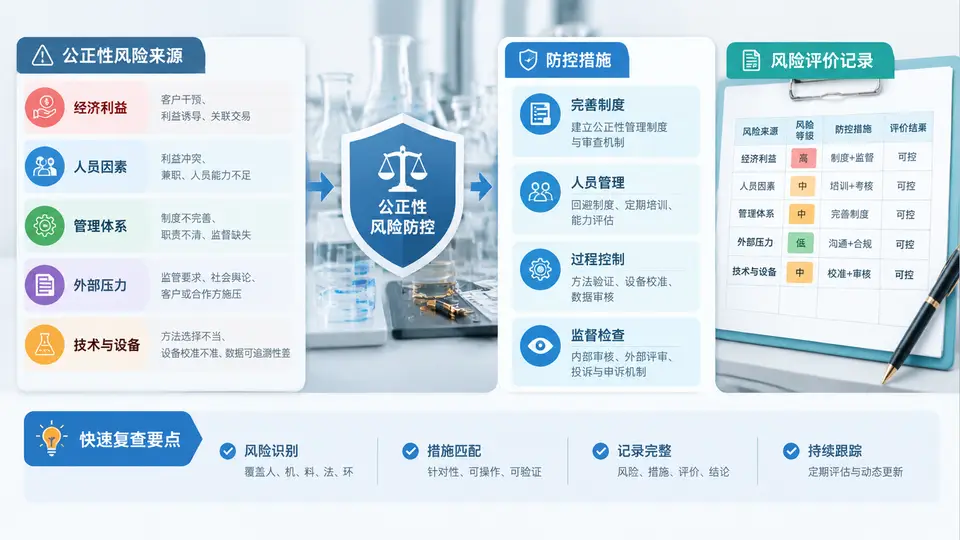
公正性风险从哪里来:先画“风险源—影响路径—控制点”
ISO 17025 第 4.1 条要求实验室持续识别公正性风险,而不是等投诉发生后再补救。公正性风险的本质是:某种利益、关系或压力,可能使人员判断偏离客观数据。因此识别时不能只写“人员不公正”这类空话,而要落到具体来源、具体岗位、具体活动环节。
实验室常见的公正性风险源可分为四类:
- 所有权与治理关系:实验室隶属于某生产企业、供应商或使用方,管理层可能干预不合格结论。
- 人员利益关系:检测人员持有受检产品企业股份、接受礼品、亲属在受检企业任职。
- 商业与财务压力:客户以“不通过就换机构”施压,或实验室对单一客户收入依赖度过高。
- 活动交叉与自我评价:实验室同时承担咨询、整改指导与检测,形成“自己指导、自己检测”的自我评价风险。
下图把风险源、受影响活动、可能后果与控制点串成一条可追溯的链路,便于逐项填入风险评价记录。
公正性风险评价记录表(可直接填写)
识别出风险源后,需要逐条评价其发生可能性和影响程度,并指定控制措施、责任人和复查周期。下表给出一个可直接使用的记录表结构,并填入四条示例条目,示例中的等级和周期为教学假设值,实际实验室应结合自身规模与业务特点确定。
| 编号 | 风险源描述 | 受影响活动 | 可能性 | 影响程度 | 风险等级 | 防控措施 | 责任人 | 复查周期 |
|---|---|---|---|---|---|---|---|---|
| IM-01 | 实验室隶属某生产企业,管理层可能对不合格结论施压 | 结果判定、报告签发 | 中 | 高 | 高 | 最高管理者签署公正性承诺;结论签发权归技术负责人,行政不得干预;不合格报告须经质量负责人复核 | 最高管理者 | 每半年 |
| IM-02 | 检测人员亲属在受检企业任职,未主动申报 | 抽样、检测、数据记录 | 中 | 中 | 中 | 年度利益冲突申报;关键岗位回避;监督员对涉事人员检测过程现场核查 | 质量负责人 | 每年 |
| IM-03 | 单一客户收入占比超过40%,客户以更换机构施压 | 合同评审、检测周期安排 | 高 | 中 | 高 | 合同评审独立复核;客户集中度季度监控;拒绝不当干预并记录;必要时启动管理评审 | 技术负责人 | 每季度 |
| IM-04 | 实验室同时提供整改咨询与整改后检测,形成自我评价 | 方法选择、结果解释 | 中 | 高 | 高 | 咨询与检测人员分离;检测人员不参与整改方案制定;结果解释由未参与咨询的技术人员完成 | 技术负责人 | 每半年 |
填写要点:“可能性”和“影响程度”建议采用高/中/低三级,风险等级由两者组合判定(如高×高=高,中×中=中,高×中=高)。每条风险必须对应至少一项可执行、可检查的措施,避免只写“加强管理”。
从识别到防控:三个容易漏掉的环节
- 风险源要落到“人—事—钱—权”四个维度:人员关系、检测活动、财务依赖、管理权限。只写“可能存在不公正”无法指导后续控制。
- 控制措施要能留下记录:例如“利益冲突申报表”“合同评审复核签字”“拒绝干预记录”,没有记录的措施在评审时无法证明已实施。
- 复查周期要与风险等级挂钩:高风险条目复查频率应高于低风险条目,并在管理评审中回顾风险变化,例如客户结构变化后重新评价 IM-03。
常见不符合项:公正性风险识别仅停留在“人员公正性”一句,未覆盖所有权关系、财务压力和自我评价;或识别了风险但没有对应的防控措施和责任人,导致记录表无法闭环。
结果判断:怎样算完成了一次有效的公正性风险评价
完成本节任务后,可用以下条件自查:
- 风险源覆盖了所有权、人员利益、商业财务、活动交叉四类,且每类至少有一条具体描述。
- 每条风险都对应了受影响活动、可能后果、防控措施、责任人和复查周期。
- 高风险条目有明确的独立复核或回避安排,不依赖同一人自我监督。
- 记录表可作为管理评审输入,并在下一次复查时能对比风险等级是否变化。