1. 商业秘密范围识别与清单编制
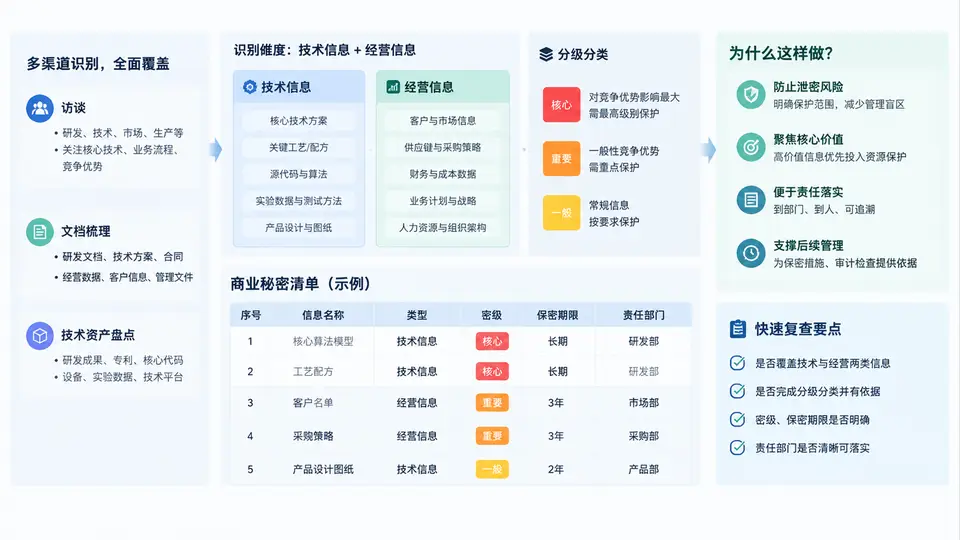
研发型企业商业秘密识别与清单编制
商业秘密清单不是把公司所有资料抄一遍,而是把"值得保护、需要保护、能够保护"的信息点挑出来,并落到密级、期限、责任部门三个可执行字段上。对研发型企业而言,识别入口通常有三条:人员访谈(谁在做什么、哪些信息不能外传)、文档梳理(现有制度、合同、图纸、台账)、技术资产盘点(代码库、实验数据、工艺参数、配方、测试报告)。三条入口交叉验证,才能避免"漏项"和"虚高定密"。
一、识别对象:技术信息与经营信息
研发型企业的商业秘密点主要集中在两类信息上,识别时按"信息载体—信息内容—信息价值"三层拆解:
| 类别 | 典型信息点 | 常见载体 | 识别线索 |
|---|---|---|---|
| 技术信息 | 配方/工艺参数、算法模型、源代码、实验数据、设计图纸、测试方法 | 代码仓库、实验记录本、CAD文件、工艺卡 | 访谈研发负责人;盘点Git仓库、实验台账、图纸目录 |
| 经营信息 | 客户名单、报价策略、供应商底价、成本结构、投标方案、渠道政策 | CRM、报价单、采购合同、财务台账 | 访谈销售/采购负责人;梳理合同与报价审批流 |
二、分级分类规则
密级建议采用三级:核心级(泄露会造成重大损失或直接丧失竞争优势)、重要级(泄露会造成较大经济损失或谈判被动)、一般级(泄露会造成一定影响但可补救)。保密期限与密级挂钩,同时考虑信息生命周期:技术信息通常按"技术迭代周期+2年"设定,经营信息按"业务周期+1年"设定。责任部门按信息实际产生和使用的部门归属,避免"人人有责等于无人负责"。
三、清单编制流程与字段设计
清单编制按"信息点采集→初步定密→责任部门确认→法务/保密办复核→发布与动态更新"推进。清单字段至少包含:编号、信息名称、类别、载体形式、密级、保密期限、责任部门、知悉范围、保密措施、定密依据、更新日期。其中"知悉范围"和"保密措施"是后续协议签署、权限配置、审计检查的直接依据,不能省略。
四、示例清单片段
以下为某研发型企业清单片段(示例数据,仅用于说明字段填写方式):
| 编号 | 信息名称 | 类别 | 密级 | 保密期限 | 责任部门 | 知悉范围 | 保密措施 |
|---|---|---|---|---|---|---|---|
| JS-001 | XX型传感器核心算法模型 | 技术 | 核心级 | 5年 | 算法部 | 算法组+技术总监 | 代码仓库权限隔离、禁止外发、操作审计 |
| JS-002 | XX材料烧结工艺参数 | 技术 | 重要级 | 3年 | 工艺部 | 工艺组+生产主管 | 工艺卡编号管理、车间门禁、纸质文件回收 |
| JY-001 | 华东区重点客户名单及成交价 | 经营 | 重要级 | 2年 | 销售部 | 大区经理+销售总监 | CRM权限分级、报价审批留痕 |
| JY-002 | 核心供应商底价与账期 | 经营 | 一般级 | 1年 | 采购部 | 采购主管+财务 | 合同归档、查阅登记 |
五、验证与动态维护
清单发布后,用三个问题做一次快速验证:第一,随机抽3项信息,能否在系统中找到对应的权限配置或保密措施记录?第二,责任部门负责人是否知道本部门有哪些清单项?第三,近半年新产生的技术文档或客户资料,是否已进入清单?如果任一问题答不上来,说明清单还停留在"纸面",需要回到责任部门重新确认。建议每半年做一次增量更新,每年做一次全量复审,技术迭代快的部门按季度自查。