1. 课程导入
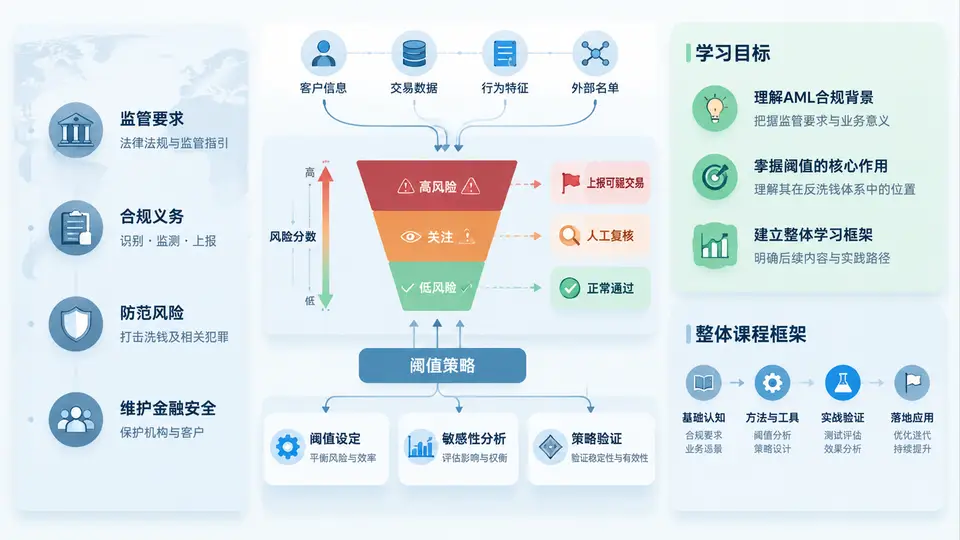
一、为什么反洗钱合规在今天变得如此紧迫
反洗钱(Anti-Money Laundering,AML)早已不是银行合规部门的“内部事务”,而是监管、司法、商业信誉与技术能力交汇的战场。近年来,全球主要经济体的监管机构持续加码:处罚金额屡创新高,问责对象从机构延伸到高管个人,检查方式从“看制度”转向“看数据、看系统、看模型”。与此同时,洗钱手法也在快速演化——从传统的现金拆分、地下钱庄,到利用虚拟资产、跨境贸易、空壳公司和复杂股权结构进行层层嵌套。
在这种环境下,金融机构和支付机构面临一个共同难题:既不能放过可疑交易,也不能把正常客户全部误伤。监管要求机构建立“风险为本”的可疑交易监测体系,而监测体系的核心执行部件,就是规则与阈值。阈值定得太松,可疑行为被淹没在噪声中;阈值定得太紧,警报数量爆炸,调查团队疲于奔命,客户体验恶化,甚至引发“防御性去风险”的合规次生风险。
二、阈值在反洗钱体系中的核心作用
阈值是反洗钱监测规则中的“触发边界”。它可以是金额门槛、频次上限、时间窗口内的累计值、风险评分 cutoff,也可以是模型输出的概率分界点。无论形式如何,阈值都承担着三个关键职能:
- 筛选职能:把全量交易压缩为需要人工或机器进一步关注的候选集。
- 排序职能:通过不同阈值组合,把高风险行为排到队列前面。
- 治理职能:阈值设定与调整过程,体现机构对监管期望、业务特征和风险偏好的理解。
但阈值从来不是孤立数字。它嵌入在“数据—规则—模型—调查—反馈”的闭环中。一个阈值调整,可能同时影响警报量、案件转化率、调查成本、监管报告质量和客户摩擦。因此,阈值敏感性分析不是调参游戏,而是合规策略验证的一部分。
三、从规则到策略:阈值敏感性分析的基本原理
阈值敏感性分析,本质上是回答一个问题:当阈值发生微小或结构性变化时,监测结果会如何变化?这种变化既包括数量变化,也包括质量变化。常见分析维度包括:
- 警报量弹性:阈值每降低10%,警报数增加多少?是否呈非线性爆炸?
- 命中率与转化率:警报中最终提交可疑交易报告(STR/SAR)的比例是否稳定?
- 风险覆盖度:调整后是否遗漏了已知高风险案例或监管重点场景?
- 成本与资源:调查工时、系统负载、客户触达成本是否可承受?
- 稳定性与公平性:不同客群、地区、渠道之间是否出现系统性偏差?
在实际工程中,这些分析通常依赖历史交易数据、案件标签和模拟回放。下面是一个简化的阈值扫描配置示例,用于说明参数化思路:
threshold_scan:
  rule_id: "CASH_STRUCTURING_01"
  base_threshold: 10000
  scan_range: [5000, 20000]
  step: 1000
  window: "24h"
  metrics:
    - alert_count
    - true_positive_rate
    - investigation_cost
    - coverage_of_known_cases
output: "threshold_sensitivity_report.csv"这段配置并不复杂,但它体现了敏感性分析的基本结构:固定规则逻辑,扫描阈值,观察多指标联动。真正的难点在于数据质量、标签可信度和业务解释。
四、一个典型场景:现金拆分监测的阈值困境
假设某银行对“现金拆分”设置规则:单日累计现金存入超过1万元触发警报。初始阈值下,每月警报约2000条,调查团队可处理。监管检查后,要求加强监测,团队将阈值降至8000元。结果警报量升至6500条,但新增警报中大量是正常商户营业款存入。调查团队加班后,STR提交量仅增加3%。
这个场景揭示了阈值调整的典型误区:把“更严”等同于“更有效”。实际上,降低阈值可能只是把更多正常行为拉入队列,而没有提升真正的风险识别能力。此时需要做的不是继续调数字,而是回到策略层:
- 是否应引入客户职业、经营规模、历史现金模式作为上下文?
- 是否应区分个人账户与商户账户?
- 是否应结合频次、时间间隔和对手方特征,而非只看金额?
- 是否应把“拆分”定义为相对客户自身基线的异常,而非绝对金额?
五、常见误区与复盘视角
在阈值治理中,以下误区反复出现:
| 误区 | 表现 | 后果 | 复盘方向 |
|---|---|---|---|
| 唯金额论 | 所有规则只看金额门槛 | 忽略频次、关系、渠道风险 | 引入多维特征与客户基线 |
| 一次性调参 | 监管检查后集中调低阈值 | 警报堆积,调查质量下降 | 建立持续监控与回测机制 |
| 缺少标签 | 没有STR结果或案件反馈 | 无法评估真实命中率 | 打通调查反馈数据闭环 |
| 忽略成本 | 只追求覆盖率 | 资源耗尽,合规不可持续 | 把调查成本纳入阈值决策 |
| 黑箱调整 | 阈值变更无记录、无解释 | 监管质疑,审计困难 | 版本化、文档化、可追溯 |
复盘时,建议把阈值变更视为一次“策略实验”:明确假设、记录参数、对比结果、沉淀结论。只有这样,阈值管理才能从被动响应转向主动治理。
六、本课程学习目标与整体框架
本课程围绕“阈值敏感性分析与策略验证”展开,目标是让学员具备从业务理解到工程落地、从数据分析到合规解释的完整能力。具体学习目标包括:
- 理解AML监测体系中阈值的角色、类型与治理要求。
- 掌握阈值敏感性分析的核心指标、实验设计与回测方法。
- 能够使用参数化规则和模拟数据,评估阈值调整对警报量、命中率和成本的影响。
- 学会识别阈值策略中的常见误区,并设计验证方案。
- 能够把分析结果转化为可向监管、审计和业务方解释的合规策略建议。
整体课程将沿着“背景—原理—方法—工具—案例—验证—治理”的路径推进。你将会看到规则阈值、模型阈值、组合策略、成本约束和监管沟通如何交织在一起。每一章都尽量以真实场景为牵引,避免停留在概念层面。