1. 课程导入
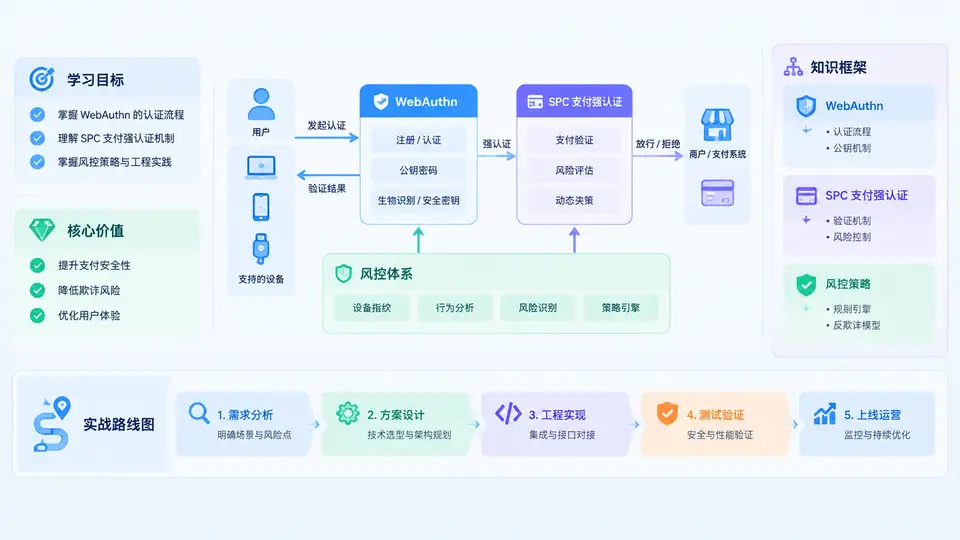
在支付风控与身份认证领域,传统密码、短信验证码、OTP令牌正面临越来越严峻的挑战:钓鱼攻击可实时窃取验证码,SIM卡交换可劫持短信,密码复用导致撞库风险持续放大。WebAuthn(Web Authentication)与SPC(Secure Payment Confirmation)正是W3C与FIDO联盟为应对这些威胁而推出的强认证标准。本课程的目标,是帮助开发者、风控工程师与安全架构师系统掌握从WebAuthn底层原理到SPC支付场景落地的完整能力。
一、学习目标:从“知道”到“能落地”
本课程不是概念科普,而是面向实战的能力构建。完成学习后,你应当能够独立完成以下任务:
- 理解WebAuthn的注册与认证流程,掌握公钥凭证的创建、存储与验证机制;
- 能够配置RP ID、挑战值、用户验证策略等关键参数,并解释每个参数的安全含义;
- 掌握SPC在支付确认场景中的扩展能力,理解其与普通WebAuthn认证的差异;
- 能够设计基于WebAuthn与SPC的风控策略,包括设备绑定、风险分级与降级处理;
- 能够识别并规避常见实现误区,如挑战值复用、RP ID配置错误、跨域凭证泄露等。
核心价值定位:WebAuthn解决的是“认证强度”问题,SPC解决的是“支付意图确认”问题。两者结合,才能在支付场景中同时实现抗钓鱼、抗重放与交易内容不可篡改的强认证风控。
二、核心原理:公钥凭证与支付意图绑定
WebAuthn的核心思想是:认证器(如指纹传感器、安全密钥)在注册时生成一对密钥,私钥永不离开设备,公钥发送给服务器保存。认证时,服务器发送随机挑战值,认证器用私钥签名,服务器用公钥验证。这一机制从根本上消除了密码泄露与钓鱼窃取的风险。
SPC在此基础上增加了支付场景的关键扩展:在认证签名中绑定交易金额、币种、收款方等支付信息。这意味着攻击者即使诱导用户完成认证,也无法篡改交易内容,因为签名与交易数据强绑定。下面是一个典型的SPC认证请求参数示例:
{
  "rpId": "pay.example.com",
  "challenge": "随机生成的Base64URL挑战值",
  "payeeName": "示例商户",
  "payeeOrigin": "https://merchant.example.com",
  "total": {
    "value": "199.00",
    "currency": "CNY"
  },
  "instrument": {
    "displayName": "尾号1234的银行卡",
    "icon": "https://pay.example.com/card.png"
  }
}
服务器在验证签名时,必须同时校验挑战值、RP ID、支付金额与收款方信息是否与预期一致。任何一项不匹配,都应拒绝交易。
三、方法流程:从注册到支付确认的完整链路
为了让你对整体流程有清晰认知,下面用清单形式梳理WebAuthn与SPC的核心步骤:
- 注册阶段:服务器生成注册挑战,浏览器调用navigator.credentials.create(),认证器生成密钥对,返回凭证ID与公钥。
- 凭证存储:服务器将凭证ID、公钥、签名计数器与用户账户绑定存储。
- 认证阶段:服务器生成认证挑战,浏览器调用navigator.credentials.get(),认证器签名后返回。
- SPC支付确认:在认证请求中附加支付信息,认证器展示交易详情供用户确认。
- 服务端验证:校验签名、挑战值、RP ID、支付数据一致性,并检查签名计数器防重放。
- 风控决策:结合设备指纹、行为特征与风险评分,决定是否放行或触发二次验证。
下表对比了传统短信验证码与WebAuthn/SPC在支付风控中的关键差异:
| 对比维度 | 短信验证码 | WebAuthn/SPC |
|---|---|---|
| 抗钓鱼能力 | 弱,可被实时转发 | 强,签名与源绑定 |
| 抗重放能力 | 依赖时效,仍可被利用 | 挑战值一次性,天然抗重放 |
| 交易内容绑定 | 不支持 | SPC支持金额与收款方绑定 |
| 用户体验 | 需切换应用查看短信 | 生物识别一键确认 |
| 部署复杂度 | 低 | 中高,需认证器与浏览器支持 |
四、案例与场景:支付强认证的真实落地
假设某银行App需要实现大额转账的强认证。传统方案是短信验证码加交易密码,但存在钓鱼风险。采用SPC后,流程变为:用户在网页端发起转账,银行服务器生成SPC请求,浏览器弹出系统级确认窗口,展示收款方与金额,用户用指纹确认。签名数据中包含交易信息,服务器验证通过后放行。
另一个典型场景是电商平台的免密支付开通。平台使用WebAuthn注册设备凭证,后续支付时通过SPC确认。即使用户在钓鱼网站输入了账号密码,攻击者也无法伪造SPC签名,因为私钥始终在用户设备的安全芯片中。
实战提示:在SPC请求中,payeeOrigin必须与商户实际域名严格一致。如果配置错误,认证器会拒绝展示交易信息,导致支付流程中断。
五、误区与复盘:常见陷阱与规避策略
在WebAuthn与SPC的落地过程中,以下误区最为常见:
- 挑战值复用:部分开发者为了简化逻辑,重复使用同一挑战值。这会导致重放攻击,必须每次认证生成新的随机挑战。
- RP ID配置错误:RP ID必须是当前域名的有效后缀,且不能跨域。配置错误会导致凭证无法使用或跨站泄露。
- 忽略签名计数器:签名计数器用于检测认证器克隆,服务端应记录并校验其递增性。
- SPC降级处理不当:当用户设备不支持SPC时,应有安全的降级方案,但不能降级到弱认证方式而不增加额外风控。
- 过度依赖单一因素:WebAuthn虽强,但仍需结合设备指纹、IP画像与行为分析,构建多层风控体系。
复盘要点:强认证不是“银弹”。WebAuthn与SPC解决的是认证环节的钓鱼与重放问题,但无法覆盖账户盗用后的异常行为。风控策略必须将认证强度与交易风险动态匹配,才能实现安全与体验的平衡。
六、整体知识框架与实战路线图
本课程共30章,整体分为四个阶段:
- 基础篇:WebAuthn协议原理、数据结构和浏览器API,建立扎实的理论基础。
- 进阶篇:SPC扩展机制、支付意图绑定、认证器兼容性与降级策略。
- 实战篇:服务端验证实现、风控规则引擎集成、日志与监控体系搭建。
- 复盘篇:真实攻击案例分析、性能优化、多端适配与合规要点。
学习路线建议:先理解公钥凭证的生命周期,再动手实现一个最小可用的注册与认证Demo,然后逐步引入SPC支付确认,最后结合风控规则进行压力测试与安全审计。每章都配有可运行的代码片段与配置示例,建议边学边练。
本章核心结论:WebAuthn与SPC是支付强认证风控的技术基石。掌握它们,不仅意味着你能实现更安全的支付流程,更意味着你具备了在钓鱼攻击日益猖獗的环境下保护用户资产的核心能力。接下来的章节,我们将从协议底层开始,一步步构建你的实战能力。