3. 3DS核心概念
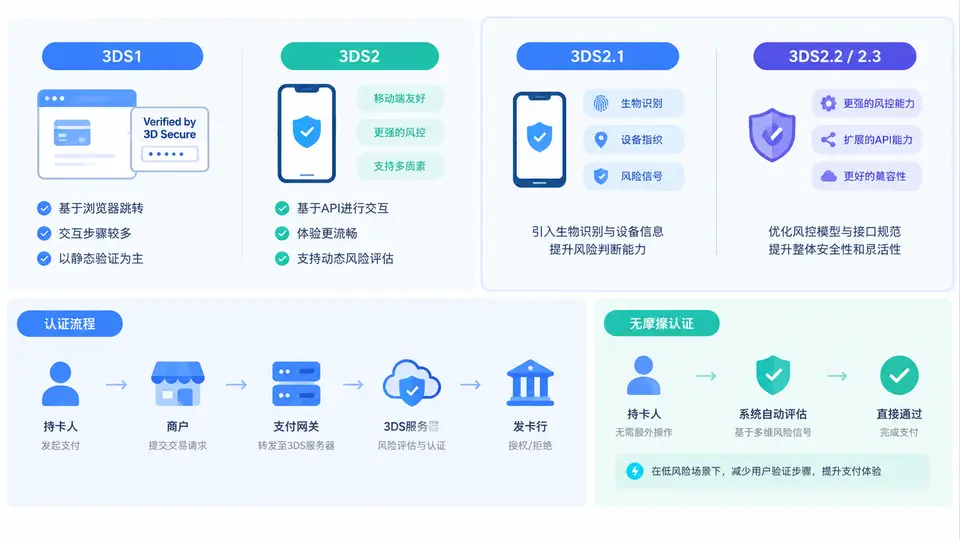
要真正掌握EMV 3DS的接入与风控,必须先厘清一个常见误区:3DS并不是一个单一协议,而是一套持续演进的认证框架。3DS1、3DS2.1、3DS2.2、3DS2.3在报文结构、数据采集能力、风控决策位置和用户体验上存在本质差异。理解这些差异,直接决定了你在接入时能否正确选择版本、配置规则,以及能否把"无摩擦认证"真正落地。
一、核心原理:3DS1与3DS2的本质区别
3DS1(3-D Secure 1.0)诞生于2001年前后,其设计目标是"在浏览器跳转中完成持卡人验证"。它的核心机制是:商户发起支付后,将用户重定向到发卡行的ACS(Access Control Server)页面,由用户在发卡行页面输入静态密码或动态验证码,验证结果通过PARes报文回传商户。3DS1的致命缺陷在于:认证决策完全发生在发卡行侧,商户和收单行几乎无法参与风险判断,且基于浏览器弹窗/跳转的交互在移动端和App内体验极差,大量用户因跳转失败或忘记密码而放弃支付。
3DS2则是一次架构级重构。它不再依赖浏览器跳转,而是通过3DS Method、设备指纹采集、以及商户/收单行/发卡行三方之间的风险数据交换来完成认证。3DS2引入了三个关键角色:3DS Server(通常由商户或PSP部署)、DS(Directory Server,目录服务器)、ACS。认证流程中,3DS Server先通过3DS Method静默采集设备信息,再将交易上下文与设备数据一并提交给DS,由DS路由至ACS。ACS基于这些数据决定是"无摩擦通过"还是"发起挑战"。
核心差异一句话总结:3DS1是"发卡行单方面验证密码",3DS2是"三方共享风险数据后由发卡行决定是否挑战"。前者是认证,后者是认证+风控。
二、版本差异:3DS2.1、2.2与2.3的关键演进
3DS2并非一次定型。EMVCo在2017年发布2.1后,持续通过2.2和2.3修补安全与体验短板。接入方最需要关注的是以下差异:
| 版本 | 核心变化 | 对风控接入的影响 |
|---|---|---|
| 3DS2.1 | 基础框架:3DS Method、AReq/ARes、CReq/CRes、RReq/RRes | 首次支持无摩擦认证,但设备数据字段有限,挑战流程在App内支持不完善 |
| 3DS2.2 | 新增Decoupled Authentication(解耦认证)、Whitelisting(白名单)、更强的设备指纹字段 | 允许在交易后异步完成认证,支持商户标记可信用户,显著提升无摩擦比例 |
| 3DS2.3 | 强化SCA合规、新增Split-SDK、改进3RI(3DS Requestor Initiated)交易、支持非支付认证 | 更好适配PSD2等强客户认证法规,支持订阅/分期等场景的免挑战续期 |
需要特别注意的是:版本兼容是向下兼容的,但并非所有ACS都支持最新版本。在实际接入中,3DS Server通常需要根据DS和ACS的能力动态协商版本。如果商户强制使用2.3而ACS仅支持2.1,交易会回退或失败。因此,配置中必须允许版本降级。
三、认证流程与无摩擦认证的触发逻辑
3DS2的标准认证流程可拆解为以下步骤:
- 3DS Method:3DS Server在后台向ACS发起设备信息采集,ACS返回一个隐藏的iframe或SDK回调,用于收集设备指纹。此步骤对用户不可见。
- AReq/ARes:3DS Server将交易信息、设备数据、商户偏好(是否要求挑战)打包为AReq发送至DS,DS转发至ACS。ACS返回ARes,其中包含
transStatus字段。 - 挑战或无摩擦:若ARes中
transStatus=Y,表示无摩擦通过,直接进入授权;若为C,则需发起挑战,进入CReq/CRes流程。 - RReq/RRes:挑战完成后,3DS Server向DS发送RReq获取最终认证结果,用于后续授权。
无摩擦认证的触发并非随机,而是ACS基于多维数据评分的结果。典型的高通过率因素包括:低风险交易金额、设备指纹与历史行为一致、商户白名单、以及发卡行自身的风控模型判定。以下是一段典型的AReq关键字段示例:
{
  "messageType": "AReq",
  "messageVersion": "2.2.0",
  "deviceChannel": "02",
  "messageCategory": "01",
  "transType": "01",
  "purchaseAmount": "10000",
  "purchaseCurrency": "156",
  "threeDSRequestorChallengeInd": "01",
  "deviceRenderOptions": {
    "sdkInterface": "03",
    "sdkUiType": ["01", "02", "03"]
  }
}其中threeDSRequestorChallengeInd用于表达商户对挑战的偏好,但最终决定权仍在ACS。若该字段设为01(不要求挑战),ACS仍可能因风险高而强制挑战。
实战提示:无摩擦认证的比例通常与商户历史数据积累正相关。新商户初期无摩擦率可能低于30%,随着ACS对商户交易模式的信任建立,可逐步提升至70%以上。不要期望接入即高通过。
四、案例与误区复盘
某跨境电商在接入3DS2.1后,发现移动端App内支付的无摩擦率仅为18%,大量用户被挑战后放弃。复盘发现两个问题:一是其3DS Server未正确传递deviceChannel=02(App内),导致ACS按浏览器场景评分;二是未启用2.2的白名单功能,老用户每次都被视为新设备。升级至2.2并正确配置设备通道后,无摩擦率提升至61%,支付转化率提升约14个百分点。
另一个常见误区是把3DS2当作纯合规负担。实际上,3DS2的transStatus和authenticationValue是后续授权和拒付申诉的关键证据。若接入时未正确保存RReq结果,一旦发生拒付,商户将失去最有力的抗辩材料。建议在交易流水中完整落库dsTransID、acsTransID和authenticationValue。
合规警告:在PSD2等法规区域,若交易未完成SCA且未满足豁免条件,发卡行有权直接拒绝授权。3DS2.3对3RI交易的支持正是为了解决订阅类场景的SCA续期问题,接入时需确认ACS是否支持该版本。
总结来看,3DS1到3DS2的演进本质是从"验证密码"走向"共享风险数据",而2.1到2.3的迭代则是在安全、合规与用户体验之间不断寻找更优解。理解这些版本差异和流程细节,是后续配置3DS Server、设计风控规则和优化无摩擦率的基础。