1. 课程导入
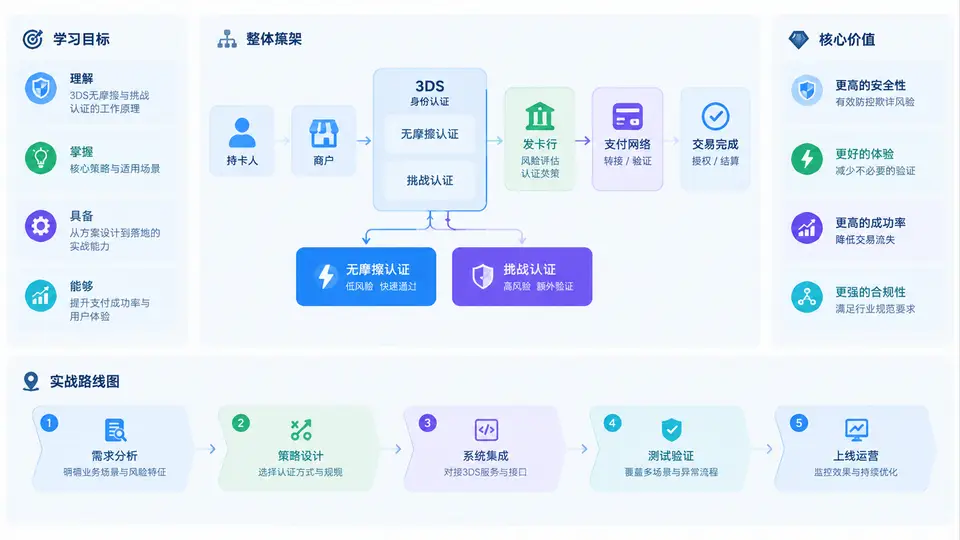
欢迎进入《3DS无摩擦与挑战认证策略实战》。在支付风控与合规领域,3DS(3-D Secure)早已不只是“跳转验证”这么简单。它同时承担着欺诈拦截、监管合规(如PSD2 SCA)与转化率保护三重使命。本课程的第一节,我们不急于配置规则,而是先建立一张“全局地图”:你究竟要学什么、为什么值得学、整个策略体系由哪些部件构成,以及如何用一条可执行的路线图把知识落到生产环境。
一、学习目标:从“会配3DS”到“会设计认证策略”
很多团队对3DS的掌握停留在“能发起验证、能接收结果”。但真正的挑战在于:在正确的时间,对正确的人,使用正确的认证方式。本课程的学习目标分为四个层次:
- 认知层:理解3DS 2.x的协议流程、无摩擦(Frictionless)与挑战(Challenge)的判定逻辑,以及豁免(Exemption)机制在监管框架中的位置。
- 策略层:掌握如何基于交易风险、设备指纹、历史行为和商户属性,设计差异化的认证策略。
- 工程层:能够读懂并调整3DS请求/响应报文中的关键字段,定位认证失败、降级和超时问题。
- 运营层:建立监控指标与复盘机制,在欺诈率与通过率之间持续寻找最优平衡点。
核心判断:3DS策略的终极目标不是“零欺诈”,也不是“零挑战”,而是在可接受的欺诈损失下,最大化合法交易的通过率与用户体验。
二、核心价值:为什么无摩擦与挑战策略值得投入
无摩擦认证意味着发卡行在后台完成风险评估,持卡人无需额外操作即可完成支付;挑战认证则要求持卡人输入OTP、生物识别或通过银行App确认。两者并非对立,而是同一策略光谱的两端。其商业价值体现在三个维度:
| 维度 | 无摩擦策略 | 挑战策略 | 策略目标 |
|---|---|---|---|
| 用户体验 | 无感知,转化率高 | 有中断,可能流失 | 在风险可控时优先无摩擦 |
| 欺诈控制 | 依赖发卡行风险模型 | 强验证,拦截率高 | 高风险交易必须挑战 |
| 合规责任 | 需满足豁免条件 | 满足SCA强验证要求 | 豁免与挑战需有据可依 |
| 成本结构 | 低摩擦、低运营干预 | 短信/验证成本、客诉成本 | 用数据降低无效挑战 |
从实践看,一个设计良好的策略可以将挑战率降低20%~40%,同时将欺诈率控制在基线以下。这正是本课程要交付的实战能力。
三、整体框架:3DS认证策略的四大支柱
为了便于后续章节展开,我们将3DS无摩擦与挑战认证策略归纳为四大支柱。它们相互依赖,缺一不可。
- 风险识别:在认证前收集设备、IP、历史交易、账户年龄等信号,形成风险评分。
- 策略决策:根据风险评分、监管要求和商户偏好,决定无摩擦、挑战或豁免。
- 协议交互:通过3DS报文与发卡行、收单行、目录服务器完成认证流程。
- 监控复盘:跟踪认证通过率、挑战率、欺诈率、超时率,持续调优策略。
这四大支柱对应本课程后续的模块划分。第一节的任务,是让你看清它们之间的数据流与决策流。下面这张图展示了从交易发起到认证结果返回的核心路径,以及无摩擦与挑战的分叉点。
四、实战路线图:从环境准备到策略上线
为了让学习路径清晰可执行,我们将整个课程映射为一条实战路线图。你可以把它理解为“从零到一上线3DS策略”的里程碑清单。
- 阶段一:基础认知与环境准备。理解3DS 2.x协议、掌握测试环境与沙箱工具,能够发起一笔完整的认证请求。
- 阶段二:风险信号与评分建模。识别可用数据源,构建基础风险评分,并验证其对欺诈与通过率的区分能力。
- 阶段三:无摩擦与挑战策略设计。制定决策矩阵,配置豁免规则,处理监管要求与商户偏好之间的冲突。
- 阶段四:报文调试与异常处理。读懂关键字段,定位失败原因,处理超时、降级和重试逻辑。
- 阶段五:监控、复盘与持续调优。建立核心指标看板,定期复盘策略效果,形成迭代闭环。
学习建议:每学完一个阶段,回到自己的业务场景中找一个真实交易样本进行对照分析。3DS策略是“数据+规则+协议”的组合,脱离真实样本的学习容易停留在概念层。
五、常见误区与提前复盘
在正式进入技术细节之前,先识别几个高频误区,可以帮你少走弯路。
- 误区一:无摩擦等于无风险。无摩擦只是将验证责任转移给发卡行,若你的风险评分不准,仍可能被发卡行拒绝或产生欺诈。
- 误区二:挑战越多越安全。过度挑战会显著拉低转化率,且部分挑战会被用户放弃,反而造成收入损失。
- 误区三:豁免可以随意使用。豁免有严格的监管条件和额度限制,滥用可能导致合规风险和罚款。
- 误区四:上线即结束。3DS策略需要持续监控和调优,欺诈手法和用户行为都在变化。
关键提醒:在策略上线前,务必确认你的监控指标至少包含:认证通过率、挑战率、挑战成功率、欺诈率、超时率和降级率。缺少这些指标,后续调优将无从下手。
下面是一段典型的3DS认证请求关键字段示例,后续章节会逐项拆解。现在你只需要建立“这些字段会影响决策”的直觉。
{
  "threeDSRequestorAuthenticationInd": "01",
  "deviceChannel": "02",
  "messageCategory": "01",
  "threeDSCompInd": "Y",
  "browserAcceptHeader": "text/html,application/xhtml+xml",
  "browserIP": "203.0.113.45",
  "browserLanguage": "zh-CN",
  "browserUserAgent": "Mozilla/5.0 ...",
  "transType": "01",
  "purchaseAmount": "12800",
  "purchaseCurrency": "156",
  "merchantRiskIndicator": {
    "deliveryTimeframe": "01",
    "deliveryEmailAddress": "user@example.com"
  }
}
当你能够读懂这些字段,并知道它们如何影响风险评分与策略决策时,你就真正进入了3DS策略实战的门槛。本课程接下来的内容,将围绕这条路线图逐一展开,帮助你把每一个环节都落到可执行的配置与代码上。