1. 课程导入
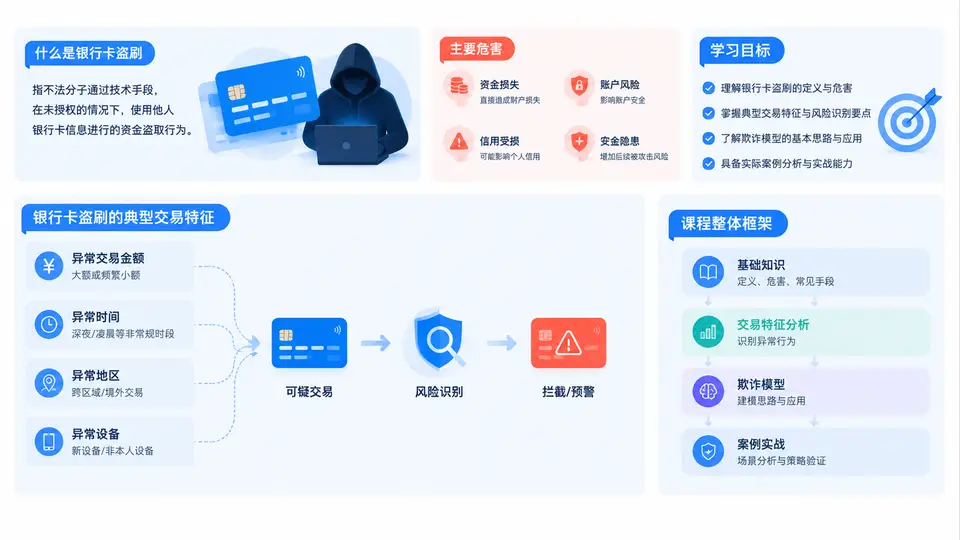
一、什么是银行卡盗刷
银行卡盗刷,是指未经持卡人授权,行为人通过窃取、伪造、冒用银行卡信息或交易凭证,直接或间接发起支付、取现、转账、消费等交易,导致持卡人或发卡机构资金损失的行为。它既包括传统的伪卡盗刷、柜面冒名取现,也包括互联网环境下的无卡盗刷、绑卡盗用、验证码劫持、代扣通道滥用等新型形态。
从交易链路看,一笔银行卡交易通常经过“受理终端/商户—收单机构—卡组织/清算网络—发卡行—持卡人账户”多个节点。盗刷的本质,是在某个节点上出现了身份伪造、凭证伪造、授权缺失或风控失效。理解这一点非常关键:盗刷不是单一技术问题,而是身份认证、交易授权、风控策略与资金清算共同作用下的系统性风险事件。
核心原理:正常交易=真实持卡人+真实凭证+真实授权+合规通道;盗刷交易=上述四个要素中至少一个被伪造、窃取或绕过。
二、银行卡盗刷的危害
盗刷的危害具有连锁性,不能只理解为“用户丢了一笔钱”。它至少体现在四个层面:
- 持卡人层面:直接资金损失、征信受损、维权成本高、对支付体系信任下降。
- 发卡行层面:垫付资金、拒付处理、客服压力、监管处罚与品牌声誉受损。
- 收单与商户层面:拒付率上升、保证金被扣、通道关停、商户号被封禁。
- 行业层面:黑产链条固化,攻击手法快速复制,导致全行业风控成本上升。
更严重的是,盗刷往往与电信诈骗、洗钱、赌博、跑分平台等黑灰产交织。一笔盗刷资金可能在几分钟内经过多层账户转移,最终难以追回。因此,盗刷检测不仅是支付风控问题,也是反欺诈、反洗钱和账户安全治理的重要组成部分。
三、学习目标
本课程面向风控策略、数据分析、反欺诈建模、支付运营与安全合规人员。完成学习后,你应达到以下目标:
- 能够准确描述银行卡盗刷的典型交易特征、行为特征与账户特征。
- 能够从原始交易日志中识别盗刷信号,完成特征工程与样本构造。
- 能够搭建可解释的欺诈识别模型,并理解规则、评分卡与机器学习模型的协同方式。
- 能够设计监控指标、预警流程与复盘机制,形成闭环风控体系。
- 能够识别常见误区,避免模型过拟合、标签泄漏和策略误杀。
四、整体课程框架
本课程共30章,按照“认知—数据—特征—模型—策略—运营”的主线展开。前段建立业务与数据基础,中段聚焦特征工程与建模实战,后段强调策略落地与持续运营。整体结构如下:
| 阶段 | 章节范围 | 核心内容 | 产出目标 |
|---|---|---|---|
| 认知导入 | 第1—4章 | 盗刷定义、危害、类型、交易链路、数据来源 | 建立业务全景与风险地图 |
| 数据与特征 | 第5—12章 | 交易日志、设备指纹、IP、账户行为、特征工程 | 形成可建模的特征体系 |
| 模型实战 | 第13—22章 | 规则引擎、评分卡、逻辑回归、树模型、异常检测、模型评估 | 完成欺诈识别模型 |
| 策略与运营 | 第23—30章 | 策略编排、实时拦截、案件复盘、指标监控、合规治理 | 构建闭环风控运营体系 |
五、典型场景与案例导入
为了让你快速建立直觉,先看一个简化场景。某持卡人凌晨2点在境外电商网站连续发生3笔小额交易,随后1笔大额交易被发卡行拦截。日志字段可能如下:
交易时间: 2024-06-12 02:13:27
卡号: 6222********1234
交易金额: 9.99 USD
交易类型: 无卡支付
商户类别: 数字商品
IP国家: US
设备ID: 新设备
历史常用地: CN
近1小时交易笔数: 3
近24小时失败次数: 5
从这些字段可以初步判断:时间异常、地域异常、设备异常、商户类型高风险、短时高频。这些就是后续章节要系统学习的“盗刷交易特征”。
提示:在真实业务中,单条日志往往不足以定性,必须结合账户历史、设备关系、商户风险、资金流向进行综合判断。
六、常见误区与复盘思维
初学者常犯的错误包括:只看单笔金额,忽略行为序列;只依赖黑名单,忽略新型攻击;只追求模型准确率,忽略召回率与误杀成本;把“交易失败”简单当作无损失,忽略攻击者试探行为。正确的复盘思维是:从案件出发,还原攻击路径,定位失效节点,再反推特征与策略。
注意:盗刷检测的目标不是“抓住所有异常”,而是在有限成本下最大化拦截收益、最小化误杀。策略、模型与人工审核必须协同。