3. 支付风险信号概述
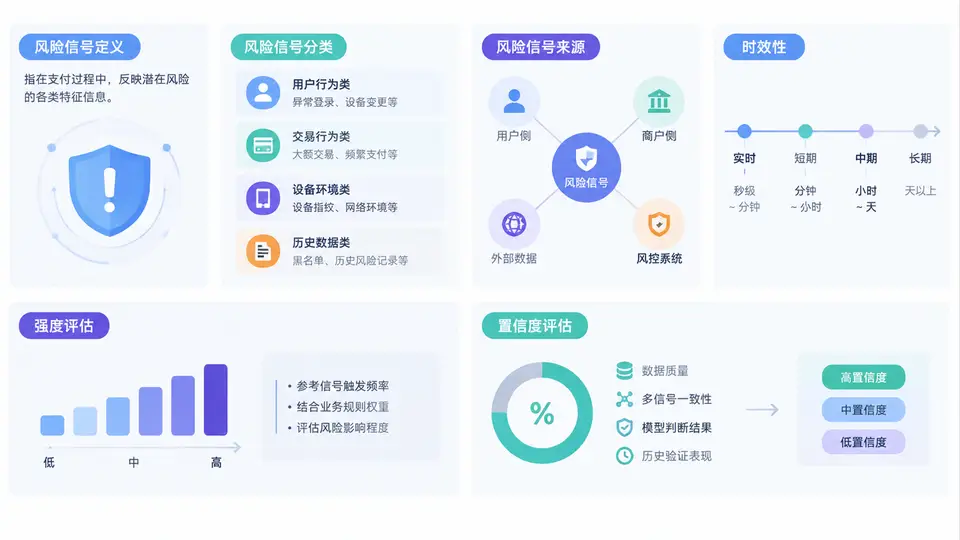
在支付授权前后风险融合决策中,风险信号是决策系统的“原材料”。没有对风险信号的统一定义、分类和量化,后续的融合模型、规则引擎和人工审核都会失去稳定基础。本节从工程视角出发,系统梳理风险信号的定义、分类、来源、时效性,以及强度与置信度的评估方法,为后续章节的信号融合与决策打下基础。
一、风险信号的定义与核心原理
风险信号(Risk Signal)是指在支付交易生命周期中,能够以某种概率指示该交易存在欺诈、盗刷、套现、洗钱或其他异常风险的可观测事实或推断结果。它不等同于“风险结论”,而是一个带有方向性、强度和时间属性的证据片段。
一个完整的风险信号通常包含以下要素:
- 信号标识:唯一名称,如
device_id_reuse_24h。 - 信号值:布尔、数值、枚举或向量,如
true、0.87、high_risk_country。 - 方向:指示风险升高还是降低,如“同设备多账号”升高风险,“长期稳定设备”降低风险。
- 强度:该信号本身对风险的区分能力,通常用历史命中率、IV、WOE 等衡量。
- 置信度:该信号在当前交易中取值是否可信,受数据质量、采集完整度影响。
- 时效性:信号从产生到被使用的时间窗口,决定其是否仍然有效。
二、风险信号的分类与来源
按业务属性和采集阶段,风险信号可分为以下几类:
| 类别 | 典型信号 | 主要来源 | 时效性 |
|---|---|---|---|
| 设备与环境 | 设备指纹复用、模拟器、代理IP、GPS漂移 | 前端SDK、设备指纹服务 | 秒级~分钟级 |
| 账户与行为 | 登录失败次数、改密后短时支付、夜间高频 | 账户系统、行为埋点 | 分钟级~小时级 |
| 交易属性 | 金额突增、币种异常、商户类别高风险 | 交易网关、订单系统 | 实时 |
| 关系网络 | 同卡多账号、同设备多卡、团伙聚集 | 图数据库、关系引擎 | 小时级~天级 |
| 外部情报 | 黑名单卡BIN、IP信誉、手机号风险标签 | 第三方风控、监管名单 | 天级~周级 |
| 模型输出 | 欺诈概率分、异常检测分数 | 机器学习模型、规则引擎 | 实时~分钟级 |
从来源看,风险信号又可分为内部信号与外部信号。内部信号可控、可追溯,但覆盖面有限;外部信号覆盖广,但存在延迟、成本和置信度衰减问题。工程上通常采用“内部为主、外部为辅、模型融合”的策略。
三、时效性、强度与置信度评估方法
风险信号的价值随时间衰减。一个“24小时内同设备登录3个账号”的信号,在支付发生当下极具价值;但若该信号是3天前产生的,其强度可能下降一个数量级。因此,时效性评估通常引入时间衰减因子:
effective_strength = base_strength * exp(-lambda * delta_t)
其中:
  base_strength:信号基础强度,如WOE或历史命中率
  lambda:衰减系数,按信号类型配置
  delta_t:信号产生到当前支付的时间差(小时)
强度评估关注“这个信号本身有多强”,常用方法包括:
- WOE/IV:衡量信号取值对好坏样本的区分度。
- 命中率与误报率:在历史案件中的召回与误杀表现。
- 专家评分:对新型信号在缺乏样本时的兜底评估。
置信度评估关注“这个信号在当前交易中是否可信”,常见维度包括:
- 数据完整性:字段是否缺失、采集是否成功。
- 采集稳定性:SDK是否被篡改、IP是否被代理。
- 来源可靠性:内部埋点高于外部情报,实名信息高于自填信息。
- 一致性:多源信号是否互相印证,矛盾时降低置信度。
四、案例、误区与复盘
案例场景:某支付平台在授权前收到三个信号:
signal_1: device_reuse_24h = true, base_strength=0.72, delta_t=0.2h, confidence=0.95
signal_2: ip_risk_score = 0.81, base_strength=0.65, delta_t=1.5h, confidence=0.80
signal_3: card_bin_blacklist = false, base_strength=0.90, delta_t=0.0h, confidence=1.00
若简单投票,可能因 signal_3 为 false 而降低整体风险;但融合时应考虑:signal_3 是“未命中黑名单”,属于弱负向证据,而 signal_1 与 signal_2 是强正向证据且时效性高。正确做法是分别计算有效强度后加权,而不是布尔投票。
常见误区二:忽略时效性,直接使用历史信号强度。过期信号可能造成误判或漏判。
常见误区三:把信号强度与置信度混为一谈。强度高但置信度低的信号,应降权使用。
复盘要点:在每次风险事件复盘时,应回溯当时各信号的有效强度、置信度和时效状态,判断是信号缺失、信号失真还是融合权重不合理。只有持续校准信号元数据,融合决策才能稳定收敛。
综上,风险信号的定义、分类、来源、时效性、强度与置信度,构成了支付风险融合决策的输入标准。只有把这些维度量化并统一管理,后续的授权前拦截、授权后复核和模型迭代才能建立在可靠、可解释的基础之上。