3. 应用场景
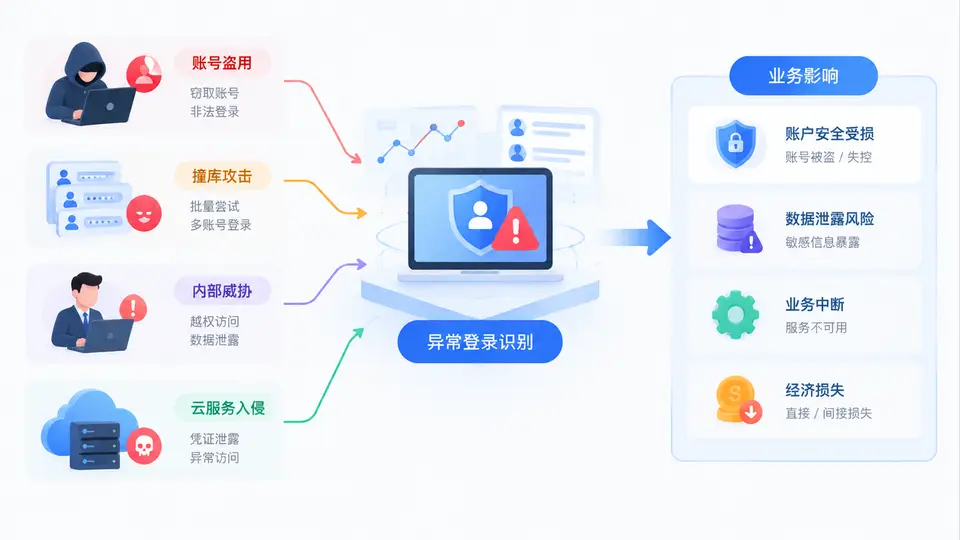
Impossible Travel(不可能旅行)之所以成为异常登录检测中的经典模型,不是因为它算法复杂,而是因为它把“身份凭证”和“物理位置”这两个原本独立的信号绑定在一起,形成了一条攻击者极难同时伪造的约束。理解它的应用场景,本质上是在理解:当同一个账号在不可能的时间内出现在两个相距遥远的位置时,背后通常发生了什么,以及这些事件对业务意味着什么。
一、核心原理:为什么“不可能旅行”能识别攻击
正常用户的登录行为具有时空连续性。一个人从北京登录后,若一小时后从上海再次登录,物理上无法完成这段位移,系统即可判定为 Impossible Travel。其判定逻辑通常包含三个要素:
- 两次登录的地理位置:通过 IP 归属地、GPS、基站或云服务区域解析得到。
- 两次登录的时间差:精确到秒级或分钟级。
- 移动速度阈值:用两地距离除以时间差,得到隐含移动速度,超过阈值(如 900 km/h,接近民航速度)即触发告警。
核心公式可简化为:
speed = distance(geo1, geo2) / (time2 - time1)
if speed > MAX_SPEED:
    trigger_impossible_travel()
但真实工程中,还要处理代理、VPN、CDN 出口 IP、移动网络切换等噪声,否则会大量误报。因此,Impossible Travel 往往不是孤立规则,而是与设备指纹、登录时间、行为基线联合判断。
二、方法流程:从告警到业务影响评估
在实际安全运营中,识别 Impossible Travel 只是第一步,完整流程如下:
- 采集:收集登录日志,包括账号、时间戳、源 IP、User-Agent、设备 ID、认证结果。
- 地理富化:将 IP 映射到国家、城市、经纬度,并标注是否为数据中心、代理或 Tor 出口。
- 计算与判定:对同一账号的相邻登录事件计算隐含速度,超过阈值则标记。
- 关联分析:结合失败登录次数、新设备、敏感操作(如改密、转账、下载)判断风险等级。
- 响应:低风险仅记录;中风险触发二次认证;高风险直接阻断并通知用户。
- 复盘:确认是真实攻击还是误报,优化阈值与白名单。
三、典型场景与业务影响
下面表格归纳了四类典型场景、攻击特征与业务影响,便于在课程中对照讲解。
| 场景 | 典型特征 | 业务影响 |
|---|---|---|
| 账号盗用 | 同一账号在异地短时间登录,常伴随改密、绑定新邮箱 | 用户资产损失、隐私泄露、品牌信任下降 |
| 撞库攻击 | 大量账号从不同地理位置的代理 IP 尝试登录,失败率高 | 账号被批量接管、垃圾注册、营销资源被薅 |
| 内部威胁 | 员工账号在非工作时间、非办公地点登录,访问敏感数据 | 数据泄露、合规处罚、知识产权损失 |
| 云服务入侵 | 云控制台账号在多个区域快速切换登录,创建异常资源 | 云资源被滥用、账单激增、数据被加密勒索 |
以云服务入侵为例,攻击者一旦获取云账号凭证,常会快速在多个区域创建实例用于挖矿。Impossible Travel 能在早期发现“同一账号在法兰克福和新加坡几乎同时登录”的异常,为阻断争取时间。
四、案例与复盘:一次撞库引发的连锁反应
某电商平台曾出现一批用户账号在凌晨被异地登录。安全团队通过 Impossible Travel 规则发现:同一账号在 10 分钟内分别从越南和巴西登录,隐含速度远超阈值。进一步关联发现,这些登录均来自同一批代理 IP,且失败登录次数极高,最终确认为撞库攻击。
复盘时发现两个关键问题:
- 误报控制不足:部分正常用户使用 VPN 导致地理跳变,初期告警量过大。
- 响应滞后:告警仅记录未阻断,攻击者已完成部分账号接管。
优化后,该平台将 Impossible Travel 与设备指纹绑定:只有“新设备 + 不可能旅行 + 敏感操作”同时满足时才强制二次认证,误报率下降约 70%,同时拦截了后续多轮撞库尝试。
五、常见误区与工程建议
在落地过程中,以下误区需要特别注意:
- 只看 IP 归属地:移动网络出口 IP 可能跨省,导致误判。应结合 GPS 或基站信息。
- 阈值一刀切:不同业务、不同地区应有不同阈值。例如跨国企业员工频繁出差,阈值应放宽。
- 忽略时间同步:日志时间未统一时区,会导致时间差计算错误。
- 不做白名单:企业 VPN、代理出口应加入白名单,避免持续误报。
总结来看,Impossible Travel 的价值在于用极低的计算成本,捕捉到账号盗用、撞库、内部威胁和云服务入侵中最常见的“地理矛盾”信号。理解这些场景与业务影响,才能在设计检测规则时平衡安全与体验,让告警真正服务于业务风险控制。