1. 课程导入
一、为什么反欺诈需要图谱
传统反欺诈系统大多建立在单点特征之上:一个手机号是否命中黑名单、一张银行卡是否在短时间内频繁交易、一个设备ID是否关联过多账号。这类方法在规则明确、欺诈行为孤立的场景下有效,但面对有组织、有分工、有资源伪装的欺诈团伙时,单点特征会迅速失效。原因在于,欺诈者可以通过购买新号码、租用新设备、使用他人身份来规避单点规则,却很难完全切断人与人、设备与设备、资金与资金之间的关联关系。
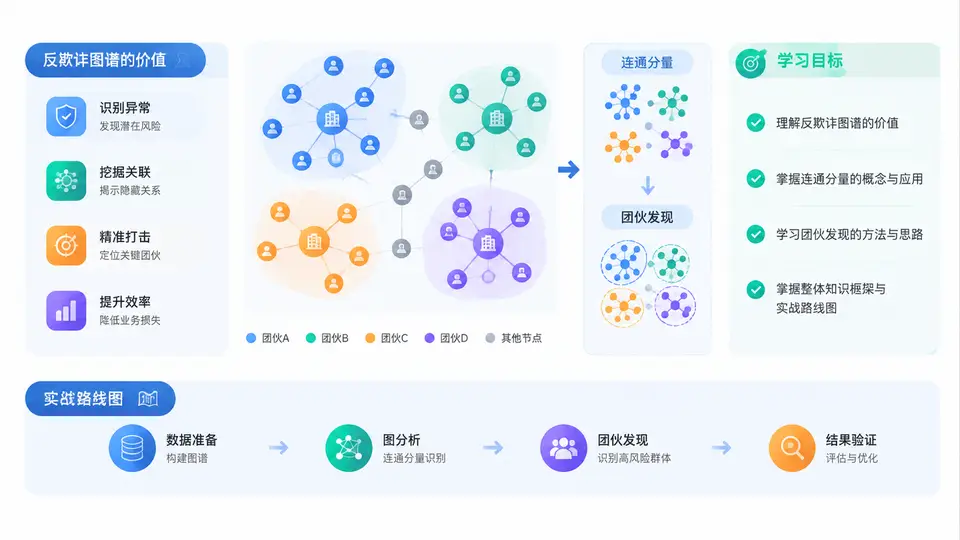
反欺诈图谱的核心价值,正是把分散的实体和关系组织成一张可计算、可推理的网络。在这张网络中,节点可以表示用户、手机号、设备、银行卡、IP、地址、商户等实体,边可以表示登录、转账、绑定、共用设备、同址收件等行为关系。欺诈团伙往往表现为网络中异常紧密、异常聚集、异常共享的子结构,而连通分量就是识别这些子结构最基础、最稳定的切入点。
一句话理解:单点特征回答“这个对象像不像坏人”,图谱连通分量回答“这群对象是不是一伙的”。前者用于拦截,后者用于发现和打击。
二、连通分量与团伙发现的关系
在图论中,无向图的连通分量是指图中极大连通子图的集合:同一分量内任意两个节点之间存在路径,不同分量之间没有任何路径。放到反欺诈场景中,如果两个用户通过共用设备、互相转账或共享收货地址被连接起来,他们就落入同一个连通分量。一个规模异常大、内部关系异常密集的连通分量,往往就是需要重点排查的团伙候选。
需要强调的是,连通分量本身只是候选生成工具,不是最终结论。一个正常家庭可能共用设备,一个公司可能共用办公IP,一个电商仓库可能共用地址。因此,实战路线不是“算出连通分量就抓人”,而是“用连通分量缩小排查范围,再用行为、资金、时间、频次等特征做团伙判定”。
三、整体知识框架与实战路线图
本课程围绕“从图结构到团伙发现”的主线展开,整体分为四个层次:
- 图数据建模层:确定实体类型、关系类型、方向与权重,完成从业务表到节点表、边表的转换。
- 图算法层:掌握连通分量、弱连通分量、强连通分量、标签传播、社区发现等算法的适用边界。
- 团伙判定层:在候选分量上计算密度、规模、共享度、资金闭环、时间聚集等指标,形成团伙评分。
- 工程落地层:使用图数据库或分布式图计算框架完成亿级边上的分量计算,并接入案件运营流程。
下面的清单给出了从原始数据到团伙线索的最小闭环流程,后续章节会逐项展开。
| 阶段 | 关键动作 | 典型产出 | 常见工具 |
|---|---|---|---|
| 数据准备 | 抽取用户、设备、卡、IP等实体与关系 | 节点表、边表 | SQL、Spark、Flink |
| 图构建 | 去重、归一化、补全、加权 | 可计算属性图 | Neo4j、JanusGraph、GraphX |
| 分量计算 | 求连通分量并统计规模分布 | 分量ID、分量大小 | 并查集、BFS/DFS、LPA |
| 团伙判定 | 计算密度、共享、闭环等指标 | 团伙评分与排序 | Python、Spark SQL |
| 运营处置 | 人工复核、策略下发、案件归档 | 处置结果与反馈 | 风控平台、案件系统 |
四、一个典型场景:从共用设备到团伙浮现
假设某平台近期出现一批异常注册账号,单看每个账号都使用了不同手机号和不同身份证,规则系统无法拦截。但把注册、登录、支付行为建成图后,发现其中87个账号通过23台设备、14个IP和9张收款卡相互连接,形成一个规模为87的连通分量。进一步观察发现:该分量内设备复用率高达0.68,夜间登录占比0.81,资金在分量内部形成多层转账后集中流向3张卡。此时,连通分量把原本分散的87个账号压缩成一个可复核对象,团伙特征随之清晰。
分量ID: CC_20240612_0087
节点数: 87
边数: 214
设备复用率: 0.68
夜间登录占比: 0.81
内部转账边占比: 0.42
资金集中度: 0.77
团伙评分: 0.91
建议: 高风险,进入人工复核
五、常见误区与复盘要点
误区一:把连通分量等同于团伙。连通分量只说明“存在关联”,不说明“关联恶意”。正常业务关系同样会产生大分量。
误区二:忽略边的方向与时间。转账方向、登录先后、关系生效时间对团伙判定至关重要,简单无向化会丢失关键信息。
误区三:只追求算法复杂度,忽略数据质量。设备ID漂移、手机号复用、地址模糊匹配错误,都会让分量结果严重失真。
复盘时应重点回答三个问题:分量规模分布是否合理?大分量是否由正常业务节点造成?团伙评分指标是否与历史案件对齐?只有把图算法与业务语义结合,连通分量才能真正成为反欺诈团伙发现的有效起点。