3. 数据来源与采集
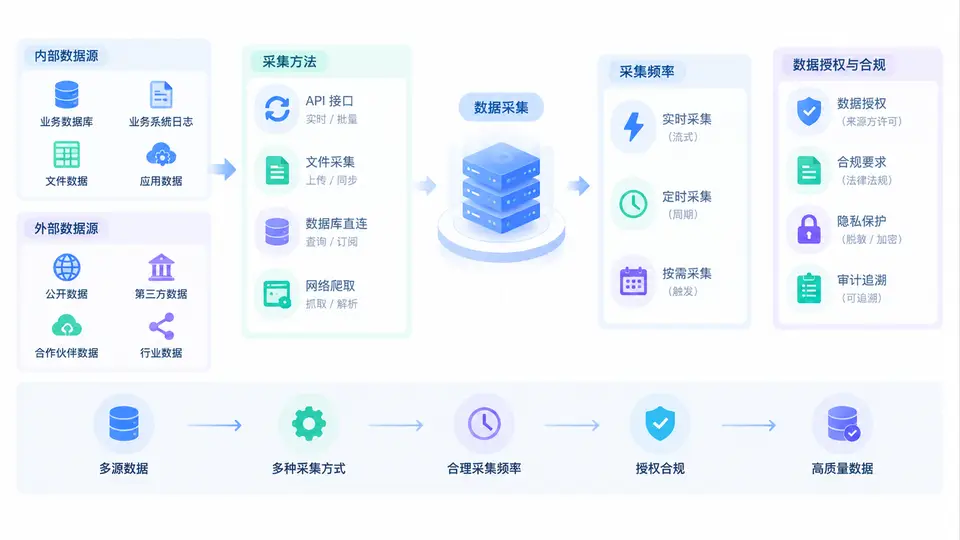
在模型开发与独立验证中,数据来源与采集环节决定了后续建模、验证和监控的“原料质量”。如果数据源分类不清、采集方法不可追溯、频率与业务节奏错配,或者授权与合规边界模糊,那么再先进的算法也无法产出可信结果。本节从内外部数据源分类入手,系统梳理采集方法、采集频率、授权与合规要求,并给出可落地的验证要点。
一、核心原理:数据源分类与验证视角
数据源分类不是简单的“内部/外部”二分,而是需要从控制权、可追溯性、稳定性、合规敏感度四个维度综合判断。内部数据通常由企业自身系统产生,控制权高、可追溯性强,但可能受部门壁垒影响;外部数据由第三方提供,覆盖面广、维度丰富,但稳定性、授权链条和合规风险更高。
| 分类维度 | 内部数据源 | 外部数据源 |
|---|---|---|
| 典型示例 | 核心交易系统、CRM、ERP、日志平台、数据仓库 | 征信机构、工商司法、运营商、第三方评分、公开数据 |
| 控制权 | 高,可自主定义口径与更新节奏 | 低,依赖合同与接口约定 |
| 可追溯性 | 强,可追溯到具体业务单据 | 弱,通常只能追溯到供应商批次 |
| 稳定性 | 较高,但受系统升级影响 | 波动大,可能因政策或商业策略调整 |
| 合规敏感度 | 中,需关注个人信息保护与内部授权 | 高,需关注数据来源合法性、授权链、跨境传输 |
独立验证的核心原理是:对数据源分类的准确性、采集方法的可复现性、采集频率的合理性、授权合规的完整性进行独立于开发团队的核查。验证人员不能仅依赖开发团队提供的元数据,而应抽样回溯到原始系统或供应商合同。
二、方法流程:从采集设计到验证落地
采集方法的选择取决于数据源类型和业务场景。常见方法包括:
- 批量抽取:通过ETL工具从数据库、文件系统定时抽取,适合内部结构化数据。
- 接口调用:通过API实时或准实时获取外部数据,适合征信、工商等查询类场景。
- 文件交换:通过SFTP、对象存储交换CSV、JSON、Parquet文件,适合大批量外部数据。
- 日志采集:通过埋点、日志代理采集行为数据,适合内部用户行为分析。
- 人工录入:通过表单、问卷收集补充数据,需重点验证录入规范与复核机制。
采集频率需要与业务决策周期、模型更新周期、数据源更新周期三者对齐。例如,反欺诈模型需要实时或分钟级采集交易与设备数据;信用评分模型可能按月采集征信数据;而宏观经济指标可能按季度采集。频率过高会增加成本与合规风险,频率过低则导致模型滞后。
验证流程建议:
- 获取数据源清单与采集配置,核对分类是否准确。
- 抽样验证采集方法的可复现性,例如重新执行一次API调用或ETL任务。
- 检查采集频率与业务需求、合同约定是否一致。
- 审查授权文件、合同条款、用户授权记录与合规评估报告。
- 形成独立验证结论,标注风险等级与整改建议。
三、案例/场景:外部数据源采集与合规验证
某消费金融公司在开发信用评分模型时,引入了外部征信数据和运营商数据。开发团队声称采集频率为“每日一次”,授权文件齐全。独立验证人员抽查后发现:
- 征信数据实际为每周更新一次,与模型训练时假设的每日更新不一致,导致特征时效性偏差。
- 运营商数据授权链中缺少最终用户的明确授权记录,仅有一份与数据供应商的框架协议。
- 部分外部数据通过跨境传输获取,但未完成安全评估。
验证人员随后要求开发团队补充授权记录、调整特征时效性说明,并暂停跨境数据使用直至合规评估完成。这个案例说明:采集频率和授权合规不是文档工作,而是直接影响模型有效性和法律风险的关键控制点。
采集配置示例(伪代码):
source: external_credit_bureau
method: api
frequency: daily 02:00
auth_type: oauth2
contract_id: CT-2024-0187
compliance_check: passed
data_fields:
  - credit_score
  - overdue_count_12m
  - query_count_3m
四、误区/复盘:常见问题与改进建议
误区一:把“有数据”等同于“可合规使用”。 很多团队只关注数据能否获取,忽略了授权范围、使用目的、存储期限和二次分发限制。验证时必须核对合同中的“使用目的”是否覆盖模型开发与验证。
误区二:采集频率“一刀切”。 不同数据源更新周期不同,统一按日采集可能导致大量重复数据或错过关键更新。应按数据源分别定义频率,并在元数据中明确标注。
误区三:验证只查文档,不查实际链路。 文档可能滞后于实际配置。独立验证应至少抽取一条完整链路,从原始系统到模型特征表进行端到端核对。
复盘改进建议:建立数据源登记册,记录分类、采集方法、频率、授权依据、合规结论和责任人;将采集频率与模型监控指标联动,当数据延迟超过阈值时自动告警;定期复审外部数据合同与授权链,确保业务变化后合规状态同步更新。
验证要点清单:
- 数据源分类是否有明确依据,是否覆盖全部使用数据。
- 采集方法是否可复现,是否有日志和失败重试机制。
- 采集频率是否与业务需求、合同约定、模型假设一致。
- 授权文件是否完整,是否覆盖模型开发、验证和上线使用。
- 跨境传输、个人信息处理是否完成合规评估。
- 是否有数据源变更管理流程,变更后是否重新验证。
数据来源与采集的独立验证,本质上是对“数据供应链”的审计。只有把分类、方法、频率、授权四个环节都纳入验证范围,才能确保模型开发与验证建立在可信、合规、可追溯的数据基础之上。