3. 数据基础与数据源
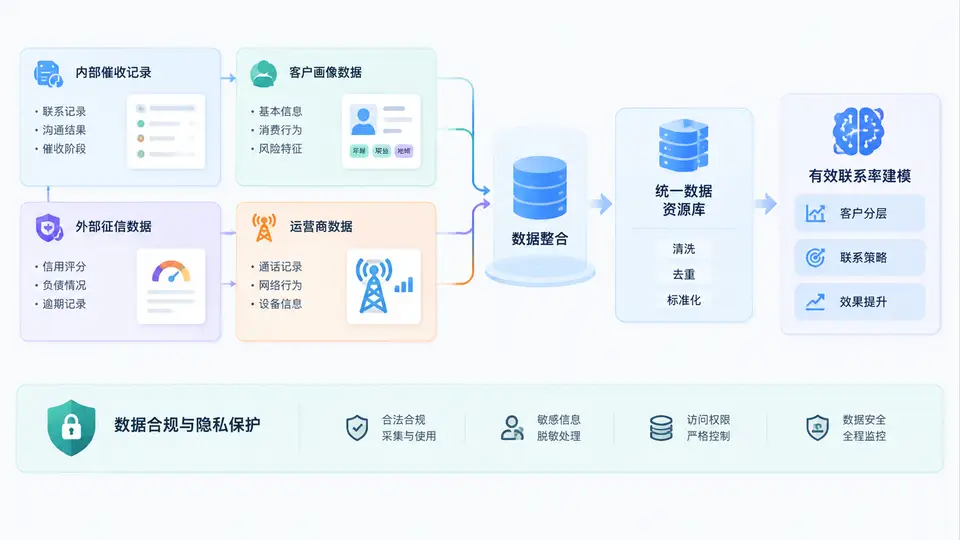
Right Party Contact(RPC)有效联系率建模,本质上是一个“用数据还原触达可能性”的问题。模型要回答的不是“这个客户会不会还款”,而是“在给定时间、渠道和策略下,我们能否以合规方式联系到正确的人,并让其产生有效回应”。因此,数据基础决定了模型上限,数据源治理决定了模型能否稳定上线。本章围绕五类核心数据展开:内部催收记录、客户画像数据、外部征信数据、运营商数据,以及贯穿始终的数据合规与隐私保护要点。
核心原理:RPC建模的数据分层逻辑
RPC建模的数据可以按“与触达行为的距离”分为三层。第一层是触达结果层,即内部催收记录中的拨打历史、接通状态、通话时长、承诺还款等,直接构成标签与近邻特征。第二层是触达对象层,包括客户画像中的联系方式、设备信息、活跃时段偏好,以及运营商数据中的号码状态、在网时长、换号频率等,用于判断“这个号码现在是否还可能属于本人”。第三层是触达意愿与能力层,外部征信数据中的负债、逾期、查询记录等,用于解释“即使接通,客户是否愿意回应”。三层数据在特征工程中承担不同角色:结果层做标签与强特征,对象层做可用性过滤,意愿层做排序修正。
关键认知:RPC模型的第一道门槛不是算法,而是“号码可用性”。一个已经停机、换号或非本人使用的号码,无论模型多复杂,都无法产生有效联系。因此,运营商数据与内部拨打历史中的号码状态,往往比征信变量更具先决作用。
方法流程:五类数据的接入与特征化
实际建模中,建议按以下流程组织数据接入与特征加工:
- 内部催收记录清洗:统一拨打时间、渠道、结果码,剔除测试单与重复单,构造“最近一次接通距今天数”“历史接通率”“最佳接通时段”等特征。
- 客户画像补全:整合申请信息、APP行为、还款记录,形成联系方式优先级、设备活跃度、职业与收入区间等标签。
- 外部征信引入:在授权范围内接入逾期次数、负债率、查询次数等,注意时间切片,避免使用未来信息。
- 运营商数据融合:通过合规通道获取号码状态、在网时长、换号标识等,用于号码可用性评分。
- 合规审查与脱敏:对直接标识符加密,对敏感字段做最小化保留,确保训练与推理环境一致。
特征化时,建议将运营商与内部记录结合成“号码可用性分”,将征信与画像结合成“回应意愿分”,最终输入RPC模型。以下是一个简化的特征加工配置示例:
feature_config:
  contact_history:
    - last_connect_days
    - connect_rate_30d
    - best_call_hour
  profile:
    - contact_priority
    - device_active_score
  credit:
    - overdue_count_6m
    - debt_ratio
  carrier:
    - number_status
    - in_network_months
    - change_number_flag
  compliance:
    mask_id: true
    encrypt_phone: true
    retention_days: 180
案例/场景:从“打不通”到“打得准”
某消费金融团队发现,RPC模型离线AUC达到0.82,但上线后有效联系率仅提升3%。复盘发现,模型大量依赖征信变量,却忽略了号码状态。许多高意愿客户因号码停机或换号而无法接通。团队随后引入运营商在网状态与内部最近接通记录,构建“号码可用性”前置规则:对停机、换号、连续多次未接通的号码,优先切换联系方式或延后拨打。调整后,有效联系率提升约11%,且外呼成本下降。这个案例说明,RPC建模中,数据源的先后顺序比模型复杂度更重要。
| 数据源 | 核心字段示例 | 在RPC建模中的作用 | 主要风险 |
|---|---|---|---|
| 内部催收记录 | 拨打时间、接通状态、通话时长、承诺还款 | 标签来源、强特征、时段偏好 | 结果码不统一、样本偏差 |
| 客户画像数据 | 联系方式优先级、设备活跃度、职业收入 | 触达对象识别、渠道排序 | 字段缺失、更新滞后 |
| 外部征信数据 | 逾期次数、负债率、查询记录 | 回应意愿修正、风险分层 | 授权范围、时间切片泄露 |
| 运营商数据 | 号码状态、在网时长、换号标识 | 号码可用性判断、前置过滤 | 合规通道、数据时效 |
误区/复盘:数据合规与隐私保护要点
RPC建模涉及大量个人信息,合规不是“附加项”,而是“准入项”。常见误区包括:第一,认为内部数据可以随意使用,忽略客户授权范围;第二,将运营商数据与征信数据混用,未做目的限制;第三,在特征工程中保留手机号、身份证号等直接标识符,导致泄露风险;第四,训练环境与生产环境脱敏策略不一致,造成特征漂移。复盘时,应重点检查以下要点:
- 授权与目的限制:每一类数据都应有明确的采集目的和使用边界,征信数据尤其需要单独授权。
- 最小化与脱敏:只保留建模必需字段,手机号、身份证号等应加密或哈希处理。
- 留存与删除:设定数据留存周期,到期自动删除或匿名化,避免长期堆积。
- 访问控制与审计:训练、推理、导出环节均需权限控制与日志审计。
- 模型可解释与可追溯:关键特征应能回溯到数据源与授权依据,便于应对检查。
合规红线:不得使用未经授权的运营商数据或征信数据;不得将联系结果用于与催收无关的营销目的;不得在模型中保留可直接识别个人的字段。合规问题一旦发生,模型效果再好也无法上线。
综上,RPC有效联系率建模的数据基础,不是简单地把五类数据“拼在一起”,而是按触达结果、触达对象、触达意愿三层逻辑进行组织,并在合规框架下完成特征化。内部催收记录提供标签与行为证据,客户画像与运营商数据解决“能不能联系到”,外部征信数据解决“联系后是否有效”,而合规与隐私保护则决定这套数据体系能否持续运行。只有把数据源治理清楚,后续的模型训练与策略优化才有可靠基础。