1. HSM开发环境搭建与首次连接
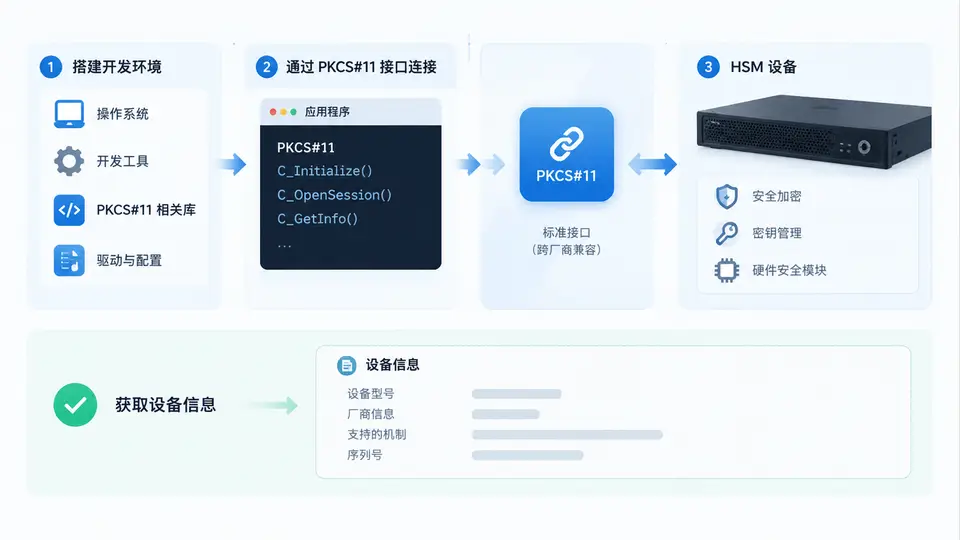
任务目标
本案例完成HSM(硬件安全模块)的最小初始化流程,并在初始化后生成一个根密钥(Root Key)。根密钥是HSM安全体系的信任锚点,后续所有密钥派生、签名、加密操作均直接或间接依赖该密钥。完成本案例后,你将得到一个可独立运行的HSM初始化与根密钥生成实现,并能够通过校验接口确认密钥已正确写入安全存储区。
环境与依赖
- 开发语言:C(C99及以上标准)
- 依赖库:仅使用标准C库,无第三方依赖
- 目标平台:任意支持POSIX线程的嵌入式Linux或桌面Linux(用于演示)
- 编译工具:gcc + make(或直接使用gcc命令行)
核心实现
以下代码实现了一个最小HSM初始化模块:hsm_init()负责建立会话并生成根密钥,hsm_verify_root_key()用于验证根密钥是否已正确生成且未被篡改。根密钥使用随机数生成器产生,并以明文形式存储在内部静态缓冲区中(实际HSM中应存储在防篡改硬件内,本案例用静态数组模拟安全存储区)。
#include <stdint.h>
#include <string.h>
#include <stdlib.h>
#include <stdio.h>

#define HSM_KEY_SIZE 32  // AES-256根密钥长度

// 模拟HSM安全存储区(实际硬件中不可从外部访问)
static uint8_t secure_store[HSM_KEY_SIZE];
static uint8_t hsm_initialized = 0;

// 模拟硬件真随机数发生器(实际应使用TRNG硬件)
static void hsm_trng_fill(uint8_t *buf, size_t len) {
    FILE *fp = fopen("/dev/urandom", "rb");
    if (!fp) { perror("urandom"); exit(1); }
    size_t rd = fread(buf, 1, len, fp);
    if (rd != len) { fprintf(stderr, "TRNG read failed\n"); exit(1); }
    fclose(fp);
}

// 初始化HSM并生成根密钥
int hsm_init(void) {
    if (hsm_initialized) return 0;  // 重复初始化直接返回成功

    // 生成根密钥并写入安全存储区
    hsm_trng_fill(secure_store, HSM_KEY_SIZE);

    // 实际HSM中此处应设置访问控制、密钥属性等
    hsm_initialized = 1;
    return 0;
}

// 验证根密钥是否已生成且存储区未被破坏
int hsm_verify_root_key(void) {
    if (!hsm_initialized) return -1;

    // 检查存储区是否全零(全零表示未正确写入)
    uint8_t sum = 0;
    for (int i = 0; i < HSM_KEY_SIZE; i++) {
        sum |= secure_store[i];
    }
    return (sum == 0) ? -1 : 0;
}

// 获取根密钥指针(仅用于演示验证,实际HSM不提供此接口)
const uint8_t* hsm_get_root_key(void) {
    return hsm_initialized ? secure_store : NULL;
}

// 演示入口
int main(void) {
    printf("=== HSM初始化与根密钥生成演示 ===\n");

    // 1. 初始化前验证应失败
    if (hsm_verify_root_key() != 0) {
        printf("[PASS] 初始化前验证正确失败\n");
    } else {
        printf("[FAIL] 初始化前验证不应通过\n");
        return 1;
    }

    // 2. 执行初始化
    if (hsm_init() != 0) {
        printf("[FAIL] HSM初始化失败\n");
        return 1;
    }
    printf("[PASS] HSM初始化成功\n");

    // 3. 初始化后验证应通过
    if (hsm_verify_root_key() == 0) {
        printf("[PASS] 根密钥验证通过\n");
    } else {
        printf("[FAIL] 根密钥验证失败\n");
        return 1;
    }

    // 4. 打印根密钥指纹(前8字节十六进制)
    const uint8_t *key = hsm_get_root_key();
    printf("根密钥指纹: ");
    for (int i = 0; i < 8; i++) printf("%02X", key[i]);
    printf("...\n");

    printf("=== 演示完成 ===\n");
    return 0;
}
编译与运行
gcc -std=c99 -o hsm_demo hsm_demo.c
./hsm_demo
验证方法与判定标准
程序执行后,观察输出是否满足以下全部条件,全部满足即判定通过:
- 输出包含
[PASS] 初始化前验证正确失败——证明初始化前根密钥不存在。 - 输出包含
[PASS] HSM初始化成功——证明初始化流程正常完成。 - 输出包含
[PASS] 根密钥验证通过——证明根密钥已写入安全存储区且非全零。 - 输出包含
根密钥指纹: <16位十六进制字符>...——每次运行该指纹应不同(因随机生成),但格式固定。 - 程序退出码为0。
常见问题
- 编译报错:确认使用C99标准(
-std=c99),且系统存在/dev/urandom(Linux标准设备)。 - 指纹相同:若连续运行输出相同指纹,说明随机源异常,检查
/dev/urandom是否可读。 - 实际HSM差异:真实HSM中根密钥生成后不可导出,本案例的
hsm_get_root_key()仅用于教学验证,实际产品中必须移除该接口。