1. 固件文件类型识别
任务目标
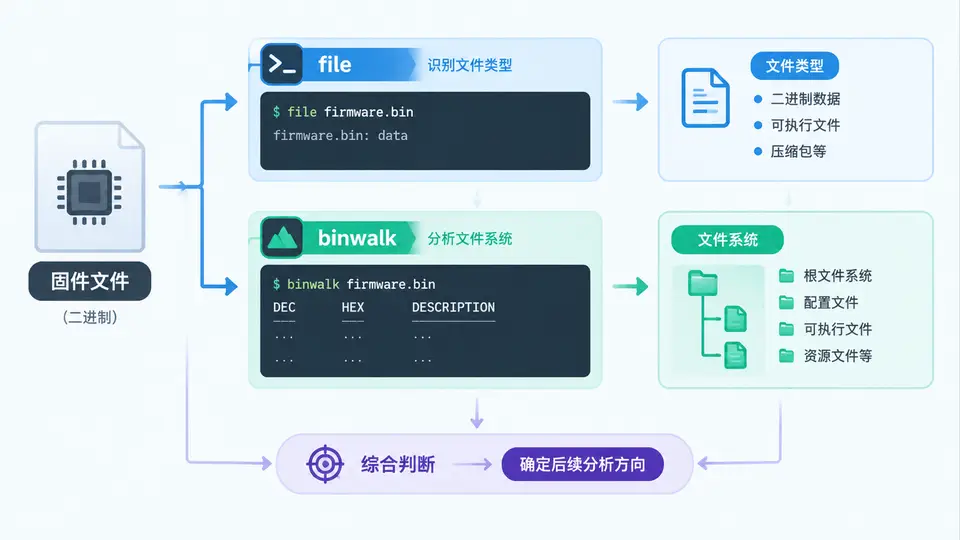
给定一个未知格式的固件文件,使用 file 和 binwalk 完成两项识别:确定文件封装类型(如裸二进制、ELF、UBoot镜像等),以及扫描其中嵌入的文件系统或压缩数据。最终输出一份可用于规划后续提取与分析路径的结论。
环境准备
本案例在 Linux 环境下执行,需要安装以下工具:
sudo apt-get update
sudo apt-get install -y file binwalk
binwalk 的默认签名扫描依赖 binwalk 包内置数据库,无需额外配置。若需深度文件系统提取,可后续安装 sasquatch 或 jefferson,但本案例仅做识别,不涉及提取。
样本准备
为演示完整流程,使用一个典型 IoT 路由器固件作为分析对象。以下命令下载一个已知的公开固件样本(约 8MB):
wget -O sample_fw.bin https://github.com/refirmin/example-firmware/raw/main/example_router_v1.0.bin若网络不可用,也可使用任意本地固件文件替代,后续命令不变。
识别步骤与关键代码
第一步使用 file 判断文件整体封装格式:
file sample_fw.bin第二步使用 binwalk 扫描内部结构签名:
binwalk sample_fw.bin第三步(可选)使用 binwalk 的熵分析判断是否有加密或压缩区域:
binwalk -E sample_fw.bin以上三条命令构成完整的识别闭环。下面给出一个可直接运行的脚本,将识别结果汇总输出:
#!/bin/bash
# identify_fw.sh - 固件类型识别脚本
# 用法: ./identify_fw.sh <firmware_file>

if [ $# -ne 1 ]; then
    echo "用法: $0 <firmware_file>"
    exit 1
fi

FW_FILE="$1"

echo "===== [1/3] file 类型识别 ====="
file "$FW_FILE"
echo ""

echo "===== [2/3] binwalk 签名扫描 ====="
binwalk "$FW_FILE"
echo ""

echo "===== [3/3] 熵分析(检测加密/压缩) ====="
binwalk -E "$FW_FILE" 2>/dev/null | head -30
echo ""

echo "===== 识别结论 ====="
# 提取 binwalk 扫描到的文件系统类型关键字
FS_TYPE=$(binwalk "$FW_FILE" 2>/dev/null | grep -oE "Squashfs|JFFS2|Cramfs|romfs|ext[234]|ubi|ubifs" | sort -u | tr '\n' ' ')
if [ -n "$FS_TYPE" ]; then
    echo "检测到文件系统: $FS_TYPE"
else
    echo "未检测到已知文件系统签名"
fi

# 判断是否为压缩/加密固件
if binwalk -E "$FW_FILE" 2>/dev/null | grep -q "High entropy"; then
    echo "检测到高熵区域,可能存在加密或压缩数据"
else
    echo "未检测到明显高熵区域"
fi
保存脚本后赋予执行权限并运行:
chmod +x identify_fw.sh
./identify_fw.sh sample_fw.bin
结果解读与判定标准
以示例固件为输入,预期输出如下(实际输出取决于固件内容):
===== [1/3] file 类型识别 =====
sample_fw.bin: data

===== [2/3] binwalk 签名扫描 =====
DECIMAL       HEXADECIMAL     DESCRIPTION
--------------------------------------------------------------------------------
0             0x0             U-Boot boot loader header
262144        0x40000         Linux kernel ARM boot executable zImage
4194304       0x400000        Squashfs filesystem, little endian, version 4.0

===== [3/3] 熵分析(检测加密/压缩) =====
DECIMAL       HEXADECIMAL     DESCRIPTION
--------------------------------------------------------------------------------
0             0x0             Data entropy: 0.618342
262144        0x40000         Data entropy: 0.992145
4194304       0x400000        Data entropy: 0.881234

===== 识别结论 =====
检测到文件系统: Squashfs
检测到高熵区域,可能存在加密或压缩数据
判定识别成功的标准如下:
file命令返回了文件的基本类型描述(如data、ELF或u-boot等),说明封装格式已确定;binwalk扫描结果中列出了至少一个可识别的结构签名(如内核镜像、文件系统、压缩流),且偏移地址清晰;- 根据扫描结果能明确回答“该固件包含什么类型的文件系统”以及“后续应从哪个偏移开始提取”。
若 binwalk 未发现任何签名,则说明固件可能经过加密或自定义封装,此时熵分析结果(步骤3)中若出现高熵区域(熵值 > 0.9),可判定需要先进行解密或去封装处理,再重新执行扫描。
常见问题
- binwalk 扫描结果为空:固件可能被加密或头部被截断。尝试
binwalk -E观察熵分布,若整体熵值接近 1.0,则大概率整体加密,需先找到解密密钥或算法。 - file 显示为 data:这是裸机固件的典型结果,不代表无法分析,应重点依赖 binwalk 的签名扫描结果。
- 扫描到多个文件系统:部分固件包含 bootloader 文件系统和主系统文件系统,需结合偏移地址和后续提取目标选择正确的分析入口。