1. 初始化HSM并生成根密钥
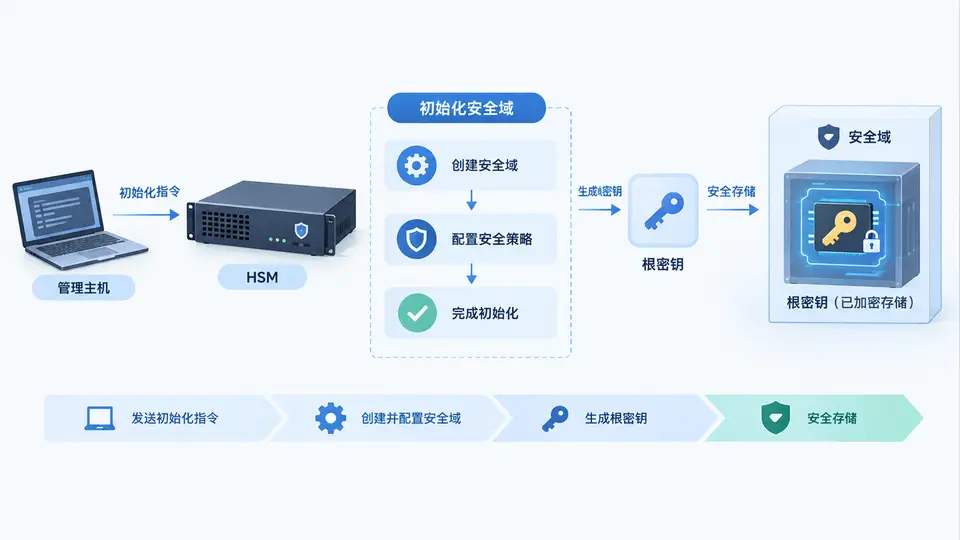
任务目标
在HSM(硬件安全模块)中完成安全域初始化,生成根密钥并持久化存储。该根密钥将作为后续密钥派生与签名操作的信任锚点,需确保其仅在HSM内部以明文形式存在,外部环境仅能获得密钥句柄。
环境与依赖
- 硬件:支持PKCS#11 v2.40+的HSM(如SoftHSMv2用于开发验证)
- 软件:OpenSC(提供libpkcs11.so)、p11tool或pkcs11-tool
- 语言绑定:Python 3.8+,需安装
python-pkcs11库(pip install python-pkcs11)
初始化与根密钥生成
HSM首次使用时需初始化安全域(SO PIN设置)并建立用户PIN。根密钥采用AES-256-GCM,用于后续密钥派生时的加密保护;同时生成一个RSA-2048签名根密钥,用于代码签名验证。两者均设置为不可导出(CKA_EXTRACTABLE=false),确保私钥材料永不离开HSM边界。
关键完整代码
import pkcs11
from pkcs11 import , Mechanism, Attribute, ObjectClass, KeyType
import os

# 1. 初始化HSM安全域(仅首次执行)
# 使用pkcs11-tool完成:--init- --so-pin 12345678 --label "root_domain"
# 再执行:--init-pin --so-pin 12345678 --pin 87654321

# 2. 连接并登录
lib = pkcs11.lib('/usr/lib/softhsm/libsofthsm2.so')
 = lib.get_(_label='root_domain')
session = .open(user_pin='87654321', rw_session=True)

# 3. 生成AES-256根密钥(用于派生保护)
aes_key = session.generate_key(
    KeyType.AES, 256,
    store=True,
    label='root_aes_key',
    template={
        Attribute.EXTRACTABLE: False,   # 禁止导出
        Attribute.SENSITIVE: True,      # 敏感属性
        Attribute.SIGN: False,
        Attribute.ENCRYPT: True,
        Attribute.DECRYPT: True,
        Attribute.WRAP: True,           # 允许用于包装其他密钥
        Attribute.UNWRAP: True,
    }
)

# 4. 生成RSA-2048签名根密钥
rsa_key = session.generate_keypair(
    KeyType.RSA, 2048,
    store=True,
    label='root_signing_key',
    template={
        Attribute.EXTRACTABLE: False,
        Attribute.SENSITIVE: True,
        Attribute.SIGN: True,
        Attribute.VERIFY: True,
        Attribute.PUBLIC_EXPONENT: 65537,
    }
)

# 5. 验证密钥存在且属性正确
def verify_key(label, expected_type):
    obj = session.get_object(label=label)
    assert obj.object_class == ObjectClass.PRIVATE_KEY or obj.object_class == ObjectClass.SECRET_KEY
    assert obj[Attribute.EXTRACTABLE] == False
    print(f"[OK] {label} 已生成,类型={expected_type}")

verify_key('root_aes_key', 'AES-256')
verify_key('root_signing_key', 'RSA-2048')

# 6. 关闭会话(密钥持久化于HSM内部)
session.close()
print("根密钥生成完毕,句柄已持久化。")
运行与验证
- 初始化HSM(如使用SoftHSM,先设置环境变量
SOFTHSM2_CONF指向配置文件) - 执行上述Python脚本
- 验证输出包含两条
[OK]信息 - 使用
pkcs11-tool --list-objects --pin 87654321确认两个密钥对象存在且CKA_EXTRACTABLE为false
通过标准:脚本无异常退出,且pkcs11-tool能列出两个标签正确的密钥对象,其私钥/秘密密钥属性均标记为不可导出。
常见问题
- SO PIN遗忘:需重新初始化整个,所有已存密钥将丢失
- 密钥不可导出导致备份失败:可通过
Attribute.WRAP使用另一把KEK包装后备份,但本案例根密钥不涉及备份 - 会话未关闭:长时间保持rw_session会阻塞其他操作,建议用
with session:上下文管理器
上述SVG展示了根密钥在HSM内的存储边界:应用层通过PKCS#11接口获取密钥句柄,所有密码学操作均在HSM内部完成,密钥明文不进入主机内存。