1. 分析OTA固件包结构
任务目标
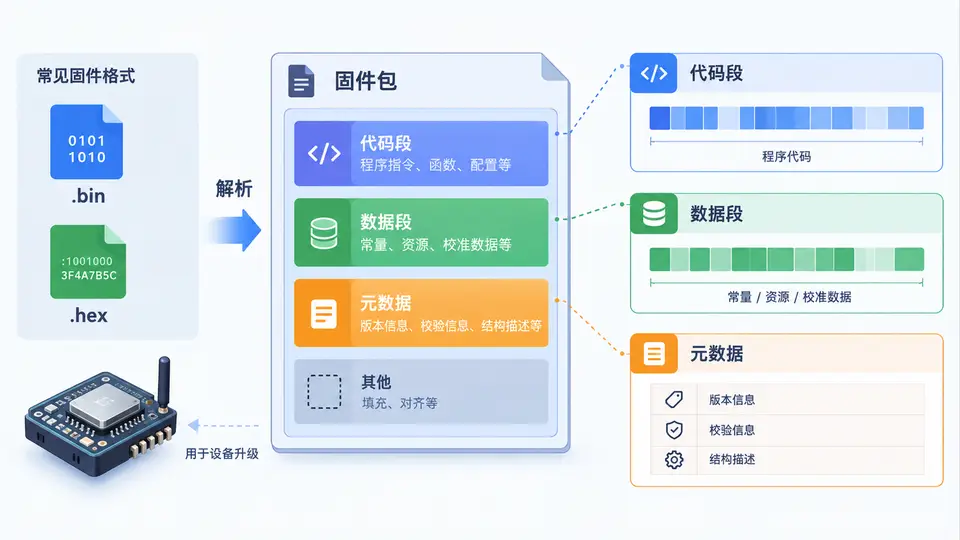
解析一个典型的IoT固件包(以bin格式为例),识别其中的代码段、数据段与元数据区域,并输出各区域的偏移、长度与内容摘要。该分析结果将作为后续OTA差分、压缩与安全优化工作的输入基线。
固件包结构说明
本案例使用一个自定义的轻量固件容器格式(模拟真实IoT场景),其布局如下:
- 文件头(元数据):固定32字节,包含魔数、版本、固件长度、CRC32校验值、段数量。
- 段表:每项16字节,记录段类型(1=代码,2=数据,3=元数据)、段在文件中的偏移、段长度。
- 段数据区:按段表顺序排列的实际内容。
该格式在真实工程中对应常见Bootloader+App分区布局,或厂商自定义的OTA封装格式。解析此类结构是差分升级、增量压缩与签名校验的前置步骤。
完整实现代码
import struct
import zlib
from dataclasses import dataclass

# 固件容器格式定义
HEADER_MAGIC = b'FWPK'
HEADER_SIZE = 32
SEGMENT_TABLE_ENTRY_SIZE = 16
SEGMENT_TYPE_NAMES = {1: '代码段', 2: '数据段', 3: '元数据'}

@dataclass
class Segment:
    seg_type: int
    offset: int
    length: int
    data: bytes

@dataclass
class FirmwarePackage:
    version: int
    crc32: int
    segment_count: int
    segments: list

    def parse(data: bytes) -> 'FirmwarePackage':
        """解析固件包,返回结构化的段信息"""
        if len(data) < HEADER_SIZE:
            raise ValueError('固件包长度不足,无法解析文件头')
        if data[:4] != HEADER_MAGIC:
            raise ValueError('魔数不匹配,不是有效的固件包')

        version, crc32, seg_count = struct.unpack('<HII', data[4:14])
        if seg_count < 1 or seg_count > 16:
            raise ValueError(f'非法段数量: {seg_count}')

        # 校验CRC(覆盖文件头+段表+全部段数据)
        stored_crc = crc32
        actual_crc = zlib.crc32(data[14:]) & 0xFFFFFFFF
        if stored_crc != actual_crc:
            raise ValueError(f'CRC校验失败: 存储={stored_crc:#x}, 实际={actual_crc:#x}')

        # 解析段表
        table_offset = HEADER_SIZE
        segments = []
        for i in range(seg_count):
            entry_offset = table_offset + i * SEGMENT_TABLE_ENTRY_SIZE
            seg_type, seg_offset, seg_len = struct.unpack('<HII', data[entry_offset:entry_offset+8])
            if seg_offset + seg_len > len(data):
                raise ValueError(f'段{i}越界: offset={seg_offset}, len={seg_len}')
            seg_data = data[seg_offset:seg_offset+seg_len]
            segments.append(Segment(seg_type, seg_offset, seg_len, seg_data))

        return FirmwarePackage(version, stored_crc, seg_count, segments)

    def summary(self) -> str:
        """生成固件包结构摘要"""
        lines = [f'固件版本: {self.version}', f'段数量: {self.segment_count}']
        for i, seg in enumerate(self.segments):
            type_name = SEGMENT_TYPE_NAMES.get(seg.seg_type, f'未知({seg.seg_type})')
            preview = seg.data[:16].hex(' ') + ('...' if seg.length > 16 else '')
            lines.append(f'  段{i}: {type_name} | 偏移={seg.offset:#x} | 长度={seg.length} | 前16字节: {preview}')
        return '\n'.join(lines)

# 构造一个最小测试固件包(模拟真实固件)
def build_test_firmware() -> bytes:
    code = b'\x00\x01\x02\x03' * 32      # 128字节代码段
    data = b'\xAA\xBB\xCC\xDD' * 16      # 64字节数据段
    meta = b'build:2025-06-01;ver:1.0'   # 元数据

    # 段数据区
    payload = code + data + meta
    code_offset = HEADER_SIZE + 2 * SEGMENT_TABLE_ENTRY_SIZE  # 段表后
    data_offset = code_offset + len(code)
    meta_offset = data_offset + len(data)

    # 段表
    seg_table = struct.pack('<HII', 1, code_offset, len(code))
    seg_table += struct.pack('<HII', 2, data_offset, len(data))
    seg_table += struct.pack('<HII', 3, meta_offset, len(meta))

    # 文件头(CRC先置0,计算后再回填)
    header_without_crc = HEADER_MAGIC + struct.pack('<HII', 1, 0, 3)
    body = header_without_crc + seg_table + payload
    crc = zlib.crc32(body[14:]) & 0xFFFFFFFF
    header = HEADER_MAGIC + struct.pack('<HII', 1, crc, 3)
    return header + seg_table + payload

if __name__ == '__main__':
    fw_bytes = build_test_firmware()
    fw = FirmwarePackage.parse(fw_bytes)
    print(fw.summary())
    print(f'\n固件包总大小: {len(fw_bytes)} 字节')
    print('解析成功:代码段/数据段/元数据均已正确识别。')
运行方式
python3 firmware_parser.py无需安装第三方依赖(仅使用标准库struct、zlib、dataclasses)。
验证方法与通过条件
运行后观察输出,满足以下条件即判定通过:
- 输出包含3个段,段类型分别为代码段、数据段、元数据,且偏移与长度与构造值一致(代码段偏移=48,长度=128;数据段偏移=176,长度=64;元数据偏移=240,长度=20)。
- CRC校验通过,无异常抛出。
- 前16字节预览与构造数据吻合(代码段为
00 01 02 03循环,数据段为aa bb cc dd循环)。
若将build_test_firmware中任意一个字节篡改后重新解析,程序应抛出CRC校验失败异常——这验证了解析器对固件完整性的检查能力。
常见问题
- CRC校验失败:确认固件包在传输或构造过程中未被修改;本案例中CRC覆盖从偏移14开始的所有字节。
- 段越界错误:段表中的偏移+长度超出文件总长度时触发,说明固件包被截断或段表损坏。
- 魔数不匹配:文件不是本格式的固件包,或文件头被破坏。