1. 构建最小安全启动框架
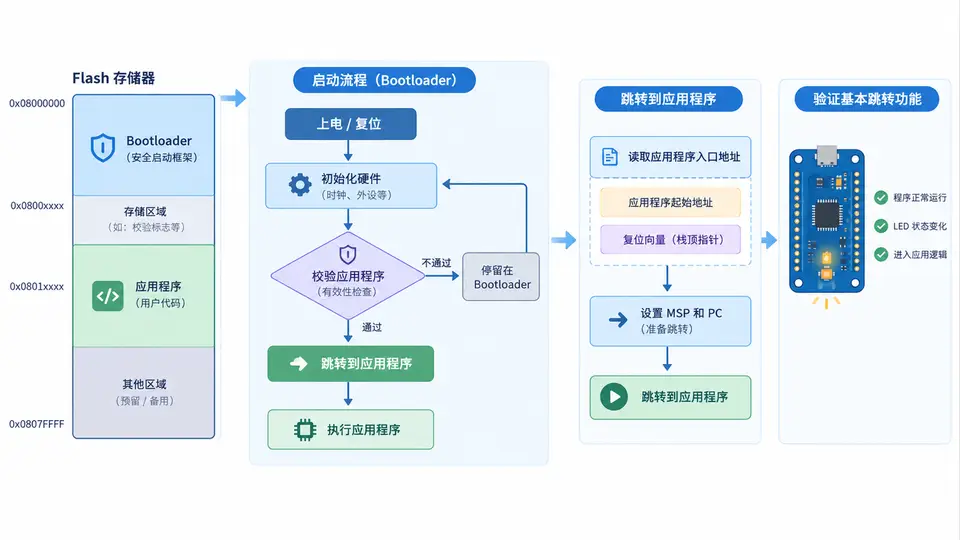
任务说明
本案例实现一个最小安全启动框架:Bootloader程序在启动后检查应用程序的有效性(此处以固定魔数作为占位校验),校验通过后跳转到应用程序入口执行。应用程序为一个简单的LED闪烁程序,用于验证跳转是否成功。
环境依赖
- 硬件:STM32F103C8T6(Blue Pill)或兼容开发板
- 工具链:arm-none-eabi-gcc + OpenOCD + ST-Link
- 应用代码与Bootloader代码位于同一工程,通过链接脚本分别指定起始地址
内存布局
- Bootloader:起始地址
0x08000000,占用前16KB(0x4000字节) - 应用程序:起始地址
0x08004000,紧随Bootloader之后
关键完整代码
// bootloader.c - 最小安全启动框架
#include "stm32f1xx.h"

// 应用程序起始地址(需与链接脚本一致)
#define APP_ADDRESS   0x08004000UL
// 魔数:用于简单校验应用程序有效性(实际项目可替换为CRC/签名验证)
#define APP_MAGIC     0xDEADBEEFUL

// 应用程序栈顶指针与入口函数类型
typedef void (*pFunction)(void);

// 简单延时函数(用于LED闪烁验证)
static void delay(volatile uint32_t count) {
    while (count--) {
        __NOP();
    }
}

// 跳转到应用程序
static void jump_to_app(void) {
    uint32_t app_stack = *(volatile uint32_t *)APP_ADDRESS;
    uint32_t app_magic = *(volatile uint32_t *)(APP_ADDRESS + 4);
    pFunction app_entry;

    // 检查栈顶地址是否在RAM范围内(0x20000000-0x20010000)
    if ((app_stack & 0x2FFF0000UL) != 0x20000000UL) {
        // 栈顶非法,进入错误处理
        while (1);
    }

    // 检查魔数是否匹配
    if (app_magic != APP_MAGIC) {
        // 应用程序无效,进入错误处理
        while (1);
    }

    // 设置主栈指针
    __set_MSP(app_stack);

    // 获取应用程序入口地址(Reset_Handler)
    app_entry = (pFunction)(*(volatile uint32_t *)(APP_ADDRESS + 4 + 4));

    // 跳转
    app_entry();
}

int main(void) {
    // 初始化LED引脚(PC13,Blue Pill板载LED)
    RCC->APB2ENR |= RCC_APB2ENR_IOPCEN;
    GPIOC->CRH = (GPIOC->CRH & ~0xFF0UL) | 0x330UL;  // PC13推挽输出50MHz

    // 简单演示:Bootloader自身LED闪烁3次后跳转
    for (int i = 0; i < 3; i++) {
        GPIOC->ODR ^= (1UL << 13);
        delay(1000000);
        GPIOC->ODR ^= (1UL << 13);
        delay(1000000);
    }

    // 跳转到应用程序
    jump_to_app();

    // 不应到达此处
    while (1);
}

// 应用程序入口(app.c - 与Bootloader分开编译)
// 注意:此函数实际位于0x08004000地址,由链接脚本保证
// 以下为示意,实际需单独编译链接到APP_ADDRESS
void app_main(void) {
    // 重新初始化LED(因为Bootloader已配置过,此处可省略)
    // 应用程序主循环:LED持续闪烁
    while (1) {
        GPIOC->ODR ^= (1UL << 13);
        delay(500000);
    }
}

// 应用程序向量表(实际需放在APP_ADDRESS处)
// 此处仅示意结构,完整实现需使用单独链接脚本
__attribute__((section(".isr_vector")))
const uint32_t app_vector[4] = {
    0x20005000UL,          // 初始栈顶(指向RAM)
    APP_MAGIC,             // 魔数(用于Bootloader校验)
    (uint32_t)app_main,    // Reset_Handler
    0                      // 保留
};
编译与链接配置
Bootloader与应用程序需分别编译链接。Bootloader链接脚本指定FLASH = 0x08000000, LENGTH = 0x4000;应用程序链接脚本指定FLASH = 0x08004000, LENGTH = 0x3C000。应用程序的.isr_vector段必须放置在APP_ADDRESS处。
运行与验证
- 分别编译Bootloader和应用程序,生成两个HEX文件
- 将Bootloader烧录到0x08000000,应用程序烧录到0x08004000
- 复位开发板,观察LED行为:先快速闪烁3次(Bootloader运行),然后持续慢速闪烁(应用程序运行)
通过条件:若观察到LED先闪烁3次后转为持续闪烁,说明Bootloader成功跳转到应用程序,基本跳转功能验证通过。若LED在3次闪烁后停止,说明跳转失败(可能原因:应用程序地址错误、魔数不匹配或栈顶地址非法)。
常见问题
- 跳转后程序跑飞:检查应用程序向量表是否确实位于
APP_ADDRESS,且栈顶地址指向有效RAM区域 - 魔数校验失败:确认应用程序向量表第二个字(偏移4字节)确实写入
APP_MAGIC - 中断无法响应:跳转后需重新设置系统时钟和中断向量表偏移(
SCB->VTOR = APP_ADDRESS),本案例未使用中断故省略