1. 搭建最小Bootloader工程
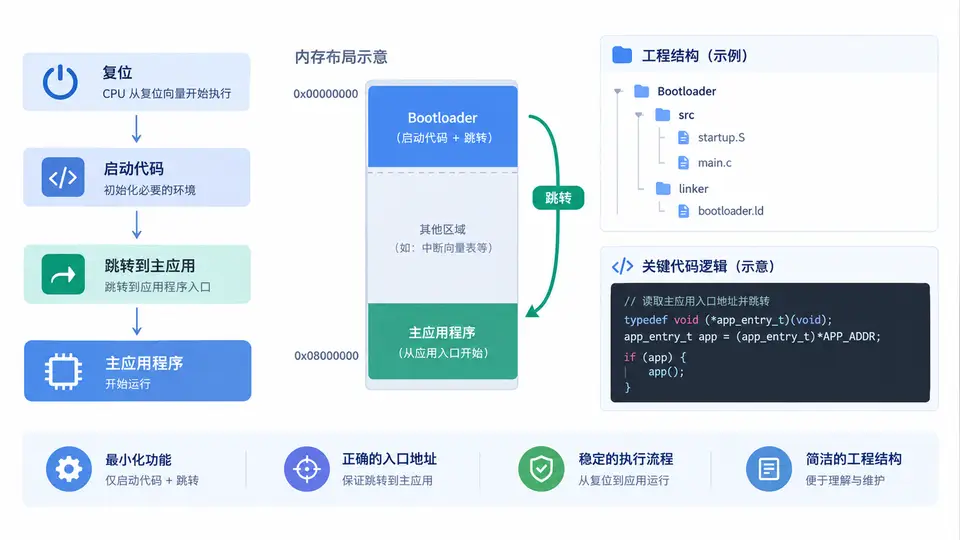
任务目标
本案例要求搭建一个最小可用的Bootloader工程,其核心功能为:芯片上电复位后,Bootloader完成必要的硬件初始化,然后直接跳转到主应用程序(App)的入口地址执行。工程仅包含启动代码与跳转逻辑,不包含固件升级、通信协议等扩展功能。
环境与依赖
- 硬件:STM32F407VET6开发板(或其他Cortex-M4内核芯片)
- 工具链:arm-none-eabi-gcc + Makefile,或Keil MDK-ARM
- 依赖:芯片厂商提供的CMSIS设备头文件(如stm32f4xx.h),用于寄存器地址定义
实现原理
Bootloader与App分别烧录在Flash的不同区域。Bootloader位于起始地址0x08000000,App位于0x08008000(偏移32KB)。跳转的关键操作是:
- 检查App栈顶地址是否在RAM合法范围内(防止空Flash导致硬件错误);
- 设置主栈指针(MSP)为App的栈顶值;
- 将函数指针指向App的复位向量,并调用之。
完整代码
以下为最小Bootloader的完整实现,包含启动文件、跳转逻辑与链接脚本。代码基于STM32F407,但跳转逻辑适用于所有Cortex-M内核。
// main.c - Bootloader主程序
#include "stm32f4xx.h"

// App起始地址(Flash偏移32KB)
#define APP_ADDRESS 0x08008000U

// 跳转到App的函数
typedef void (*pFunction)(void);

void jump_to_app(void)
{
    uint32_t app_stack_top = *(volatile uint32_t *)APP_ADDRESS;
    pFunction app_reset_handler;

    // 检查栈顶地址是否在RAM范围内(STM32F407 RAM: 0x20000000 - 0x2001FFFF)
    if ((app_stack_top & 0x2FFE0000) != 0x20000000)
    {
        // 栈顶非法,说明App区无有效代码,死循环等待
        while (1);
    }

    // 获取App复位向量(栈顶地址之后的第一个32位字)
    app_reset_handler = (pFunction)(*(volatile uint32_t *)(APP_ADDRESS + 4));

    // 设置主栈指针为App的栈顶
    __set_MSP(app_stack_top);

    // 跳转到App的复位向量
    app_reset_handler();
}

int main(void)
{
    // 最小初始化:关闭全局中断,确保跳转前无中断干扰
    __disable_irq();

    // 可选:将SysTick和所有外设中断复位到默认状态
    SysTick->CTRL = 0;

    jump_to_app();

    // 正常情况下不会执行到这里
    while (1);
}

// startup.s - 最小启动文件(汇编)
.syntax unified
.cpu cortex-m4
.fpu softvfp
.thumb

.global _start
.global Reset_Handler

.section .isr_vector, "a"
.word _estack          // 栈顶地址(由链接脚本提供)
.word Reset_Handler    // 复位向量

.section .text
.thumb_func
.type Reset_Handler, %function
Reset_Handler:
    // 无需复制数据段或清零BSS段(Bootloader不使用全局变量)
    bl main
    b .

// bootloader.ld - 链接脚本
ENTRY(Reset_Handler)

MEMORY
{
    FLASH (rx) : ORIGIN = 0x08000000, LENGTH = 32K
    RAM (rwx)  : ORIGIN = 0x20000000, LENGTH = 128K
}

SECTIONS
{
    .isr_vector :
    {
        . = ALIGN(4);
        KEEP(*(.isr_vector))
        . = ALIGN(4);
    } > FLASH

    .text :
    {
        . = ALIGN(4);
        *(.text)
        *(.text*)
        . = ALIGN(4);
    } > FLASH

    _estack = ORIGIN(RAM) + LENGTH(RAM);
}
编译与烧录
# 编译(使用arm-none-eabi-gcc)
arm-none-eabi-gcc -c -mcpu=cortex-m4 -mthumb main.c -o main.o
arm-none-eabi-as -mcpu=cortex-m4 startup.s -o startup.o
arm-none-eabi-ld -T bootloader.ld main.o startup.o -o bootloader.elf
arm-none-eabi-objcopy -O binary bootloader.elf bootloader.bin

# 烧录到Flash起始地址(使用ST-Link)
st-flash write bootloader.bin 0x08000000
验证方法
本工程需配合一个简单的App工程进行验证。App的链接脚本需将Flash起始地址改为0x08008000,并在其main函数中点亮一个LED或通过串口输出特定字符。
- 将编译好的App二进制烧录到
0x08008000地址; - 将本Bootloader烧录到
0x08000000地址; - 复位开发板,观察App是否正常运行(如LED点亮或串口输出)。
通过条件:复位后App代码开始执行,说明Bootloader成功完成了从复位到主应用程序的跳转。若程序无响应,检查App栈顶值是否合法、App链接地址是否与APP_ADDRESS一致。
常见问题
- 跳转后进入HardFault:多为App的链接地址与Bootloader中定义的
APP_ADDRESS不一致,或App未重新编译为偏移地址版本。 - 中断无法触发:跳转前需确保全局中断已关闭,且App启动代码中需重新配置中断向量表(通过
SCB->VTOR寄存器设置)。